
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 gmh5225/cheat-engine-undetectable
Академическое исследовательское издание — T1: обход в пользовательском режиме (обфускация + шлюз системных вызовов), T2: мост ядра BYOVD, T3:…
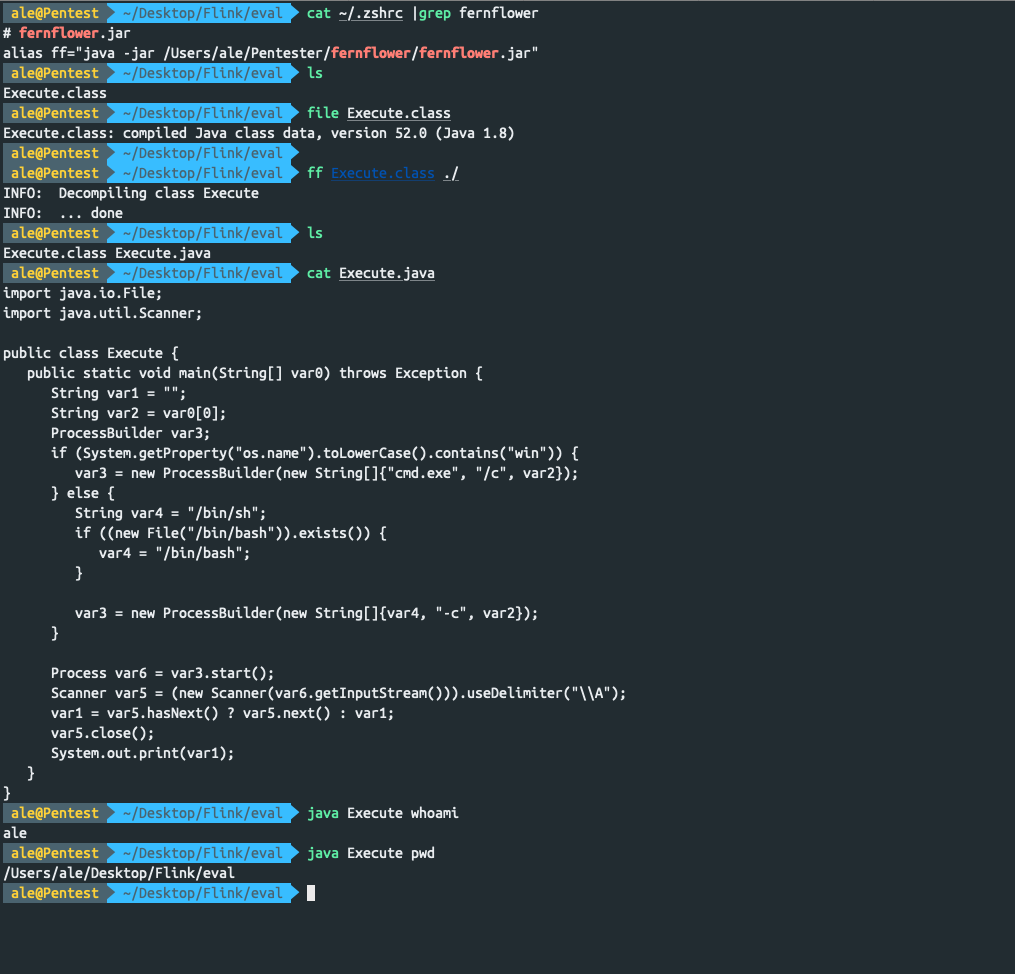 jas502n/fernflower
Быстрая декомпиляция class-файлов в терминале
 rebilibin/ghostlock-oppo-watch3pro
Полное исследование эксплуатации CVE-2026-43499 (GhostLock) на OPPO Watch 3 Pro, включая анализ UAF в ядре, дизассемблирование и разработку цепочки…
 gmh5225/memtools
Windows Linux DMA, Dump, Direct, inject — инструмент чтения и записи памяти
 wadingporque/apkprobe
APK-декомпилятор и сканер секретов для исследований безопасности Android! Извлекайте утёкшие API-ключи, захардкоженные учётные данные, конечные точки…
 andreiverse/shlol
выполняйте распространенные хакерские задачи с помощью простого меню
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight – это 3D-игра в жанре файтинг, где вы берете под контроль одних из самых харизматичных бойцов прямо из вселенной…
 sudoytang/copyfail-arm64
Анализ и воспроизведение Copy Fail (CVE-2026-31431) на ARM64
 gmh5225/antidbg-unabomber
VMP улучшенная идея (старый AmogusPlugin)
 downwithup/cve-2018-16711
PoC-код для CVE-2018-16711 (эксплойт от wrmsr)
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - полный анализ, первопричина, PoC и дорожная карта эксплуатации RCE
 eddinos2/cve-2026-64747
Анализ первопричины и PoC достижимости для CVE-2026-64747 — переполнения буфера в расширении ядра AppleAVE2. Включает восстановленный проводной…
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Обратно-инженерный анализ StealC Stealer — инфостилера, использующего полую загрузку RuntimeBroker.exe, инфраструктуру C2 и извлечение полезной…
 ejfkdev/reyee_decrypt
Расшифровка прошивки Ruijie ReyeeOS (v1/v2) и зашифрованных резервных копий конфигурации; восстановление паролей в открытом виде
 australeo/cve-2021-28476
Доказательство концепции для CVE-2021-28476 — произвольное разыменование указателя в Hyper-V vmswitch.sys, позволяющее гостевой системе вызвать отказ…
 innotecsystem/device-reversing
Этот репозиторий содержит write-up'ы по реверс-инжинирингу устройств.
 gmh5225/awesome-mba
Список смешанных булево-арифметических ресурсов
 gmh5225/anti_suspend
Защита процесса с помощью шеллкода








