
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 ericpardee/fire-hd-ownership
Взлом планшета, который Amazon продолжал отключать — разбор CVE-2022-38181, четыре модели ИИ и блог
 mouseos/aquos-r6-ghostlock
Временный root-эксплойт для Sharp AQUOS R6 A101SH S0029 с использованием GhostLock CVE-2026-43499
 ramenfast/zenfone9-root
Временный root (uid 0) на ASUS Zenfone 9 с заблокированным загрузчиком через CVE-2025-21479 + утечку физических адресов на основе perf. GPLv3.
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Реверс-инжиниринг анализ дроппера GCleaner, вредоносной программы, использующей устойчивую C2-инфраструктуру, загрузку драйверов ядра, выполнение…
 20enderdude20/ghidra_v810_v830
Модуль описания процессора Ghidra для семейств NEC/Renesas v810 и v830.
 jwalker/frida-ios-dump-modern
Обновлённый инструмент дампа iOS на базе Frida с поддержкой последних API Frida 17.5.2
 sensepost/dotnethookertoolkit
Инжектор .NET Framework на основе Frida и инструментарий для перехвата управляемых методов для трассировки во время выполнения, разрешения нативных…
 ic3-512/linux-root-kit
Сквозная симуляция атаки с путаницей зависимостей Python, повышения привилегий через sudo (CVE-2025-32463) и постоянства на основе руткита — с полным…
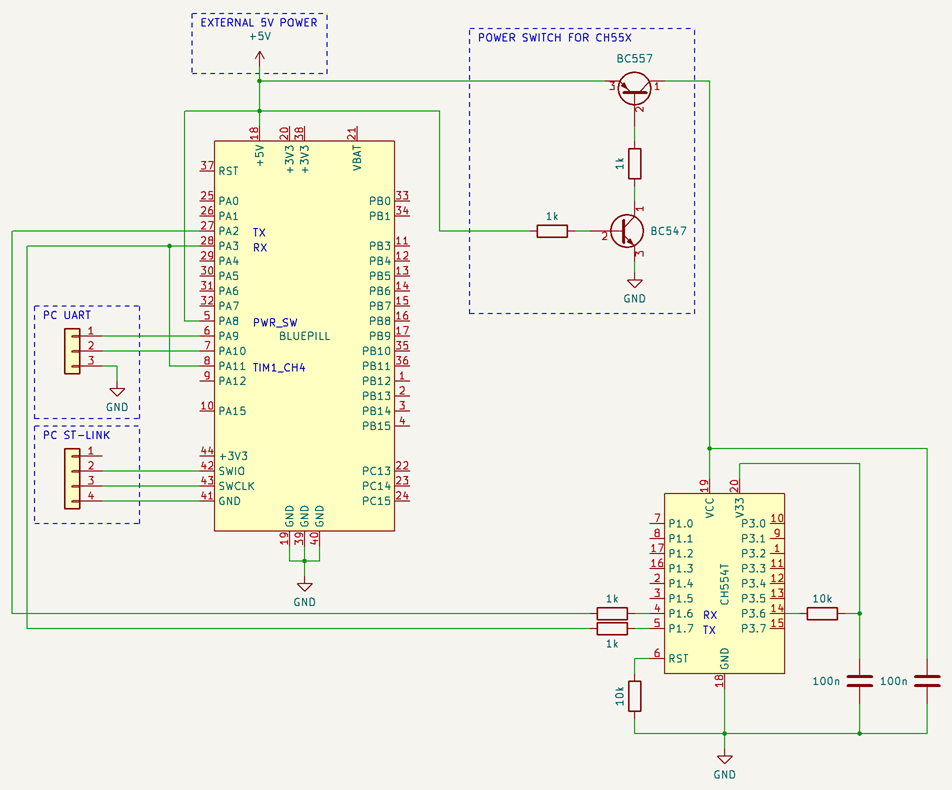 finngineering/ch55x_firmware_extractor
Экстрактор прошивки для микропроцессоров CH55x
 cplusplus17/deco-filepush-disclosure
Раскрытие информации и PoC для уязвимости чтения/записи корневых файлов в отладочном канале TP-Link Deco XE75 Pro V3 (опкоды tmpsvr 0xC456/0xF0), с…
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) — порт эксплойта ядра для тайваньской прошивки REDMI K90 Pro Max (myron, WPMTWXM): смещения, руководство по сборке,…
 knight0x07/bibi-windows-wiper-analysis
Технический анализ вайпера Bibi-Windows, нацеленного на израильские организации
 rin449/bhpai
Многоформатная платформа анализа вредоносного ПО, объединяющая стелс-песочницу Ring-3 для Windows, статические анализаторы PE/PDF, восстановление…
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
Logitech G Cloud · GhostLock CVE-2026-43499 попытка получения root
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Реверс-инжиниринг-разбор Python-шеллкода, который через APC-инъекцию внедряется в AnyDesk, эксфильтрует данные на C2 по HTTPS с AES/RSA и…
 diyiqiuye/cve-2025-21479-fx5p
Временный root для OPPO Find X5 Pro (PFEM00) через CVE-2025-21479 + позднюю загрузку KernelSU LKM (с возможностью облачной сборки)
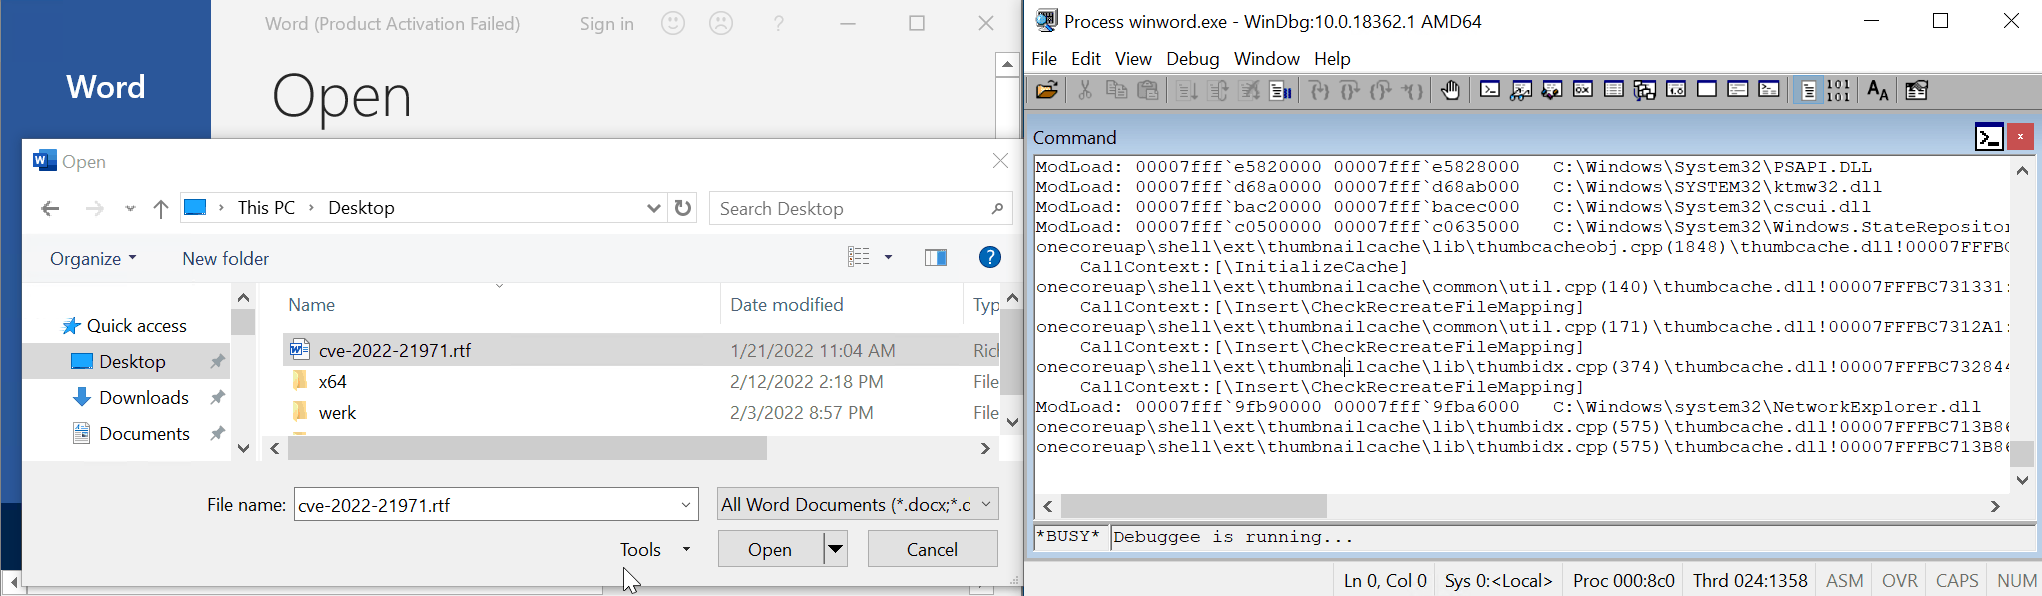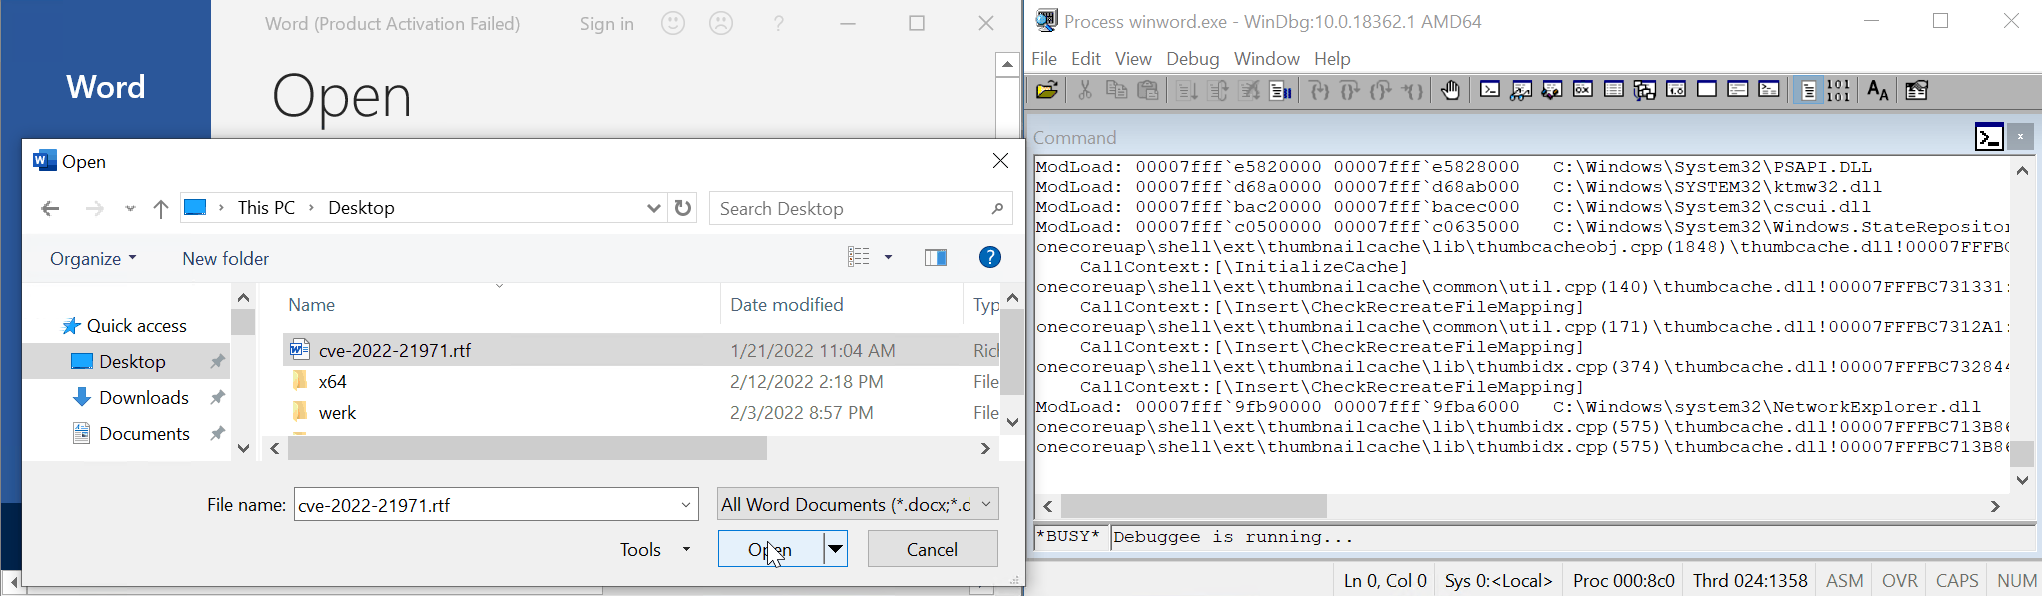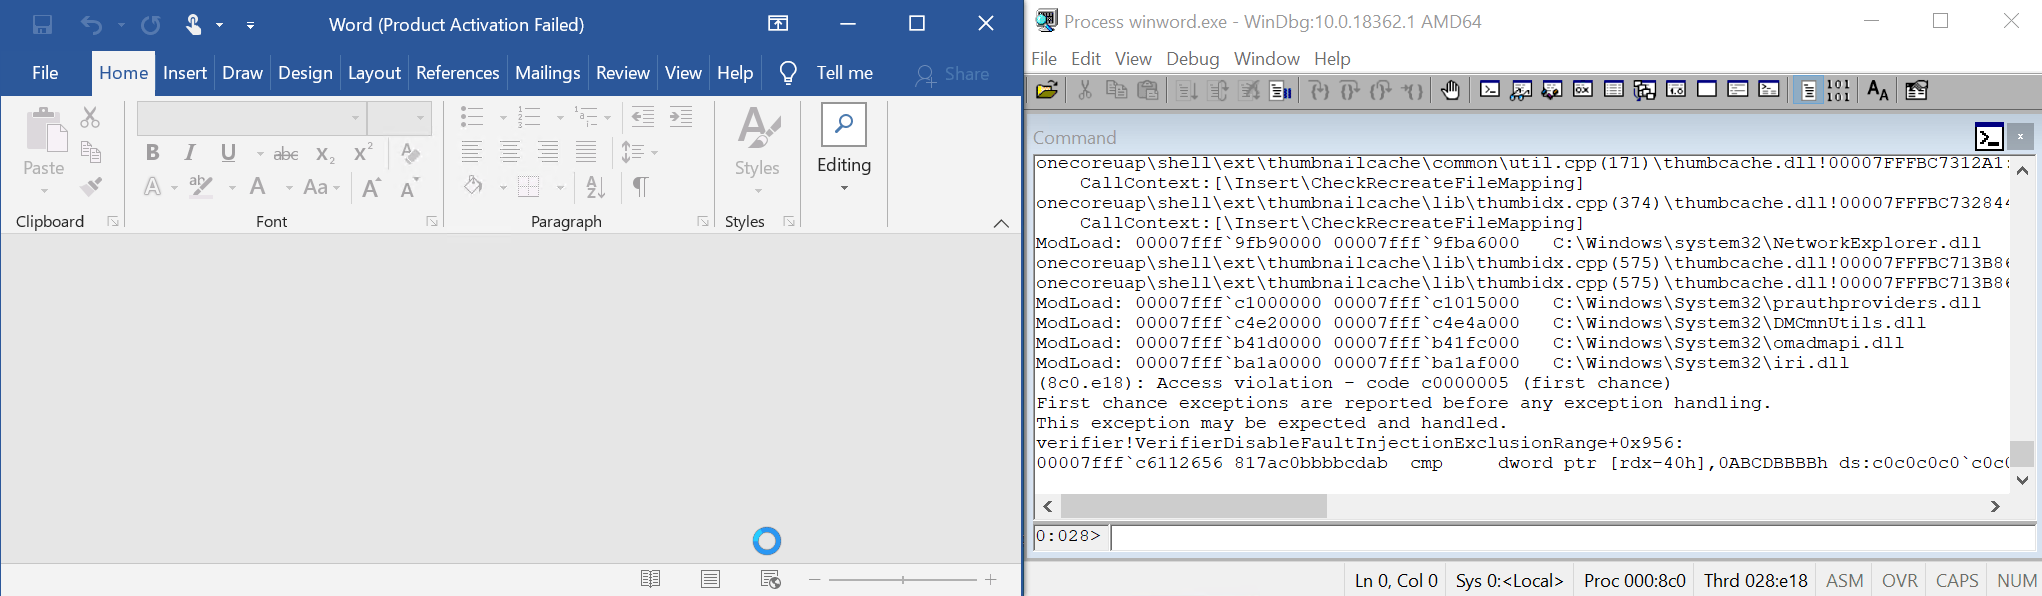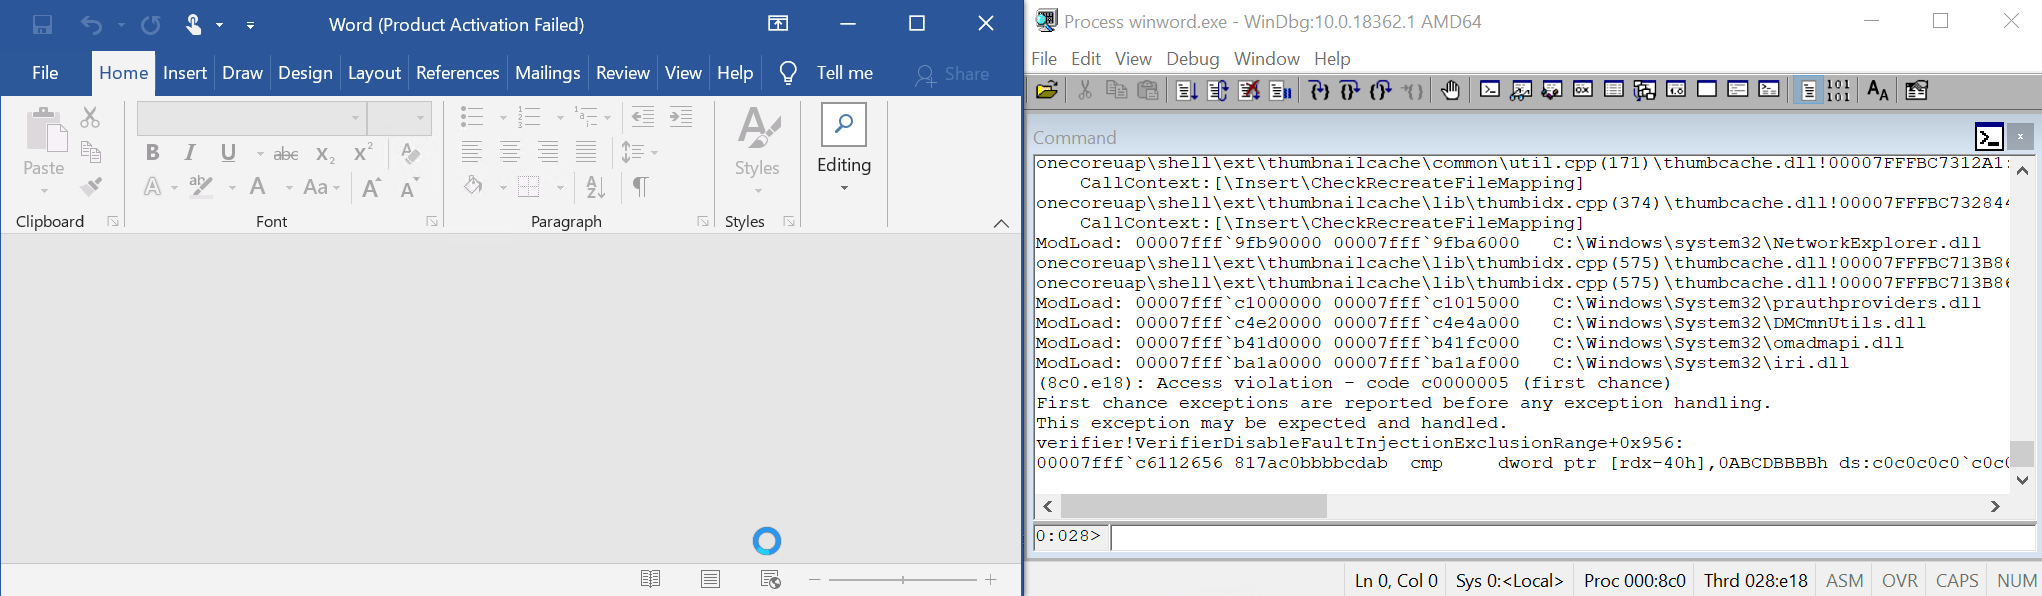 malwareman007/cve-2022-21971
POC для CVE-2022-21971








