
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
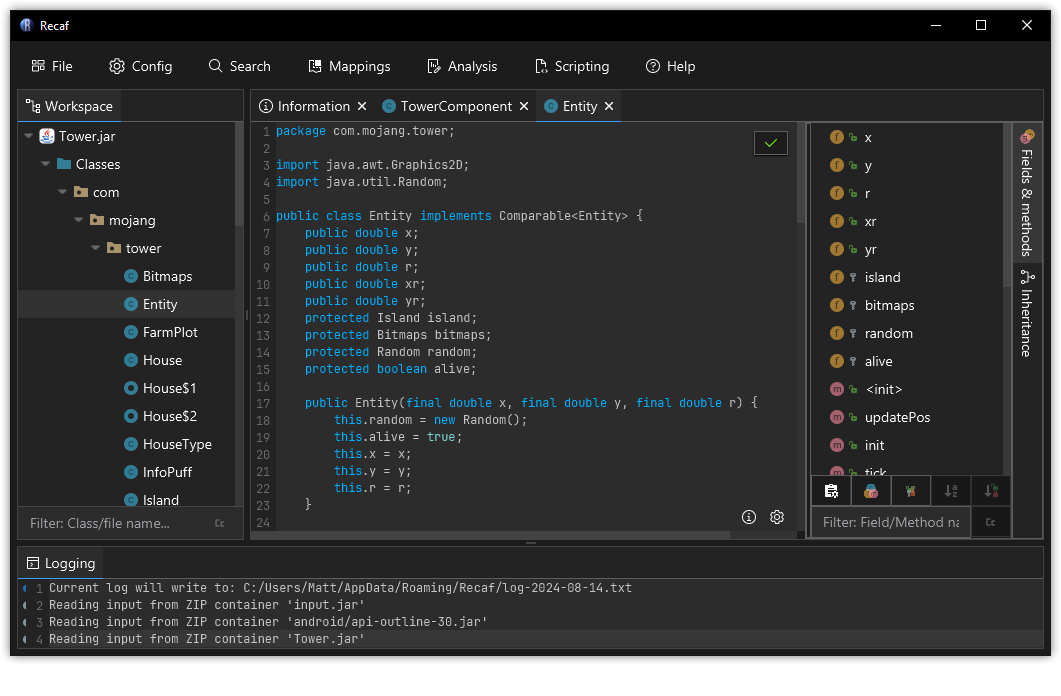
 col-e/recaf
Современный редактор байт-кода Java
 mandiant/capa
Инструмент статического и динамического анализа на основе правил, который выявляет возможности в файлах PE, ELF, .NET и shellcode, сопоставляя их с…
 qilingframework/qiling
Полноценный инструментируемый фреймворк для эмуляции двоичного кода
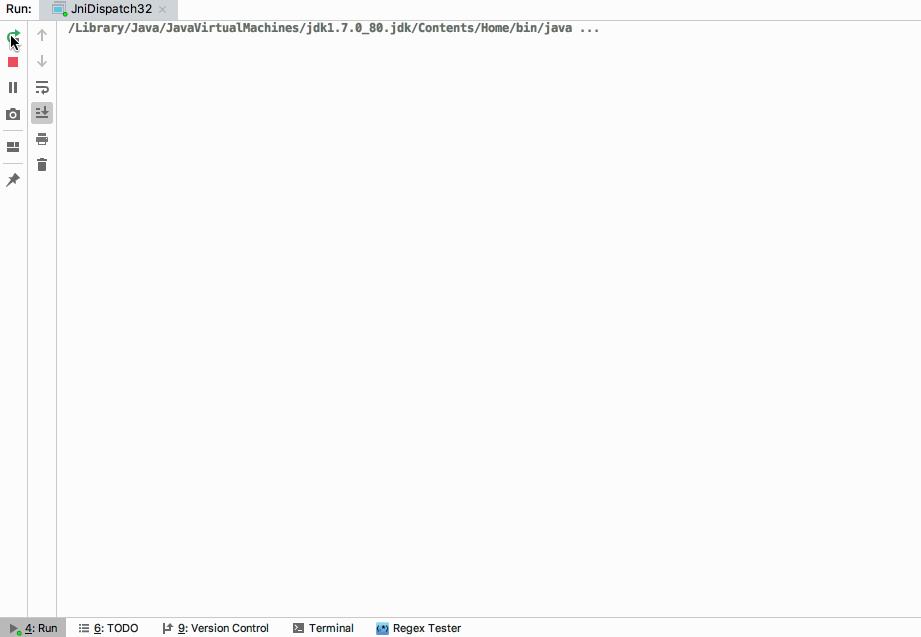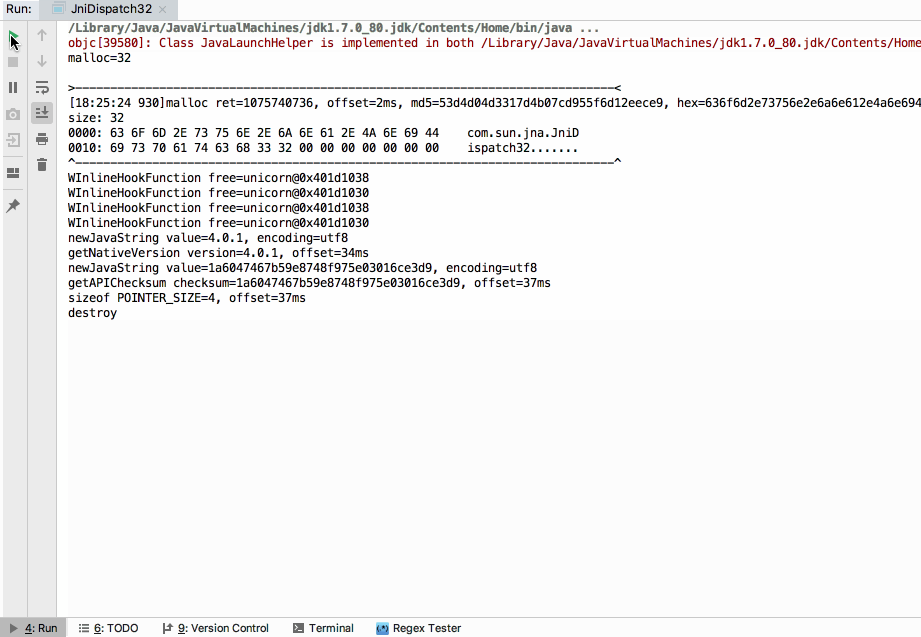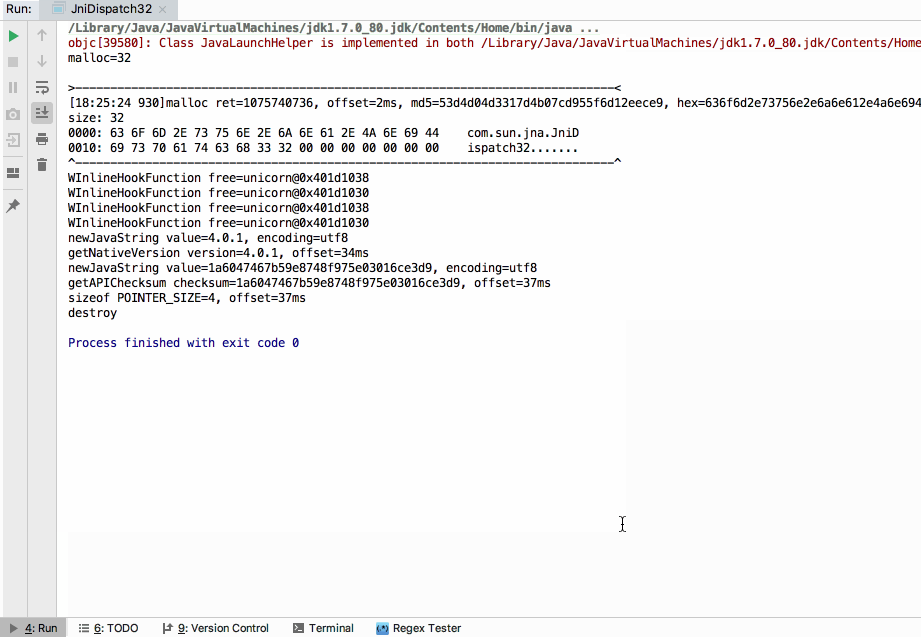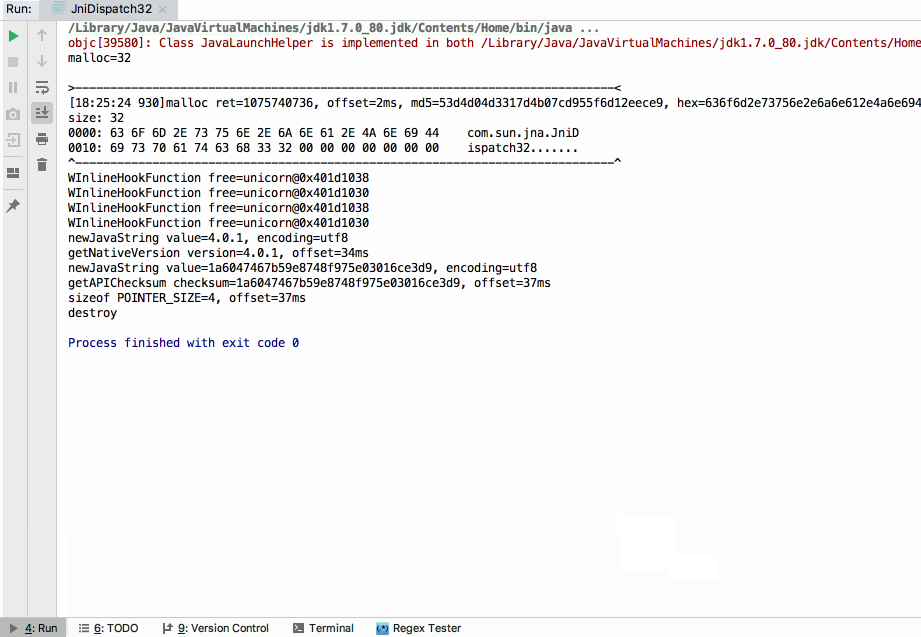 zhkl0228/unidbg
Позволяет эмулировать нативную библиотеку Android, а также экспериментальную эмуляцию iOS.
 androguard/androguard
Reverse engineering and pentesting for Android applications
 darthton/blackbone
Библиотека взлома памяти Windows
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 microsoft/detours
Библиотека перехвата Windows API во время выполнения для хукинга, мониторинга и инструментирования вызовов функций. Поддерживает бинарное…
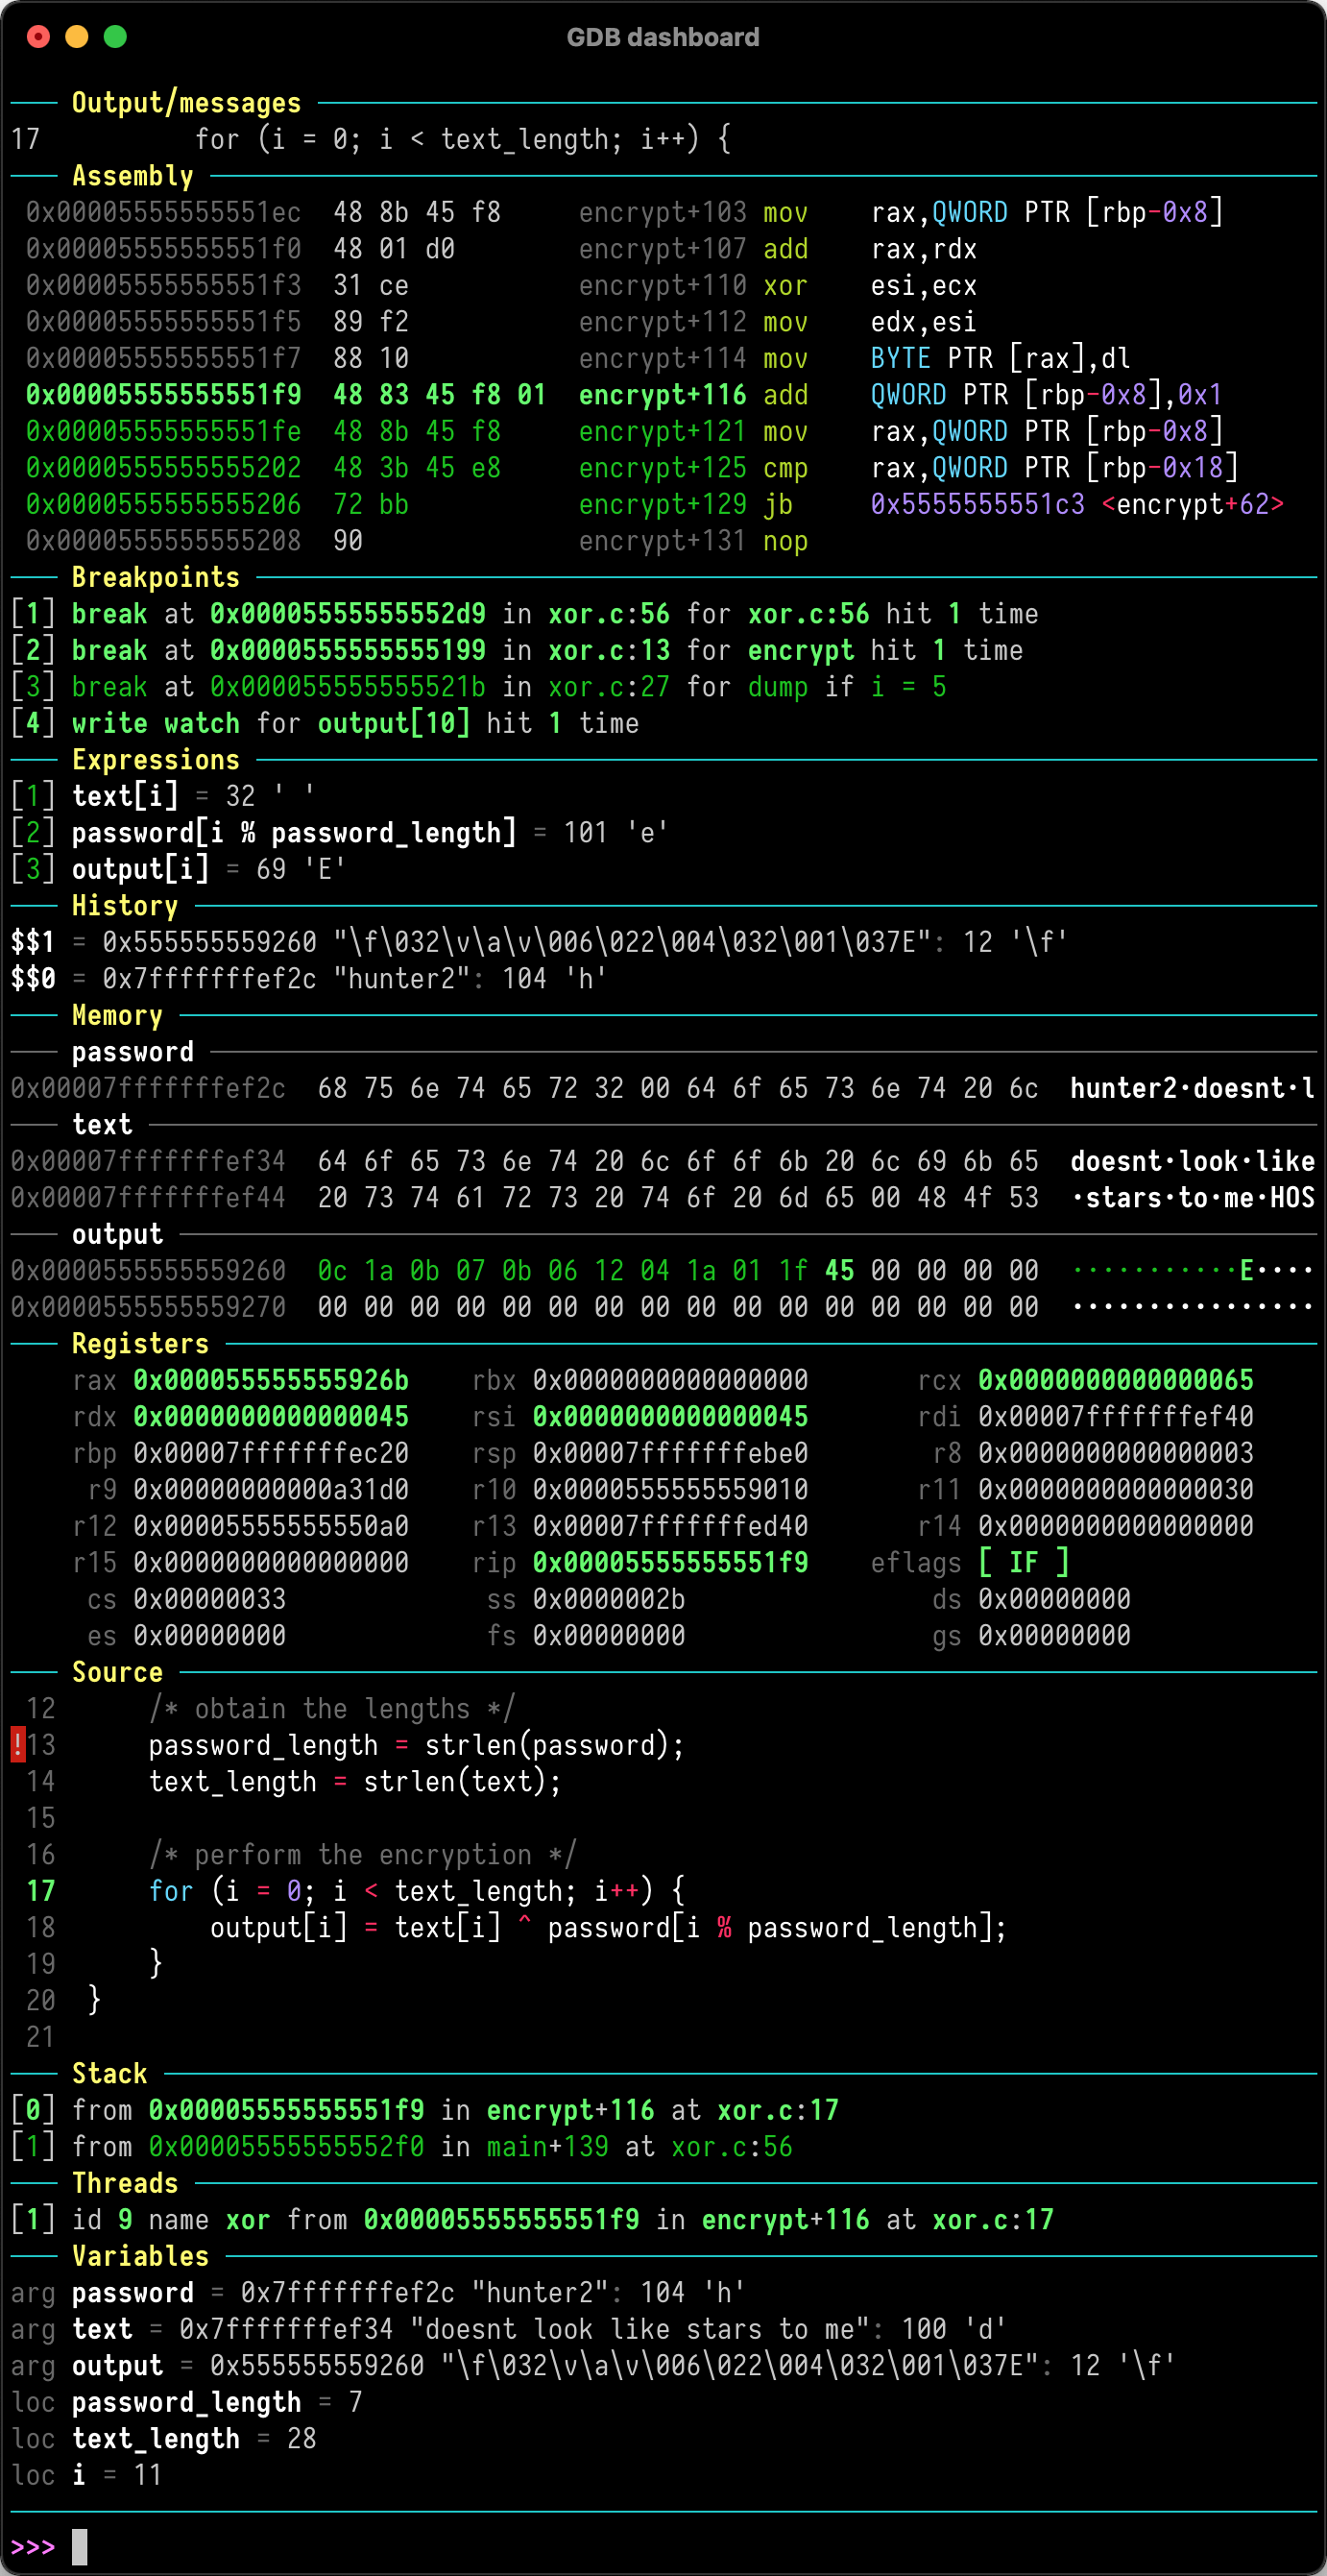 cyrus-and/gdb-dashboard
Модульный интерфейс GDB, предоставляющий визуальную панель с настраиваемыми окнами для просмотра регистров, исходного кода, ассемблера и состояния…
 simoneavogadro/android-reverse-engineering-skill
Декомпилирует APK/XAPK/JAR/AAR файлы Android и извлекает HTTP API, шаблоны аутентификации и потоки вызовов с использованием jadx, с устойчивым к R8…
 mantvydasb/redteaming-tactics-and-techniques
Всесторонние заметки по red teaming, охватывающие техники наступательной безопасности, включая внедрение кода, обход защиты, горизонтальное…
 momo5502/sogen
🪅 Эмулятор userspace для Windows и Linux
 lief-project/lief
Кроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
 zrax/pycdc
C++ дизассемблер и декомпилятор байт-кода python
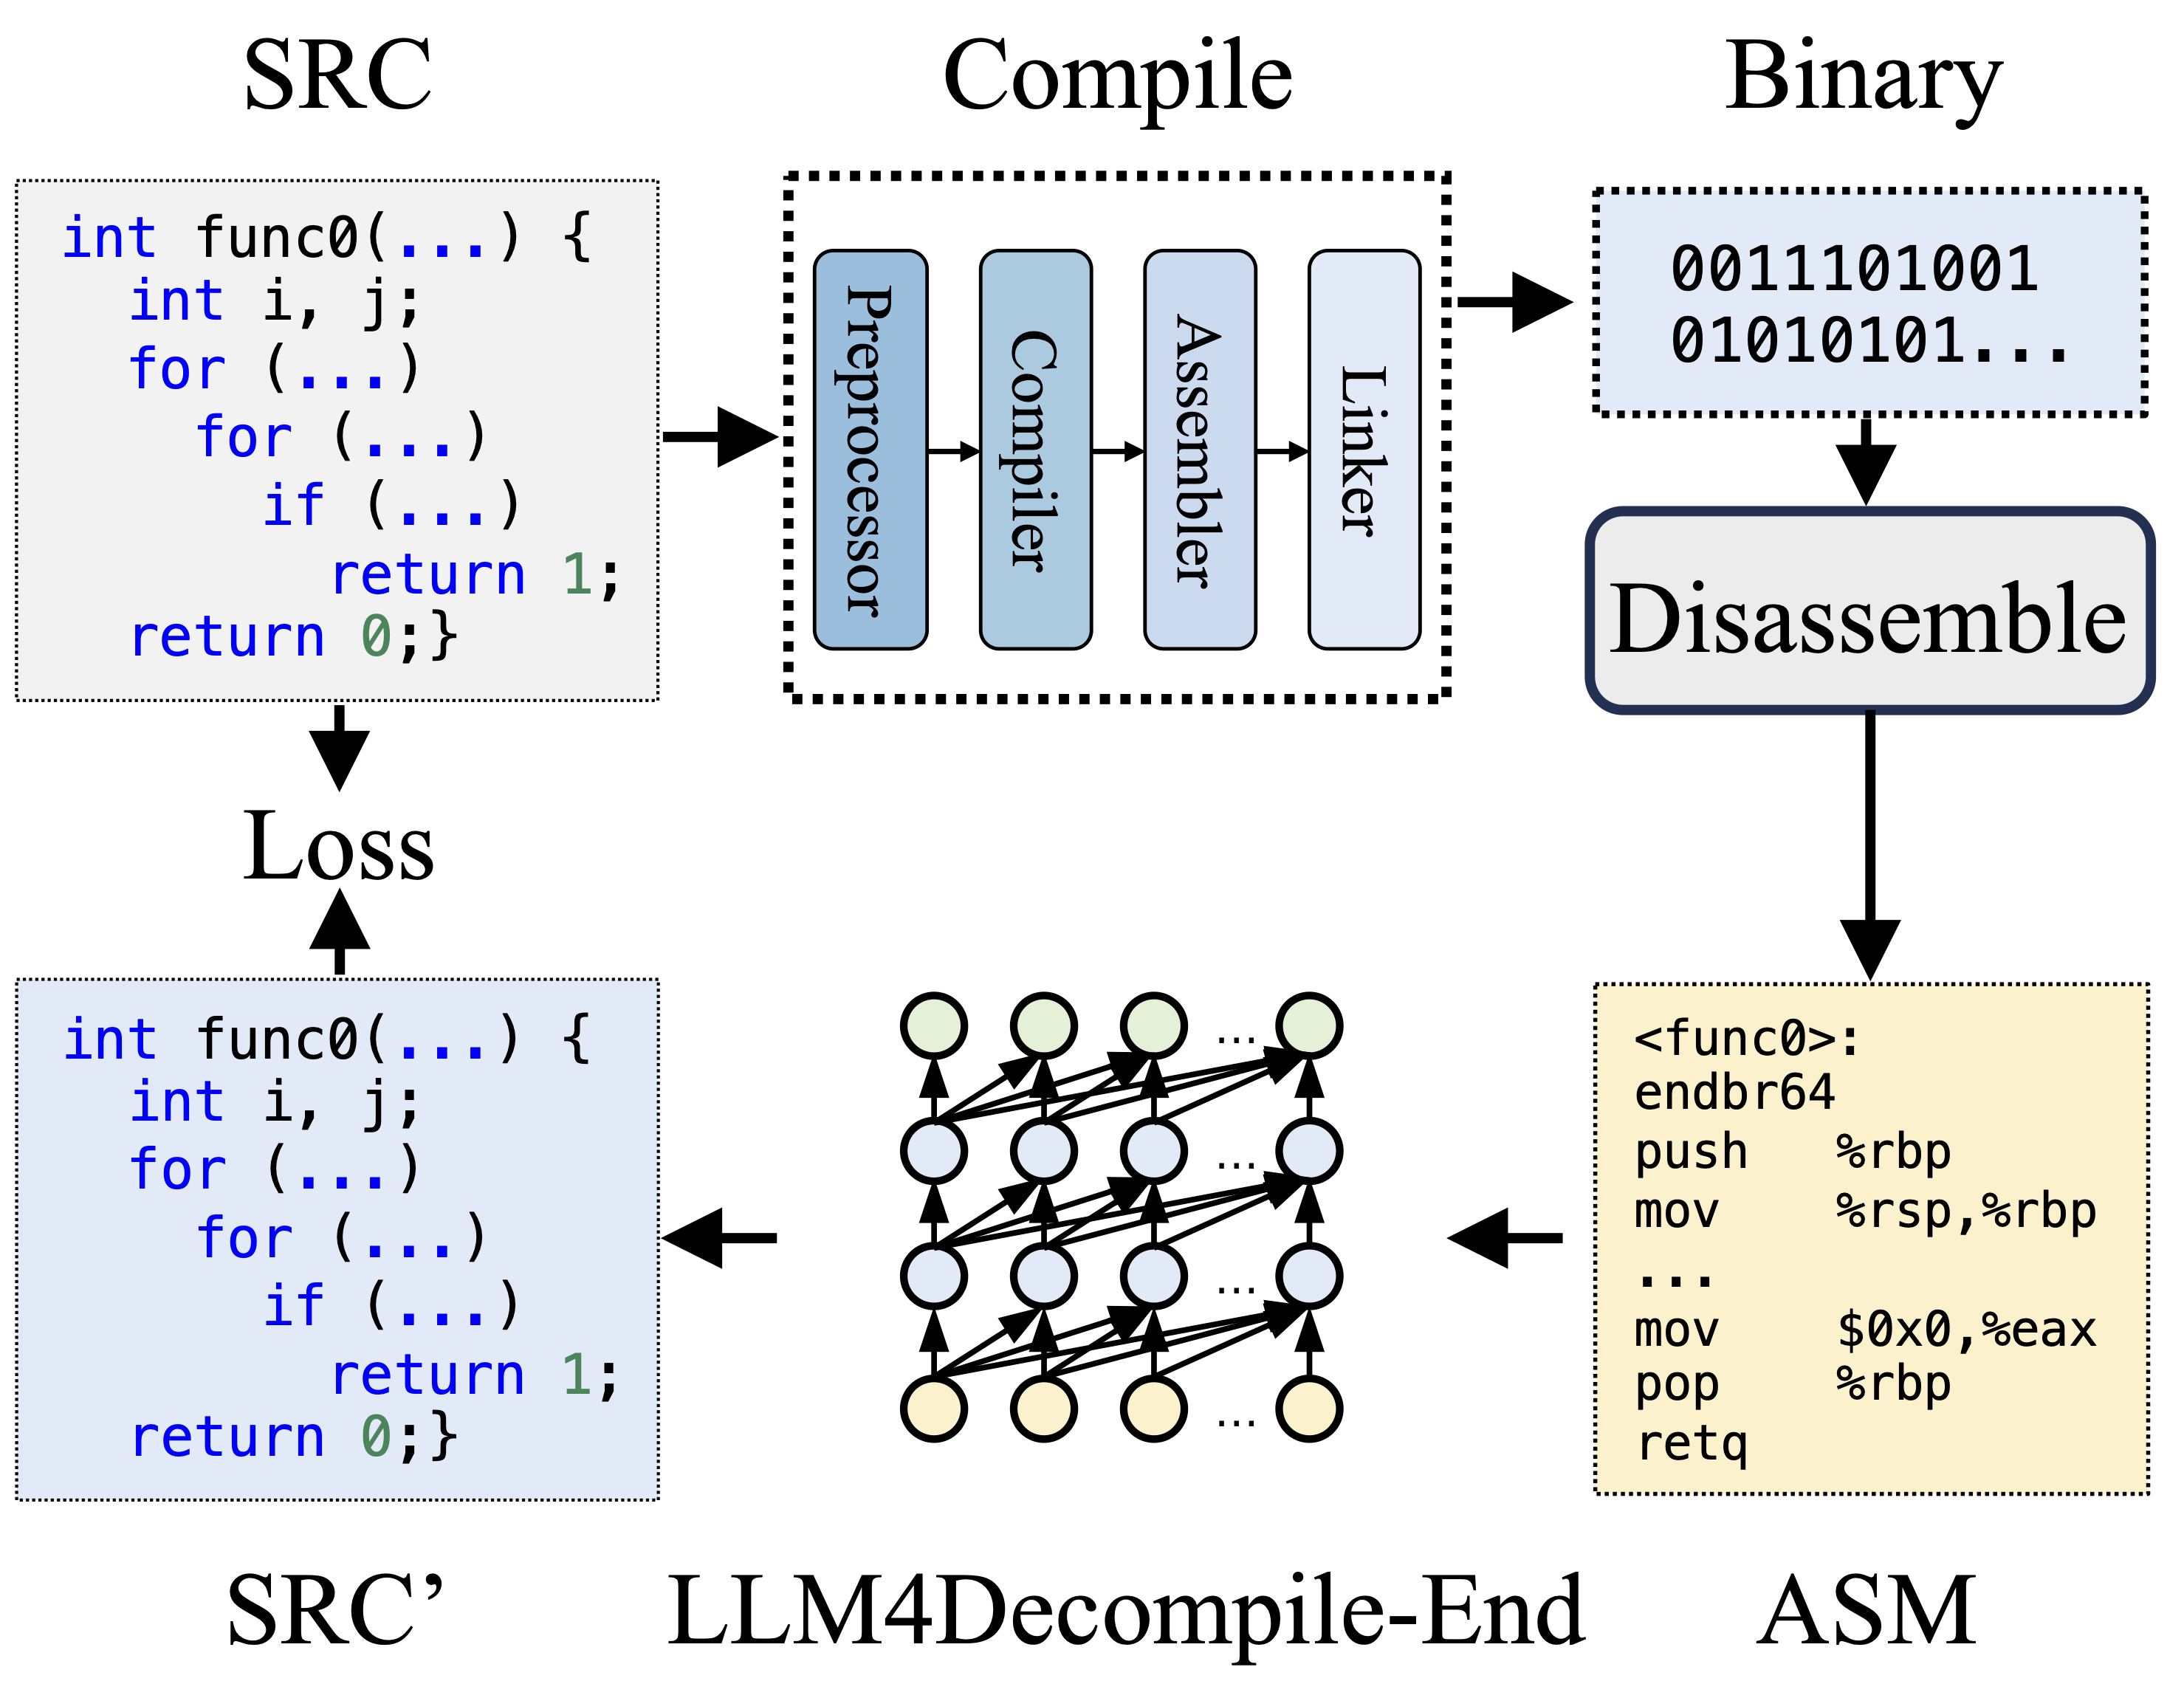 albertan017/llm4decompile
Реверс-инжиниринг: декомпиляция бинарного кода с помощью больших языковых моделей
 olivierlaflamme/cheatsheet-god
Справочная база по тестированию на проникновение - шпаргалка OSCP / PTP & PTX
 avast/retdec
RetDec — это перенацеливаемый декомпилятор машинного кода на основе LLVM.
 hugsy/gef
GEF (GDB Enhanced Features) - современный опыт для GDB с расширенными возможностями отладки для разработчиков эксплойтов и реверс-инженеров на Linux








