
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 daem0nc0re/atomicsyscall
Инструменты и PoC для исследования системных вызовов Windows.
 kylvgoi/cve-2019-1663
Образовательный эксплойт для CVE-2019-1663, нацеленный на стековое переполнение буфера в маршрутизаторах Cisco RV. Включает скрипт эксплойта на…

 jbsouthe/http-breakout-proxy
Анализ HTTP-прокси для реверс-инжиниринга протокольного взаимодействия
 sunrayvision/vision-msi-thermal-control
MSI Modern 15H AI C1MGT-096IT Linux управление температурным режимом — EC-контроль на основе реверс-инжиниринга с профилями вентиляторов и порогом…
 smolfiddle/sentinelnav
SentinelNav: инструмент для визуализации бинарных данных и криминалистики на чистом Python без зависимостей.

 lycis/cawdog
CAWODOG — это проект proof-of-concept, демонстрирующий, как защитить модели ИИ на Python, развёрнутые на офлайн-промышленных машинах. На трёх…
 smarttfoxx/cve-2025-65320
Демонстрирует хранение лицензионных ключей в открытом виде в памяти в Abacre Restaurant POS, что позволяет обойти активацию лицензии с помощью…
 wadingporque/apkprobe
APK-декомпилятор и сканер секретов для исследований безопасности Android! Извлекайте утёкшие API-ключи, захардкоженные учётные данные, конечные точки…
 rehints/hexrayscodexplorer
Плагин для декомпилятора Hex-Rays для улучшенной навигации по коду.
 nccgroup/ghostrings
Скрипты Ghidra для восстановления определений строк в Go-бинарниках
 aurh1l-42-projects/woody-woodpacker
Упаковщик ELF-бинарных файлов, который шифрует секции кода и внедряет заглушку для дешифровки во время выполнения для 64-битных исполняемых файлов…
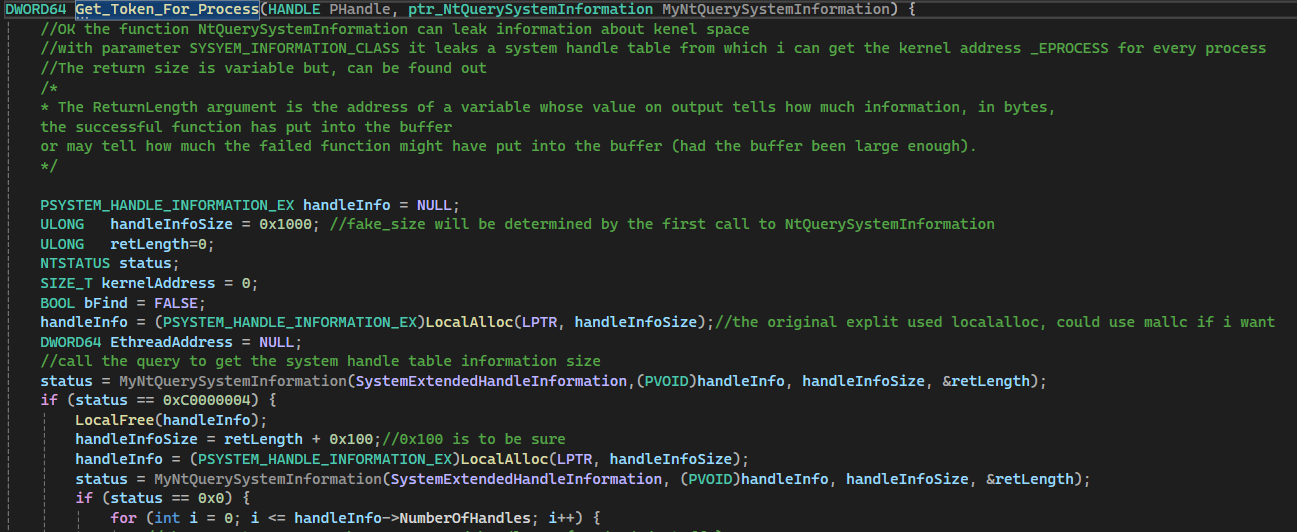 emilc3978/cve-2022-37969poc
Учебное пособие по CVE-2022-37969 с акцентом на методологию эксплуатации ядра, а не на внутренние причины CVE
 diversenok/diasymbolview
Инструмент для инспекции PDB-файлов
 spiralbl0ck/cve-2025-23247
WIP для CVE-2025-23247. Пока что только краш-PoC, который показывает, что мы контролируем буфер и смещение, так что у нас есть aaw.
 jaden-bowers/tenda-router-vr-and-exploit
Разбор рехостинга прошивки роутера Tenda AC15 и воспроизведения эксплойта удалённого выполнения команд (CVE-2020-10987).
 k2/ehtrace
ATrace — это инструмент для трассировки выполнения бинарных файлов в Windows.
 adamkadaban/ctfs
Шпаргалка по CTF + Writeups / Файлы для некоторых CTF по безопасности, которые я делал.








