
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 sensepost/dotnethookertoolkit
Инжектор .NET Framework на основе Frida и инструментарий для перехвата управляемых методов для трассировки во время выполнения, разрешения нативных…
 hahwul/mobilehackersweapons
Оружие мобильного хакера / Коллекция крутых инструментов, используемых мобильными хакерами. Счастливого хакинга, удачного баг-хантинга
 splintersfury/autopiff
Движок семантического анализа для обнаружения исправлений уязвимостей в патчах драйверов ядра Windows — 58 правил YAML, декомпиляция Ghidra,…
 spiralbl0ck/cve-2022-3653
CVE-2022-3653 — только C++ компонент в Vulkan для дальнейшего изучения
 guiimoraes/cve-2025-15467
PoC выполнения команд для переполнения буфера стека OpenSSL CVE-2025-15467
 wh1te4ever/super-tart-vphone-writeup
Руководство по созданию виртуального iPhone с использованием компонентов VPHONE600AP из прошивки PCC от Apple, включающее патчинг прошивки,…
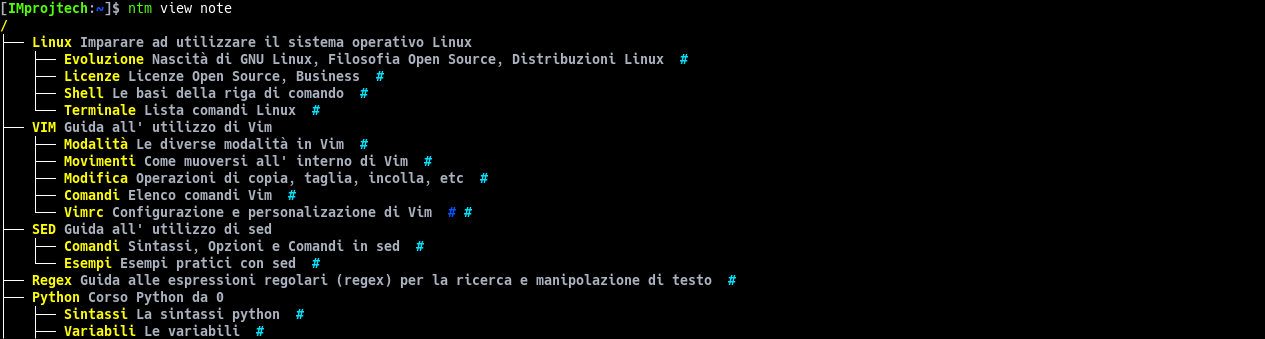 improjtech/notamy
Терминальный менеджер заметок с иерархическим тегированием и привязкой файлов
 dere-ad2001/frida-labs
Репозиторий содержит серию заданий для изучения Frida для эксплуатации Android.
 illegal-instruction-co/processhacker-mcp
Сервер MCP для анализа процессов во время выполнения и взлома памяти для ИИ-агентов. Поддерживает динамическую загрузку расширений, режим только…
 fr0gger/awesome-ida-x64-olly-plugin
Подборка плагинов для IDA, x64DBG, Ghidra и OllyDBG.
 themoonsir/watcher
Обнаружение reverse shell и его уничтожение до попытки подключения.
 hackinglz/maps_scanner
MAPS облачный сканер и анализатор ответов для исследования Microsoft Defender.
 elastic/die-python
Нативные привязки Python3 для @horsicq's Detect-It-Easy
 mephistolist/soviet
Криптер времени выполнения на C для ELF-бинарных файлов Linux.
 peterhackz/zyrox
Zyrox: плагин-обфускатор на основе LLVM, действующий на этапе компиляции.
 rampagex/firmware-mod-kit
Автоматически экспортировано из code.google.com/p/firmware-mod-kit
 unicorn-engine/unicorn
Фреймворк эмулятора процессора Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 xkiian/datadome-vm
Обратная разработка новой виртуальной машины Datadome 🔥







