
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 fadi002/de4py
Окончательный инструментарий на базе ИИ для обратной разработки Python
 neuromancer/rats-re
Реконструирует устаревшие Windows-бинарные файлы в исходный код C, объединяя экспорт декомпилятора Ghidra с локальными LLM, создавая кандидатов,…
 themalwareguardian/cve-2025-4275
Анализ и эксплуатация CVE-2025-4275 (Hydr0ph0bia) — уязвимости цепочки доверия Secure Boot, при которой переменные прошивки используются для…
 themalwareguardian/cve-2025-3052
Исследование CVE-2025-3052 — уязвимости прошивки Insyde, которая предоставляет примитив произвольной записи, способный изменять критически важные для…
 themalwareguardian/cve-2024-7344
Техническое исследование обхода UEFI Secure Boot, вызванного небезопасным пользовательским загрузчиком PE, включающее анализ первопричины, процесс…
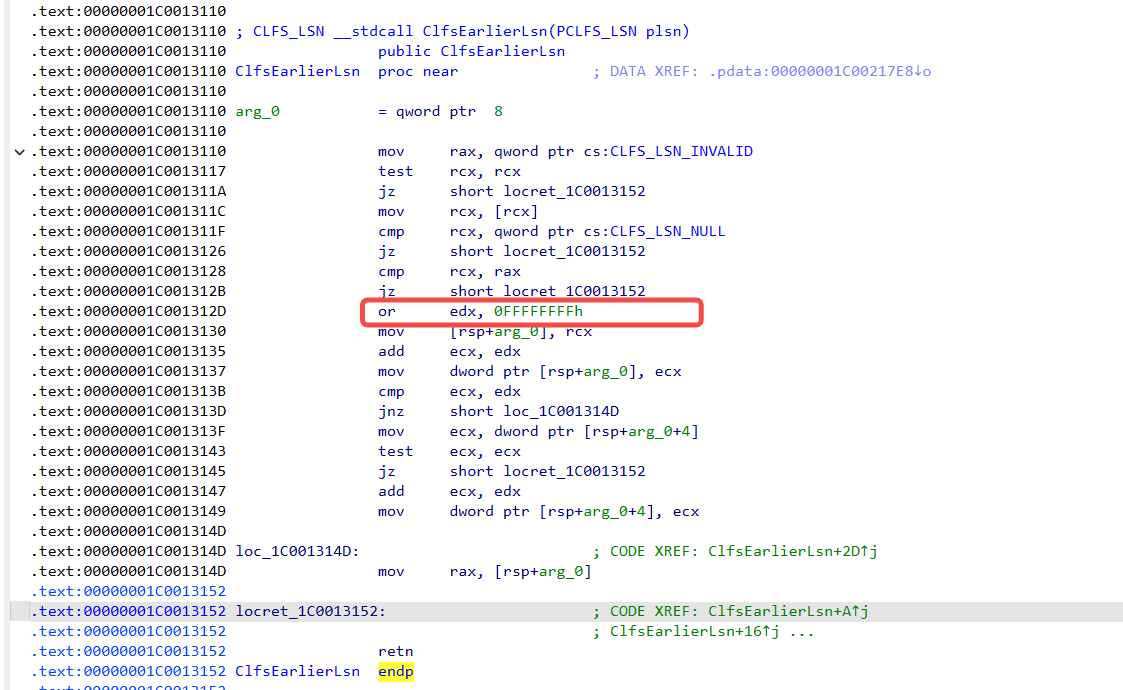 uname1able/cve-2022-24481-analysis
Глубокий анализ ошибки type confusion в Windows CLFS (CVE-2022-24481) с объяснением первопричины, схемой эксплуатации, деталями kernel-гаджетов и…
 nothingfumo/ghostlock-aresin
GhostLock (CVE-2026-43499) эксплойт для POCO F3 GT (aresin) — MediaTek Dimensity 1200, повышение привилегий ядра Linux 4.14.186 ARM64 через…
 justicerage/gepetto
Плагин для IDA, который обращается к языковым моделям, чтобы ускорить реверс-инжиниринг.
 xcracker000/cve-2024-56426
CVE-2024-56426 Эксплойт Bootrom Exynos9830 - SM-G985F
 fusiondrive/cve-2026-43499-zfold4
Исследовательский порт CVE-2026-43499 для Galaxy Z Fold4 SM-F936W F936WVLU1AVGA (в процессе)
 live-ctf/livectf-defcon30
Коллекция бинарных файлов заданий DEF CON 30 CTF, скриптов сборки и скриптов решений для практики эксплуатации бинарных уязвимостей и…
 d7ead/mkpivm
Генерирует полиморфные позиционно-независимые виртуальные машины (PIVMs) из произвольного x86/x64 shellcode.
 drk1wi/modlishka
Modlishka. Обратный прокси.
 limingxi6/cve-2020-9373-netgear-r6400
Устранение уязвимостей в кибербезопасности
 miscusi-peek/cheatengine-mcp-bridge
Подключите своих любимых AI-агентов напрямую к Cheat Engine через MCP. Автоматизируйте реверс-инжиниринг, сканирование указателей и анализ памяти с…
 ejfkdev/jd
Go CLI, который деобфусцирует вывод javascript-obfuscator (obfuscator.io) и разминифицирует JavaScript с помощью AST-преобразований, статического…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и…
 danyw24/zyxel-p870hn-hardware-hacking
От голой печатной платы до root: аппаратный взлом ZyXEL P-870HN (BCM6368) через UART — CVE-2025-0890 + CVE-2024-40891, на собственном оборудовании.








