
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 bifrost-proxy/bifrost
Высокопроизводительный MITM-прокси HTTP/HTTPS/SOCKS5 на Rust с перехватом TLS, перезаписью запросов на основе правил, захватом трафика, точками…
 cuteaplane/cve-2026-98260-for-opd2501
Эксплойт LPE для ядра Android для CVE-2026-98260 (UAF в POSIX CPU timer), портированный на OPPO Pad Air 5 / MT6878, позволяющий получить временный…
 1dayexploit/1day-archive
Technical deep-dives and root cause analyses of recently disclosed CVEs - reverse engineering patches, building proof-of-concepts, and documenting…
 rizinorg/cutter
Бесплатная и открытая платформа для обратной разработки на базе rizin
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 ericlewis/libpo32
Freestanding C99 library for Pocket Operator data transfers and instrument synthesis. Supports PO-32, PO-33, PO-35, PO-133, PO-137.
 mahlet-inc/hobbits
A multi-platform GUI for bit-based analysis, processing, and visualization
 vahpem/rust-deobf
Восстанавливает то, что скрывает обфускация в бинарниках Rust (строки, крейты, библиотечные функции, сплющенный поток управления), с помощью…
 ivica00/sony-a6400-research
Изолированная среда выполнения и исследовательский стенд для прошивки камер Sony BIONZ X с эмуляцией ARM, аппаратными контрактами и прототипами…
 hasherezade/jsc_deobfuscator
Статический набор инструментов для деобфускации скомпилированного байткода V8 JavaScript, ориентированный на полезные нагрузки JSCeal. Предоставляет…
 ph4ntom-rev/ph4ntom-ida-bridge
Secure local REST, CLI, MCP, and agent bridge for IDA Pro 9.x
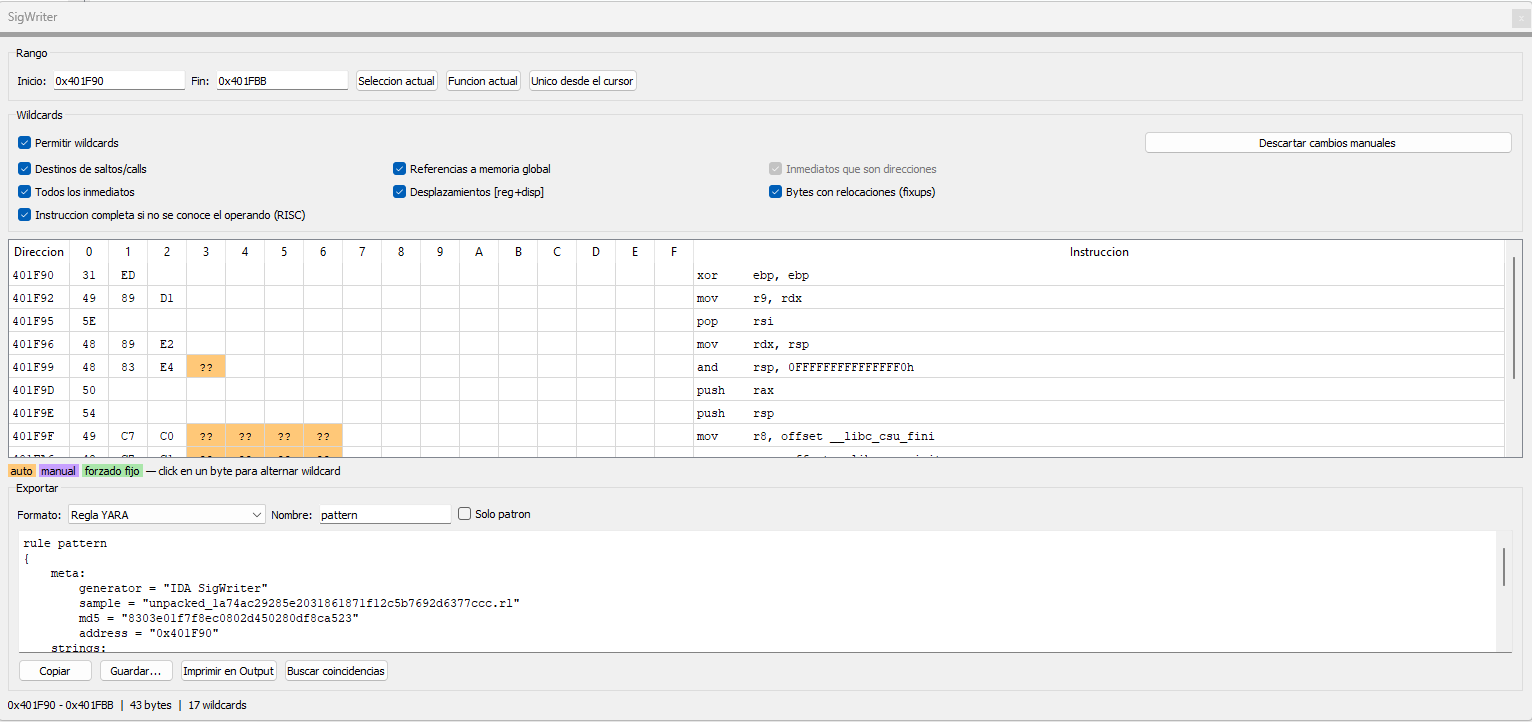 crackinglandia/idasignwriter
Плагин для IDA Pro, который генерирует байтовые сигнатуры из выделенных фрагментов дизассемблированного кода, с автоматическими и ручными…
 trailofbits/skills
Навыки Claude Code от Trail of Bits для исследований в области безопасности, обнаружения уязвимостей и рабочих процессов аудита.
 pdb333/cortex
Analyze software: memory scanner, debugger and static analysis of executables, .NET and Electron apps, from the desktop, the command line, or an AI…
 bakhishovism/vyrulix
Открытый инструмент для анализа вредоносного ПО на «голом железе» и рабочая среда статической аналитики угроз для Windows (разбор PE через…
 nmatt0/moria
Идентификация и извлечение прошивок IoT
 ebrandi/fdd-book
Книга по драйверам устройств FreeBSD








