

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Обратная инженерия — Страница 97 | Kitploit
Категории

Обратная инженерия

Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 день назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k4 ч 8 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k7 дней назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k22 ч 54 мин назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k2 дней назад
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k5 дней назад
angr preview#7

angr

GitHubangr/angr
9.0k2 дней назад
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k9 месяцев назад
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k12 ч 58 мин назад
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k4 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1931 результатов
fuzzable preview

fuzzable

GitHubex0dus-0x/fuzzable

Фреймворк статического анализа, который выявляет цели для фаззинга в исходном коде и бинарных файлах, генерирует шаблоны обёрток и интегрируется с…

static-analysisvulnerability-analysisreverse-engineering+2
5492 лет назад
ofrak preview

ofrak

GitHubredballoonsecurity/ofrak

Платформа для анализа и модификации бинарных файлов, предназначенная для распаковки, анализа, изменения и переупаковки прошивок и исполняемых…

embedded-systems-securityreverse-engineeringctf+2
2.1k17 дней назад
yaralyzer preview

yaralyzer

GitHubmichelcrypt4d4mus/yaralyzer

Визуально проверяйте и принудительно декодируйте совпадения YARA и регулярных выражений, найденные как в двоичных, так и в текстовых данных, с…

reverse-engineeringforensicsmalware-analysis+1
1529 месяцев назад
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

Графический интерфейс для PortEx, библиотеки для анализа переносимых исполняемых файлов и вредоносных программ

static-analysishash-analysisreverse-engineering+3
1491 месяц назад
OneNoteAnalyzer preview

OneNoteAnalyzer

GitHubknight0x07/onenoteanalyzer

Инструмент на C# для анализа вредоносных документов OneNote
static-analysisreverse-engineeringforensics+1
1183 лет назад
Emojify preview

Emojify

GitHubtomiwa-ot/emojify

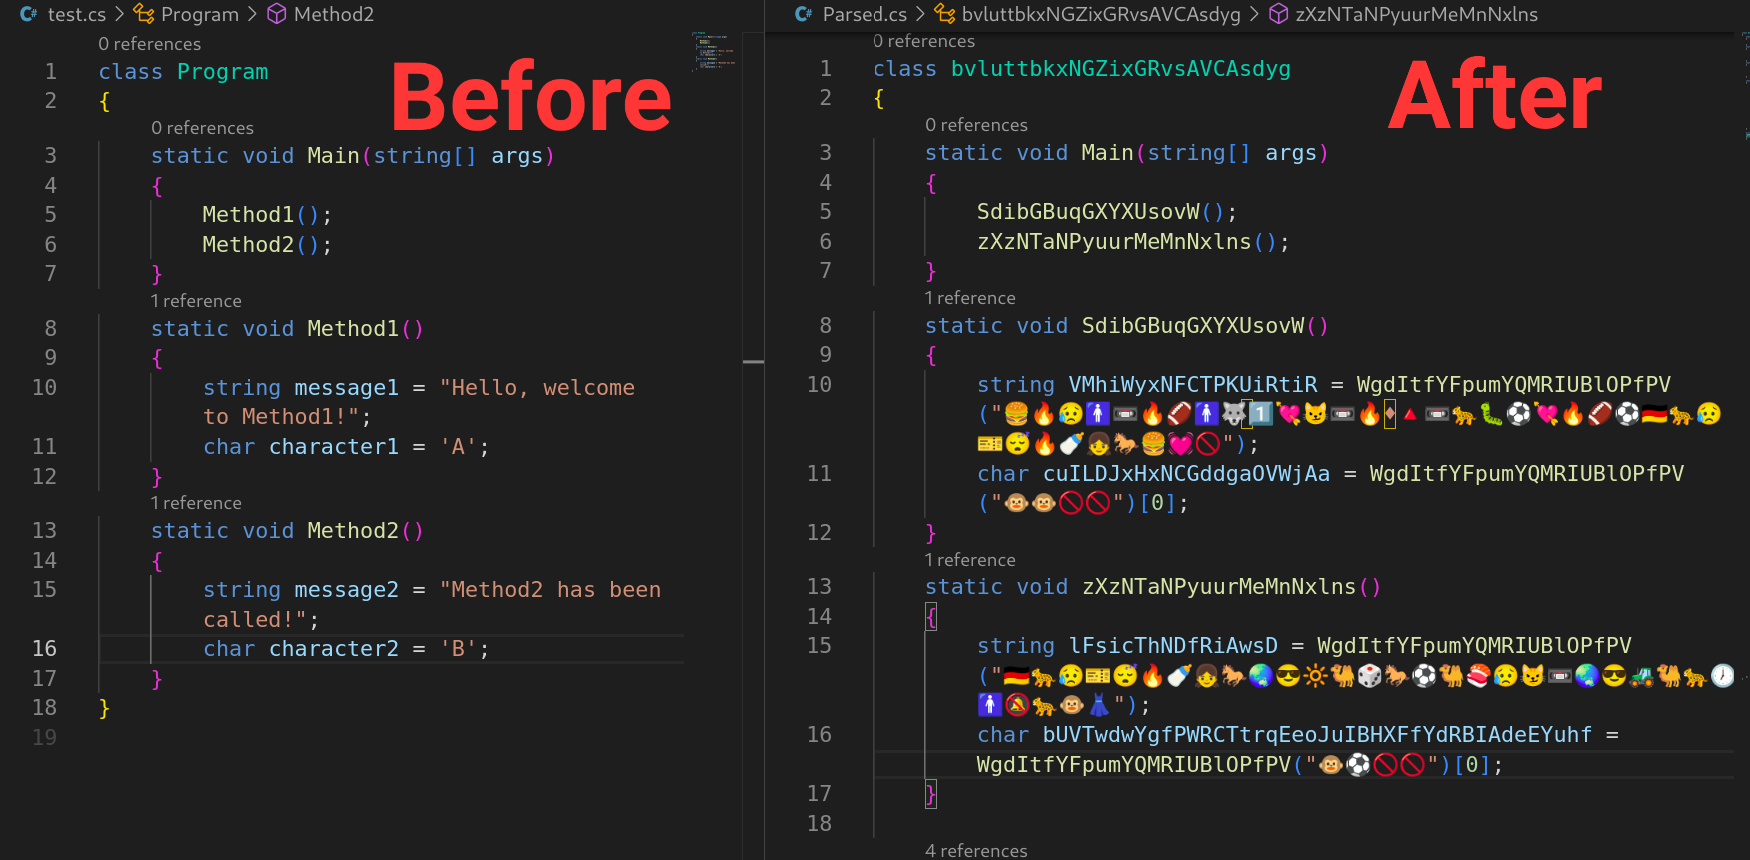
Обфускатор исходного кода на C#, который заменяет литералы символов и строк на эмодзи и рандомизирует имена классов, интерфейсов, методов и…

static-analysiscode-analysisreverse-engineering
91 год назад
apk.sh preview

apk.sh

GitHubax/apk.sh

Делает реверс-инжиниринг Android-приложений проще, автоматизируя повторяющиеся задачи, такие как извлечение, декодирование, пересборка и патчинг APK.

android-securitydynamic-analysis-sandboxingpayload-generation+3
3.8k9 месяцев назад
flare-emu preview

flare-emu

GitHubmandiant/flare-emu

Скриптуемый фреймворк для бинарной эмуляции, интегрирующий IDA Pro/Radare2 с движком Unicorn для автоматического анализа вредоносного ПО,…

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
9581 год назад
threadtear preview

threadtear

GitHubloerting/threadtear

Многофункциональный набор инструментов для деобфускации Java

static-analysiscode-analysisreverse-engineering+3
9775 лет назад
GWTMap preview

GWTMap

GitHubreverseclabs/gwtmap

Составляет карту поверхности атаки GWT-приложений путем извлечения обфусцированных RPC-конечных точек и генерации сериализованных полезных нагрузок…

reverse-engineeringweb-application-exploitationinformation-gathering+2
1142 лет назад
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFT — это набор инструментов для кибердека, созданный для бегунов, которые ныряют глубоко в сеть. Это ваша универсальная система для…

osintphishing-toolsreconnaissance+8
524 дней назад
freki preview

freki

GitHubcristianzsh/freki

Платформа анализа вредоносного ПО с открытым исходным кодом со статическим анализом PE-файлов, сопоставлением с шаблонами YARA, интеграцией с…

static-analysisreverse-engineeringmalware-analysis+2
4461 месяц назад
bento preview

bento

GitHubhimazawa/bento

Bento Toolkit — это минимальный контейнер на основе Fedora для тестов на проникновение и CTF с удобным дополнением в виде GUI-приложений.

container-securityexploitationreverse-engineering+4
765 лет назад
allsafe-android preview

allsafe-android

GitHubt0thkr1s/allsafe-android

Намеренно уязвимое Android-приложение.

android-securitydynamic-analysis-sandboxingvulnerability-analysis+7
4101 год назад
openocd preview

openocd

GitHubopenocd-org/openocd

Официальное зеркало OpenOCD только для чтения (без pull-запросов)

embedded-systems-securityreverse-engineeringdebuggers+4
2.3k1 месяц назад
ManticoreUI preview

ManticoreUI

GitHubtrailofbits/manticoreui

Пользовательский интерфейс Manticore с плагинами для Binary Ninja и Ghidra

dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
753 лет назад
elfxtract preview

elfxtract

GitHubm0n1x90/elfxtract

Автоматизированный инструмент анализа ELF-бинарных файлов для задач CTF/PWN. Извлекает меры безопасности, ROP-гаджеты, таблицы PLT/GOT и…

vulnerability-analysisexploitationreverse-engineering+2
735 лет назад
SilentMoonwalk preview

SilentMoonwalk

GitHubklezvirus/silentmoonwalk

PoC Реализация полностью динамического спуфера стека вызовов

exploitationreverse-engineeringbinary-analysis+2
9852 лет назад
Назад1…969798…100Вперёд








