

Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PortexAnalyzerGUI — Графический интерфейс для PortEx, библиотеки для анализа переносимых исполняемых файлов и вредоносных программ | Kitploit
Инструменты/GitHubGitHub/struppigel/portexanalyzergui
Статический анализАнализ хэшейОбратная инженерияФорензикаАнализ вредоносных программАнализ Бинарных Файлов
GitHubstruppigel/portexanalyzergui

PortexAnalyzerGUI

Графический интерфейс для PortEx, библиотеки для анализа переносимых исполняемых файлов и вредоносных программ

Репозиторий
149114029 дней назадПроверено Kitploit
Поделиться

PortexAnalyzerGUI

Графический интерфейс для PortEx — библиотеки анализа переносимых исполняемых файлов и вредоносного ПО
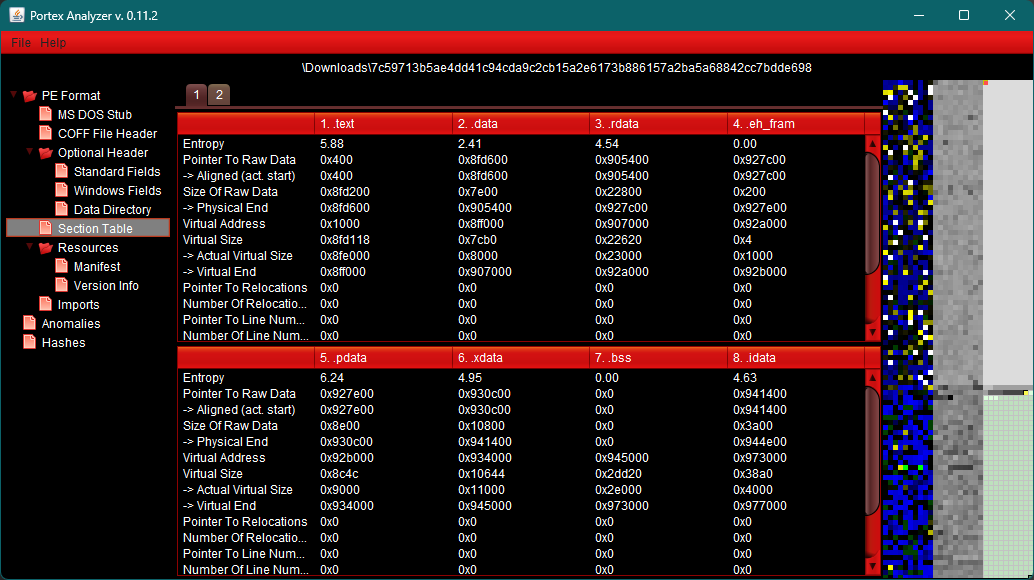
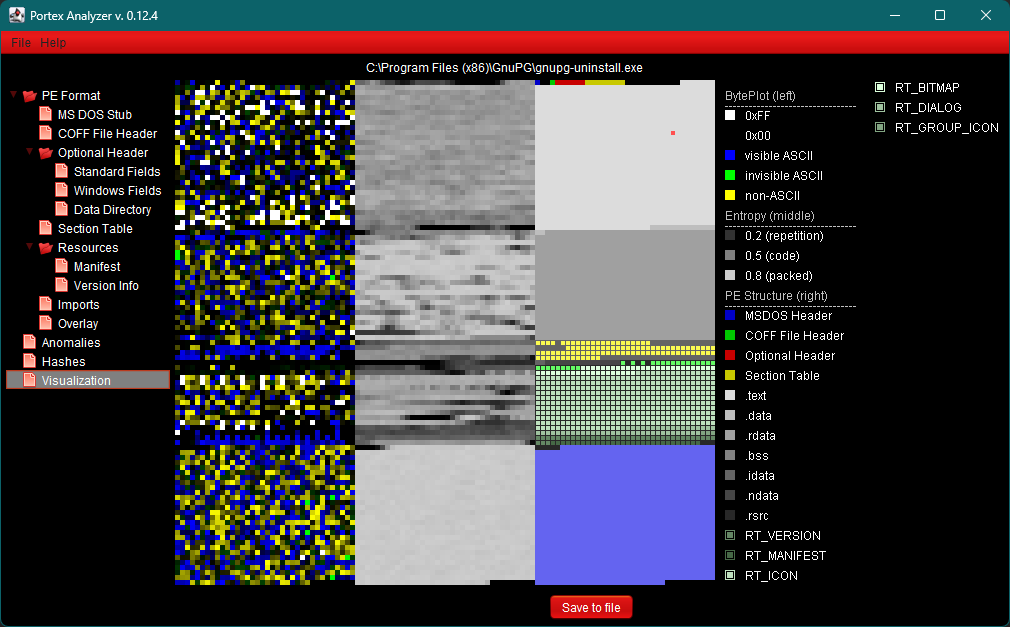
пример визуализатора

пример визуализатора

Загрузка

Страница релизов

Возможности

  • Информация из заголовков: MSDOS Header, Rich Header, COFF File Header, Optional Header, Section Table, .NET Metadata
  • Структуры PE: Import Section, Resource Section, Export Section, Debug Section
  • Сканирование на аномалии формата файла и подсказки для реверса для определённых комбинаций
  • Визуализация структуры файла, локальных энтропий и byteplot с сохранением в PNG
  • Расчёт энтропии Шеннона, Imphash, MD5, SHA256, хешей Rich и RichPV
  • Сканирование оверлея и подписи оверлея, дамп или удаление оверлея
  • Информация о версии и манифест
  • Извлечение иконок и сохранение в PNG
  • Внутреннее сканирование сигнатур с использованием сигнатур PEiD и внутреннего сканера типов файлов.
  • Сканирование вашими собственными сигнатурами в формате сигнатур PortEx

Ваши собственные сигнатуры

PortexAnalyzerGUI сканирует каждый файл вашими собственными сигнатурами в дополнение к сигнатурам, поставляемым с PortEx. Записывайте их в формате сигнатур PortEx и сохраняйте как файлы .sig в папке signatures рядом с программой, например:

[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
  • Загружаются все файлы .sig из папки, подпапки не загружаются. Settings > Signatures открывает папку, создаёт её при необходимости и позволяет выбрать другую папку.
  • При открытии файла изменённые файлы .sig загружаются повторно. Reload signatures в представлении Signatures или в меню Settings загружает их повторно и сканирует ими открытый файл.

Поддерживаемые ОС и JRE

Я тестирую эту программу на Linux и Windows. Но она должна работать на любой ОС с JRE версии 17 или выше.

Сборка

Вам нужен JDK 17 или выше и Maven. PortEx загружается из Maven Central.

mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
  • Тесты, которым нужны PE-образцы, читают их из ../PortEx/portextestfiles и пропускаются, если папка не существует. -Dportex.testfiles=<folder> читает их из другой папки, -DskipTests пропускает все тесты.
  • Чтобы собрать против вашей собственной сборки PortEx, выполните sbt publishM2 в папке PortEx и передайте её версию, например mvn package -Dportex.version=6.0.1-SNAPSHOT.

Будущее

Я буду добавлять всё больше и больше возможностей, которые уже предоставляет PortEx.

Эти возможности включают, среди прочего:

  • настраиваемую визуализацию
  • извлечение и конвертацию иконок в файлы .ICO
  • дамп секций, ресурсов
  • экспорт отчётов в txt, json, csv

Некоторые из этих возможностей уже предоставляются CLI-версией PortexAnalyzer, которую вы можете найти здесь: PortexAnalyzer CLI

Пожертвования

Я разрабатываю PortEx и PortexAnalyzer как хобби в свободное время. Если вам это нравится, пожалуйста, подумайте о том, чтобы угостить меня кофе: https://ko-fi.com/struppigel

Автор

Karsten Hahn

Twitter: @Struppigel

Mastodon: [email protected]

Youtube: MalwareAnalysisForHedgehogs

Лицензия

Лицензия

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





