
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 rizinorg/rz-ghidra
Глубокая интеграция декомпилятора Ghidra и дизассемблера Sleigh для rizin
 frida/frida
Основной репозиторий для размещения релизных бинарных файлов
 unicorn-engine/unicorn
Фреймворк эмулятора процессора Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
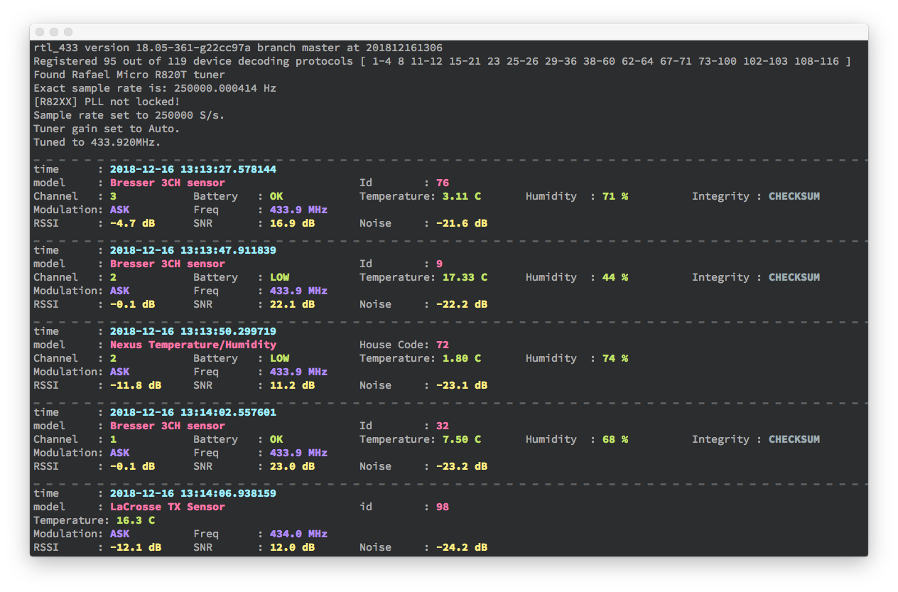 merbanan/rtl_433
Программа для декодирования радиопередач от устройств в диапазонах ISM (и других частотах)
 rscloura/doldrums
Инструмент обратной разработки Flutter/Dart
 n1ght-w0lf/uchihash
Небольшая утилита для работы с встроенными хешами вредоносных программ.
 rovellipaolo/ninjadroid
Ninja: обратный инжиниринг Android APK-пакетов
 a3h1nt/gimmesh
Для пентестеров, которые не хотят покидать свои терминалы.
 codinggay/blackdex
Android APK распаковщик, который извлекает DEX-файлы из запущенных или установленных приложений на Android 5.0–12 без root, Xposed или Frida,…
 glmcdona/process-dump
Инструмент для Windows для извлечения вредоносных PE-файлов из памяти обратно на диск для анализа.
 reb311ion/replica
Плагин для Ghidra, который улучшает реверс-инжиниринг за счет исправления пропущенной дизассемблированности, обнаружения функций, маркировки…
 dissectmalware/xlmmacrodeobfuscator
Извлечение и деобфускация XLM макросов (также известных как Excel 4.0 Macros)
 rew-sploit/rew-sploit
Эмуляция и анализ атак MSF и *других*
 sentinel-one/cobaltstrikeparser
Парсер на Python для извлечения конфигураций CobaltStrike Beacon из PE-файлов, дампов памяти и C2-URL-адресов с использованием эвристического…
 0ffffffffh/dragondance
Плагин для визуализации покрытия двоичного кода для Ghidra
 quosecgmbh/grap
Определяйте и сопоставляйте пользовательские графовые шаблоны с бинарными графами потока управления, используя дизассемблер на основе Capstone, с…
 mcdulltii/obfdetect
Плагин IDA для автоматического обнаружения обфусцированного кода и выравнивания потока управления в бинарных файлах с использованием эвристического…
 checkpointsw/karta
Плагин IDA Python для быстрого поиска и сопоставления символов из открытых библиотек в бинарных файлах на основе их местоположения, что обеспечивает…







