

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
obfDetect — Плагин IDA для автоматического обнаружения обфусцированного кода и выравнивания потока управления в бинарных файлах с использованием эвристического анализа и визуализации дерева доминаторов. | Kitploit
Инструменты/GitHubGitHub/mcdulltii/obfdetect
Статический анализОбратная инженерияАнализ вредоносных программАнализ Бинарных Файлов
GitHubmcdulltii/obfdetect

obfDetect

Плагин IDA для автоматического обнаружения обфусцированного кода и выравнивания потока управления в бинарных файлах с использованием эвристического анализа и визуализации дерева доминаторов.

Репозиторий
14214424 лет назадПроверено Kitploit
Поделиться

Обнаружение обфускации

Автор: mcdulltii

Автоматическое обнаружение обфусцированного кода и других конечных автоматов

Описание:

Скрипты для автоматического обнаружения обфусцированного кода и конечных автоматов в бинарных файлах.

Реализация основана на IDA 7.4+ (Python3). Посмотрите следующие записи в блоге для получения дополнительной информации о реализации Binary Ninja:

  • Автоматическое обнаружение сглаживания потока управления
  • Автоматическое обнаружение обфусцированного кода
  • Ссылка на репозиторий

Примечание:

Эвристические значения генерируются на основе указанных выше записей в блоге и сортируются (при запуске в режиме All Functions) сверху вниз на основе их эвристической сложности.

Из-за рекурсивного характера построения дерева доминаторов для каждой найденной функции в бинарном файле реализация и накладные расходы времени выполнения являются дорогостоящими, хотя была реализована многопоточность.

Используя PyQt для визуализации плагина, пользователи могут дополнительно настраивать эвристический анализ функций в бинарном файле.

Зависимости (Python3)

PyQt5

Установка

Скопируйте каталог obfDetect и файл obfDetect.py в каталог плагинов IDA.

Когда IDA успешно завершит загрузку бинарного файла, скрипт выведет свой баннер в консоль IDC/Python.

Скрипт можно запустить через панель инструментов File, как показано ниже. Или с помощью Ctrl-Shift-H.
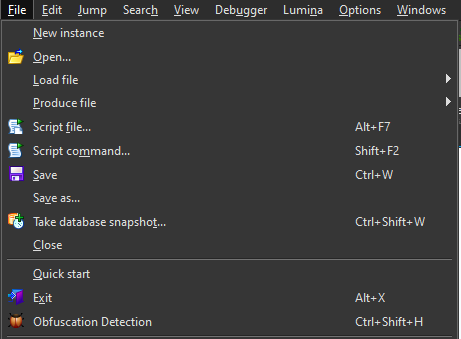
Toolbar

Возможности

  • Имена функций в выходной таблице можно переименовывать с помощью n, что обновит имена функций в IDA, заданные по адресу функции

  • При нажатии на поле ввода имени файла экспорта откроется всплывающее окно выбора файла, в котором можно перейти к пользовательскому расположению для сохранения.

Использование

  1. Выберите эвристическую функцию
  2. Выберите номер/адрес бинарной функции для применения эвристической функции
  3. (Необязательно) Отфильтруйте бинарные функции по максимальному размеру узла
  4. Нажмите кнопку Run, чтобы начать анализ
  5. (Необязательно) Нажмите на поле ввода Export filename для выбора места экспорта, затем нажмите кнопку Export, чтобы экспортировать таблицу в формат csv
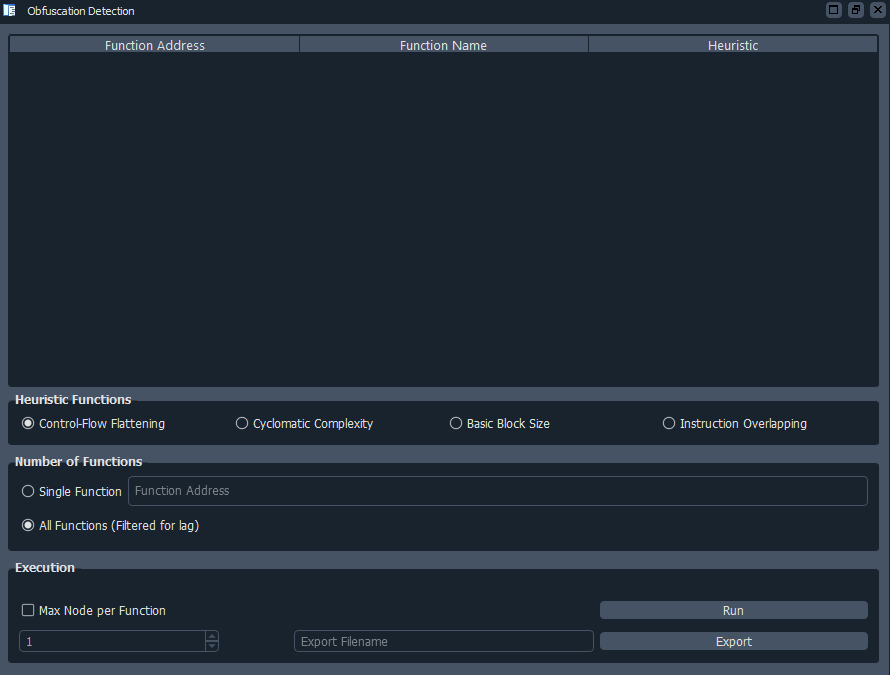
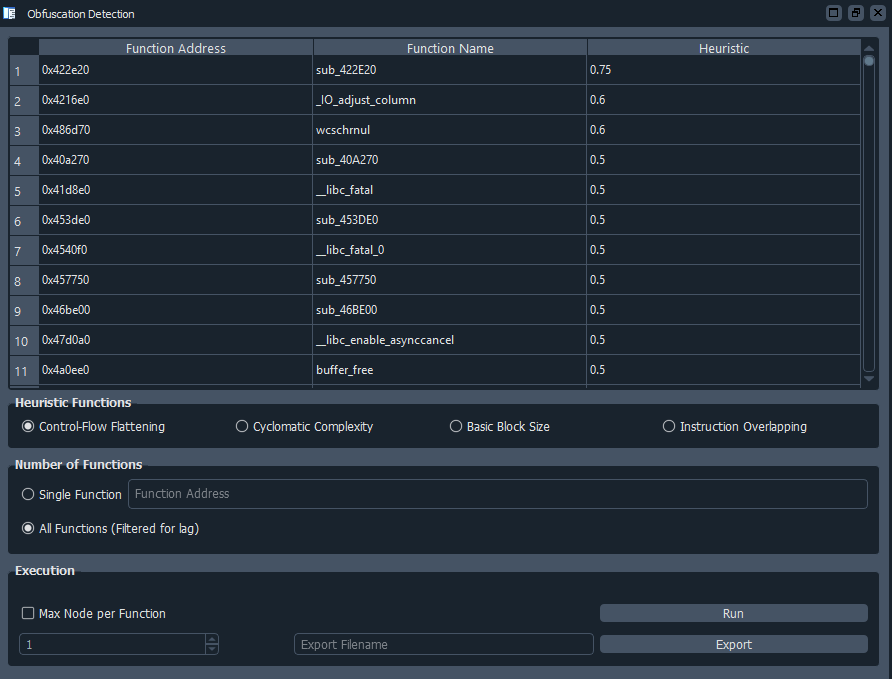
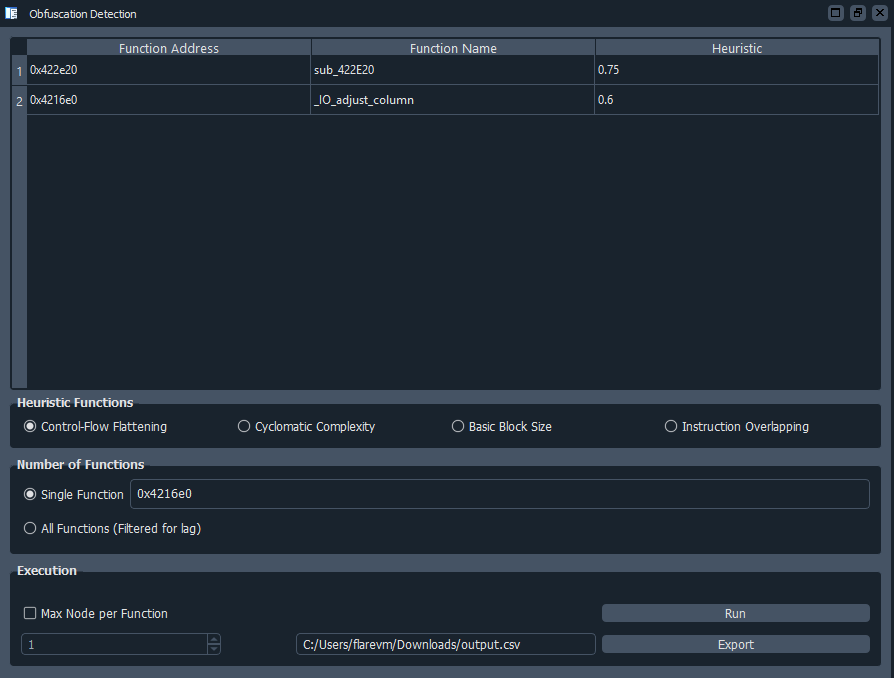
Скриншоты

  • Выбор базового GUI

Base GUI

  • Анализ эвристик в GUI

Heuristic analysis

  • Анализ эвристик для одной функции в GUI

Single heuristic analysis

Планы

  • Экспорт выбранного элемента QTableWidget
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






