
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 netzob/netzob
Инструментарий с открытым исходным кодом для обратной разработки, моделирования и фаззинга коммуникационных протоколов. Выводит форматы сообщений и…
 nowsecure/fsmon
Инструмент мониторинга файловой системы для Linux/Android iOS/macOS
 v-p-b/pecloakcapstone
Кроссплатформенный форк peCloak на основе Capstone
 b2r2-org/b2r2
B2R2 is a fully managed binary analysis framework written in F#. It provides a rich set of algorithms, functions, and tools for reverse engineering,…
 0xgalz/virtuailor
IDAPython инструмент для автоматического создания виртуальных таблиц C++ в IDA Pro
 invictus1306/functrace
Трассировщик функций
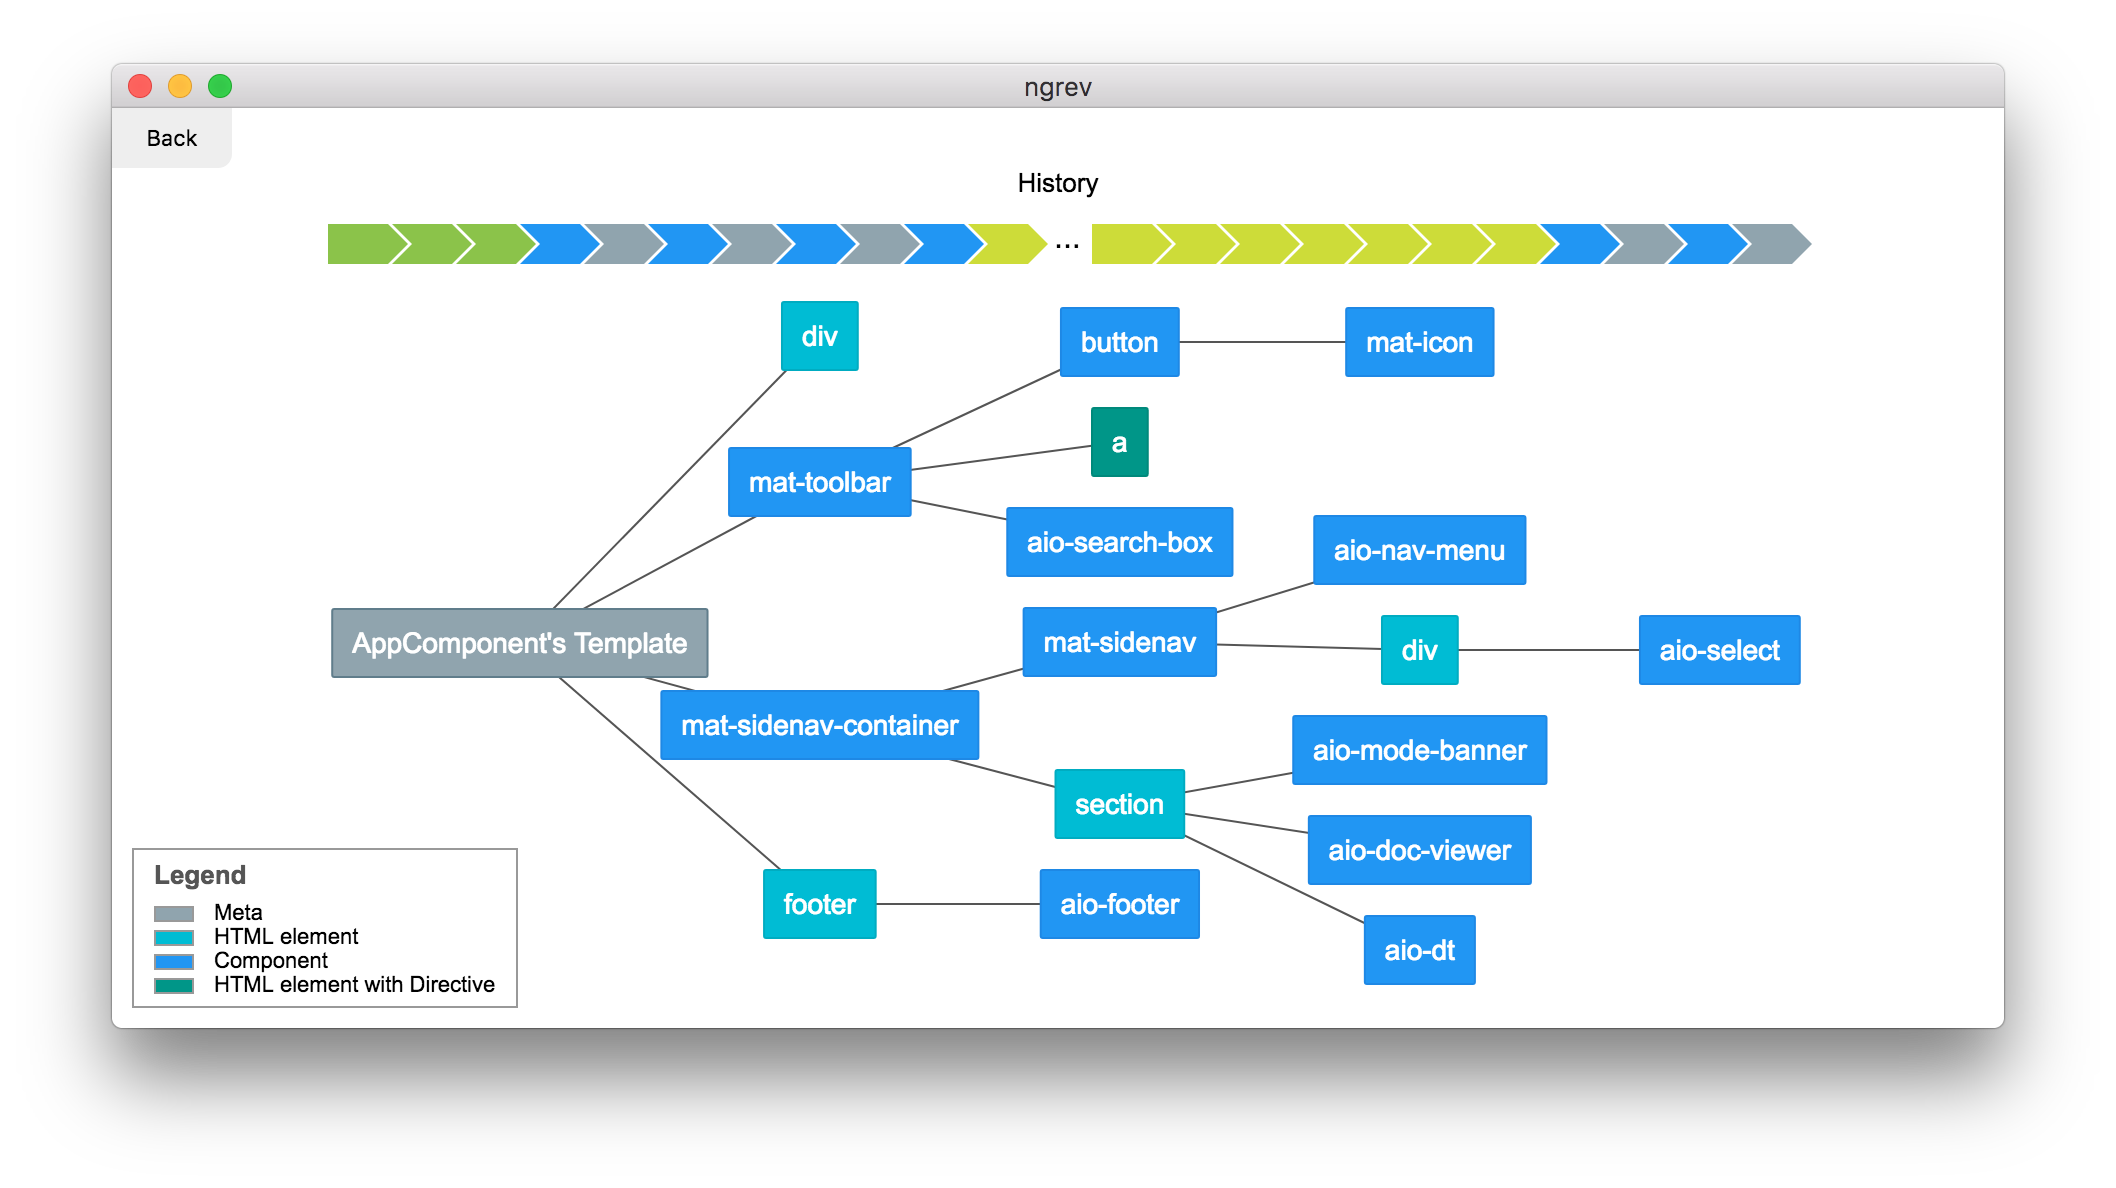 mgechev/ngrev
Инструмент для обратного проектирования Angular-приложений
 emsec/hal
HAL – Анализатор аппаратного обеспечения
 ctxis/cape
Конфигурация вредоносного ПО и извлечение полезной нагрузки
 m4b/goblin
Озорной, кроссплатформенный крейт для бинарного парсинга, написанный на Rust.
 avast/retdec
RetDec — это перенацеливаемый декомпилятор машинного кода на основе LLVM.
 patois/dsync
IDAPython плагин, который синхронизирует представления дизассемблера и декомпилятора
 secdevops-cuse/cyberrange
Открытый киберполигон AWS
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 nteseyes/pylane
Инжектор для Python VM с инструментами отладки, основанный на gdb.
 marin-m/pbtk
Набор инструментов для реверс-инжиниринга и фаззинга приложений на основе Protobuf
 takahiroharuyama/ida_haru
скрипты/плагины для IDA Pro
 niemand-sec/anticheat-testing-framework
Фреймворк для тестирования любых античитов







