
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 yiyeshi0-hash/ave263-chain
Исследование AVE toolchain для iPad 8 на iPadOS 26.3 (класс CVE-2026-64747)
 talha-nazeef-ahmed/rpc-triage
Бессимвольный механизм статического анализа, который извлекает и математически ранжирует поверхность атаки Windows RPC с помощью модели риска на…
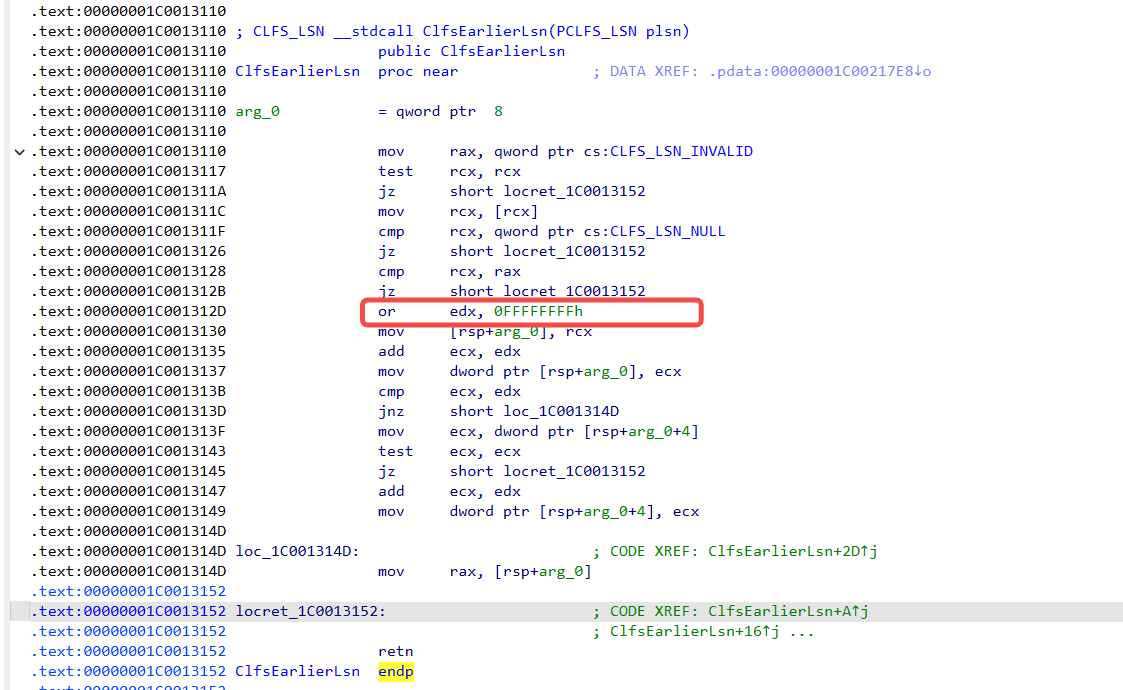 uname1able/cve-2022-24481-analysis
Глубокий анализ ошибки type confusion в Windows CLFS (CVE-2022-24481) с объяснением первопричины, схемой эксплуатации, деталями kernel-гаджетов и…
 fusiondrive/cve-2026-43499-zfold4
Исследовательский порт CVE-2026-43499 для Galaxy Z Fold4 SM-F936W F936WVLU1AVGA (в процессе)
 xcracker000/cve-2024-56426
CVE-2024-56426 Эксплойт Bootrom Exynos9830 - SM-G985F
 gmh5225/ampa.sys-exp
Не мой код. только для сохранения
 gmh5225/antidbg-unabomber
VMP улучшенная идея (старый AmogusPlugin)
 gmh5225/antidebug-antivm
Различные методы обнаружения виртуализированной среды или потенциальной отладки
 gmh5225/anti_suspend
Защита процесса с помощью шеллкода
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и…
 zydak/leetobfuscator
Обфусцирует C/C++ через проходы LLVM: шифрование строк, уплощение потока управления, MBA-переписывание и анти-анализ для противодействия…
 limingxi6/cve-2020-9373-netgear-r6400
Устранение уязвимостей в кибербезопасности
 danyw24/zyxel-p870hn-hardware-hacking
От голой печатной платы до root: аппаратный взлом ZyXEL P-870HN (BCM6368) через UART — CVE-2025-0890 + CVE-2024-40891, на собственном оборудовании.
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI stack UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find…
 gmh5225/access_updated
Обёртка системных вызовов в режиме ядра с динамическим поиском паттернов на основе Zydis для Windows 10/11
 xoreaxeaxeax/skitter-creek-bath-salts
Разблокировка _всего_ на CPU с помощью скремблирования DRAM
 cpkt9762/ida-cli
Headless-сервер MCP для IDA Pro для анализа бинарного кода с помощью ИИ, на базе idalib
 xoreaxeaxeax/mmiotic
Рентген задержек для недокументированного оборудования








