
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 dangerousprototypes/bus_pirate
Универсальный интерфейс шины для взлома и отладки аппаратного обеспечения, поддерживающий I2C, SPI, JTAG, UART и 1-Wire для сниффинга,…
 ph4l4nx/ctf-s-tools
Репозиторий с подборкой полезных инструментов для CTF.
 hslatman/awesome-industrial-control-system-security
Курируемый список ресурсов, связанных с безопасностью промышленных систем управления (ICS).
 hasherezade/libpeconv
Пользовательская библиотека для загрузки и манипуляции PE-файлами, предназначенная для ручного маппинга, перехвата IAT, дампа памяти и пересборки…
 mandiant/stringsifter
Инструмент машинного обучения, который ранжирует строки по их релевантности для анализа вредоносных программ.
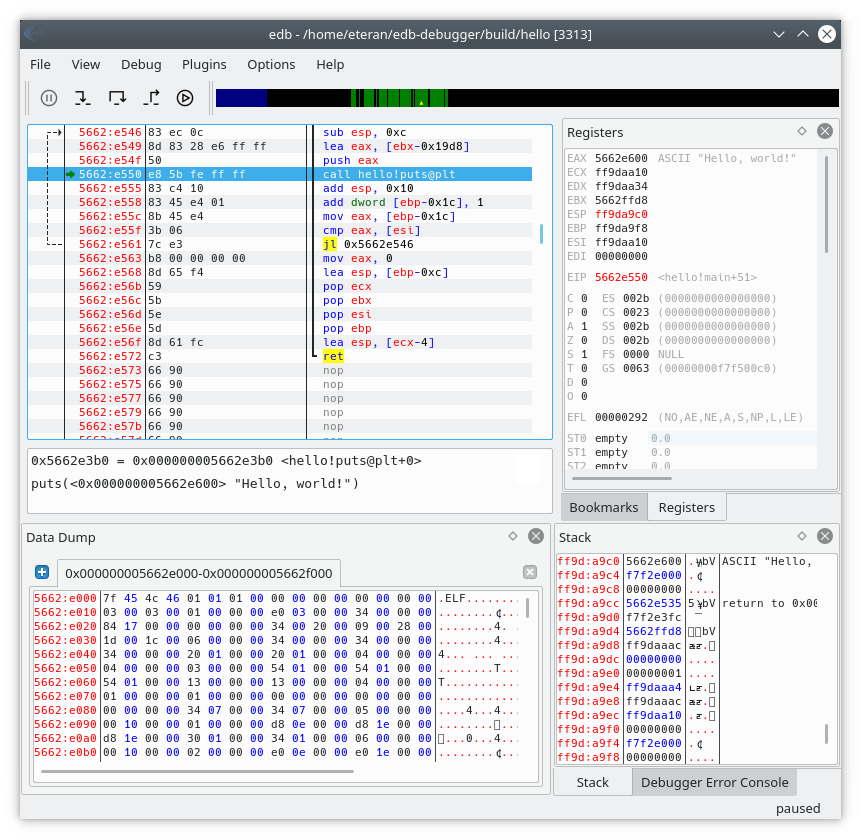 eteran/edb-debugger
edb — кроссплатформенный отладчик для AArch32/x86/x86-64.
 chichou/grapefruit
Набор инструментов с открытым исходным кодом для тестирования безопасности мобильных устройств на iOS и Android. Ранее — Passionfruit.
 majd/ipatool
Инструмент командной строки, позволяющий искать приложения для iOS, iPadOS, tvOS, watchOS, visionOS и macOS в App Store и скачивать пакеты приложений…
 io12/pwninit
Автоматизирует настройку заданий по эксплуатации бинарных уязвимостей: патчит ELF-бинарники, загружает подходящие линкеры, восстанавливает символы в…
 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.
 remnux/distro
Предоставляет дополнительные файлы и источники Debian-пакетов для специализированного Linux-дистрибутива, ориентированного на анализ вредоносного ПО,…
 blacktop/ipsw
Швейцарский нож для исследований iOS/macOS
 httptoolkit/frida-interception-and-unpinning
Скрипты Frida для переписывания мобильных приложений во время выполнения с целью прямого MitM-перехвата всего HTTPS-трафика
 xoreaxeaxeax/hexcymatix
Визуализирует повторяющиеся последовательности байтов в бинарных файлах, чтобы выявить скрытую структуру, поддерживая реверс-инжиниринг и обнаружение…
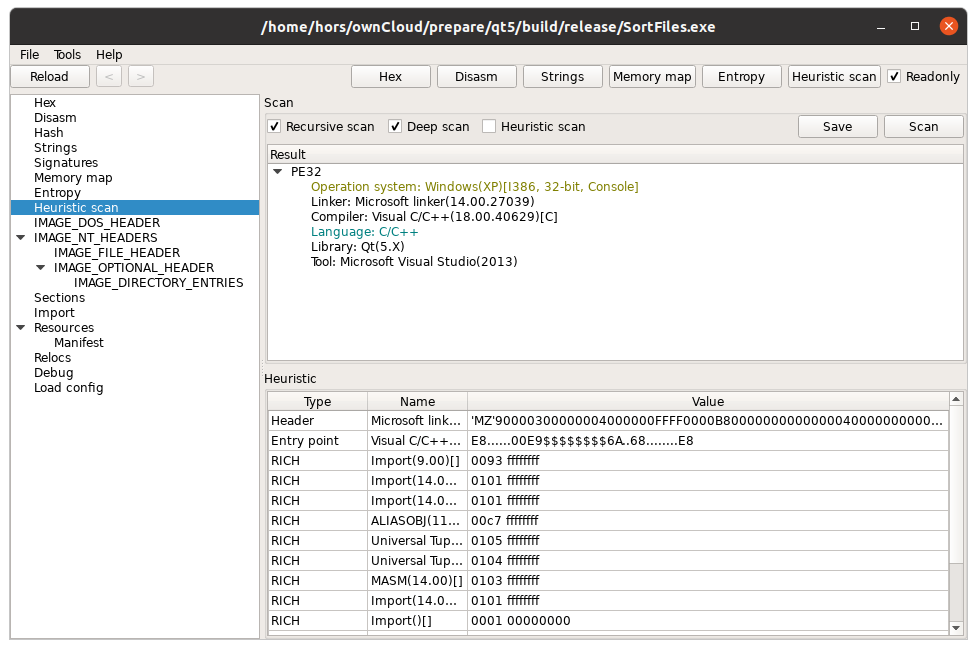 horsicq/xpeviewer
Просмотрщик/редактор PE-файлов для Windows, Linux и MacOS.
 radareorg/r2ai
Плагин Radare2 с ИИ, использующий локальные или удалённые LLM для декомпиляции, объяснения функций, обнаружения уязвимостей, переименования и…
 keystone-engine/keystone
Многоплатформенный ассемблерный фреймворк, который преобразует исходный код на ассемблере в машинный код для Arm, x86, MIPS, PowerPC, RISC-V и других…
 dynamorio/dynamorio
Фреймворк инструментирования времени выполнения для создания инструментов динамического анализа: трассировка, профилирование, покрытие кода, отладка…






