Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
grapefruit — Набор инструментов с открытым исходным кодом для тестирования безопасности мобильных устройств на iOS и Android. Ранее — Passionfruit. | Kitploit
Инструменты/GitHubGitHub/chichou/grapefruit
Безопасность AndroidБезопасность iOSДинамический анализ кода (DAST)Пентестинг мобильных приложенийОбратная инженерияТестирование на ПроникновениеМобильная безопасностьАнализ Бинарных ФайловТоп в Безопасность iOS №11
1.4k11913421 ч 4 мин назадПроверено Kitploit
Поделиться
GitHub
chichou/grapefruit

grapefruit

Набор инструментов с открытым исходным кодом для тестирования безопасности мобильных устройств на iOS и Android. Ранее — Passionfruit.
РепозиторийСайт

logo

Grapefruit: открытый набор инструментов для тестирования мобильной безопасности

John Discord npm version Commits contributors License

Набор инструментов для рантайм-инструментирования мобильных приложений на базе Frida. Исследуйте, перехватывайте и модифицируйте мобильные приложения через веб-интерфейс.

Теперь поддерживаются как iOS, так и Android!

Быстрый старт

Требуется запущенный на вашем устройстве сервер Frida. Сначала следуйте официальным руководствам по настройке(Android).

npm (рекомендуется, требуется Node.js 22.18+)

npm install -g igf
igf

Или запустите без установки (требуется Node.js 22.18+)

npx igf

Готовые бинарные файлы для macOS, Linux и Windows доступны на GitHub Releases. Как при разработке из исходников, так и в готовых исполняемых файлах используется Node.js; см. руководство по разработке для рабочего процесса с npm.

Использование

igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message

Переменные окружения

ПеременнаяОписаниеЗначение по умолчанию
HOSTАдрес привязки сервера127.0.0.1
PORTПорт сервера31337
FRIDA_VERSIONОсновная версия Frida (16 или 17)17
FRIDA_TIMEOUTТайм-аут операций Frida (мс)1000
PROJECT_DIRКаталог проекта для данных/кэша/логов.igf в текущем рабочем каталоге

Флаги командной строки имеют приоритет над переменными окружения, если заданы оба.
Возможности

  • Перехват методов во время выполнения — перехват нативных и управляемых функций со структурированным логированием
  • Перехват криптографических API — мониторинг операций шифрования/дешифрования с захватом данных
  • Обозреватель файловой системы — навигация, загрузка, скачивание и просмотр файлов с предпросмотром в hex/текстовом виде
  • Инспекция баз данных SQLite — просмотр таблиц, выполнение запросов и просмотр результатов
  • Потоковая передача syslog — мониторинг системных логов и логов агента в реальном времени
  • Отчёты о падениях процессов — обработчик исключений с дампом регистров и трассировкой стека
  • Поддержка Flutter — мониторинг каналов методов платформы и исследование AOT-снимков Dart, функций, классов, строк, ссылок и восстановленных компонентов
  • Поддержка React Native — инспектор моста и REPL для внедрения JavaScript
  • Сканер памяти — поиск и инспекция памяти процесса
  • Монитор конфиденциальности — отслеживание доступа к чувствительным API (камера, микрофон, местоположение, датчики и т. д.)
  • Инспектор потоков — просмотр и управление потоками процесса
  • Обозреватель модулей/символов — инспекция загруженных модулей и экспортируемых символов
  • Анализ и декомпиляция — DEX, Flutter AOT, байт-код Hermes и нативный код. Доступна помощь ИИ для генерации скриптов перехвата

iOS

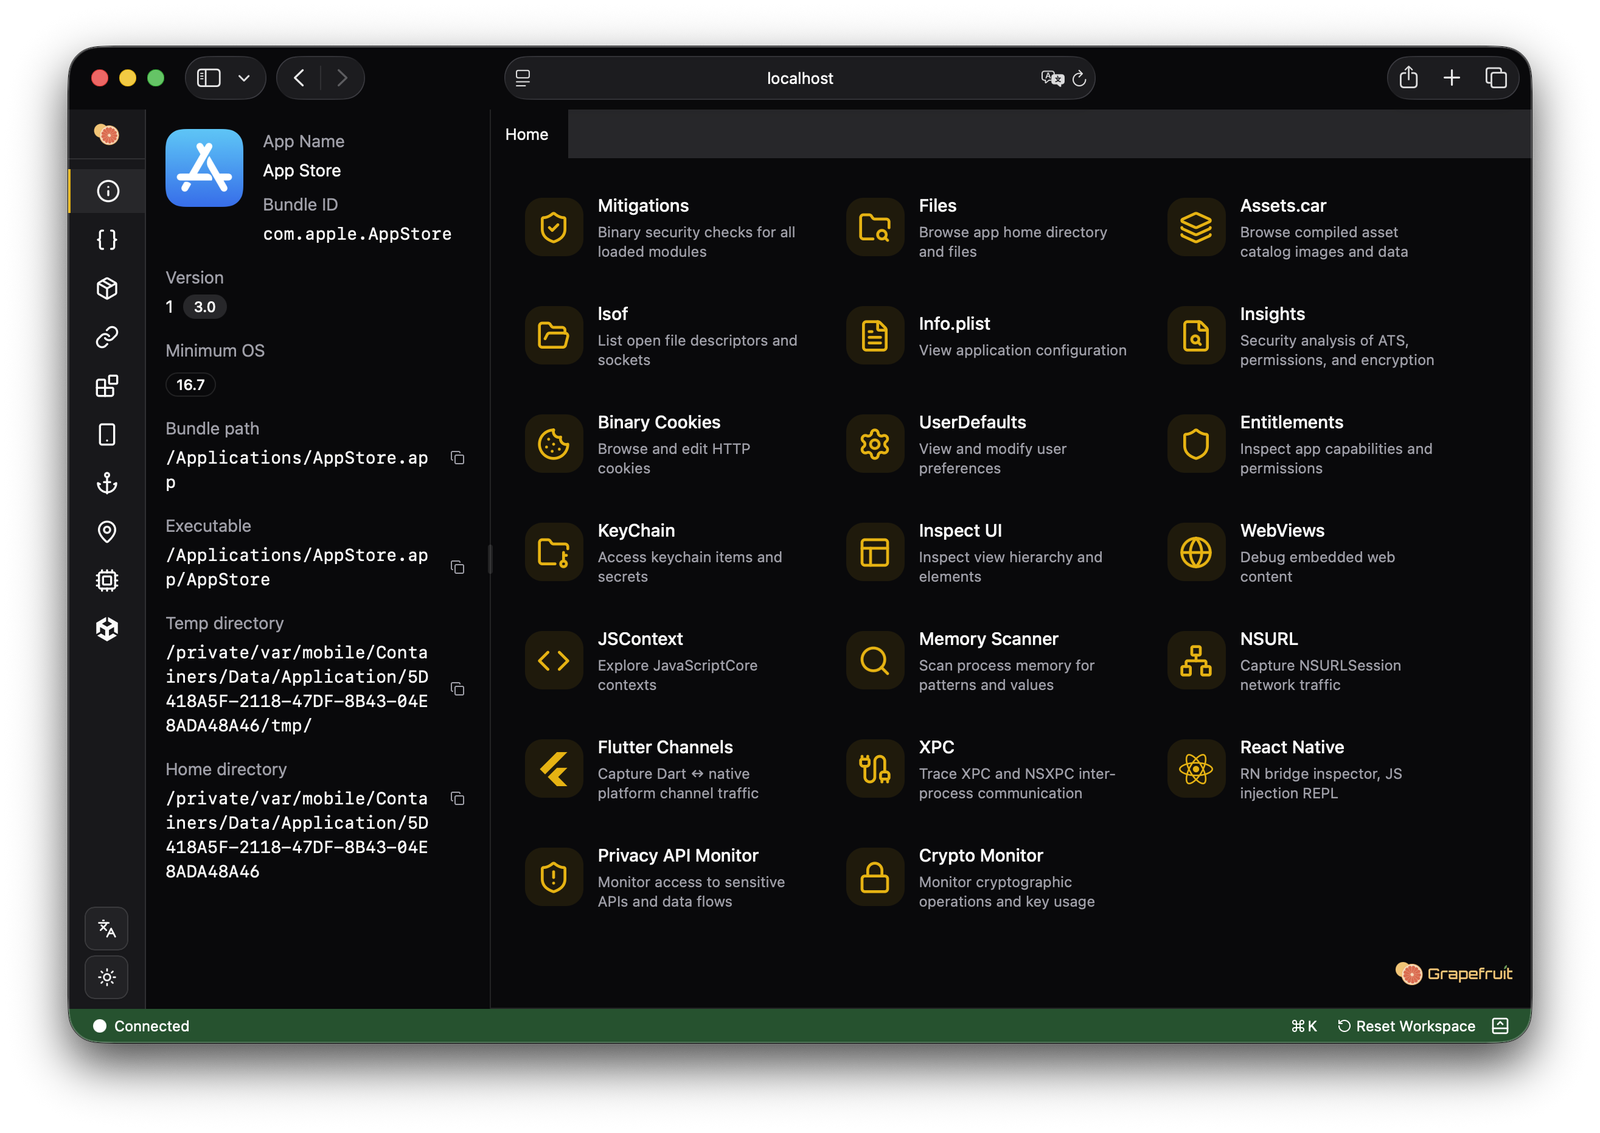
Скриншот iOS
  • Доступ к Keychain и его изменение
  • Захват трафика сессий NSURL (HTTP/HTTPS/WebSocket)
  • Инспекция WebView и JSContext с выполнением JavaScript
  • Дамп иерархии UI и подсветка элементов
  • Просмотр Info.plist, entitlements и бинарных cookie
  • Обход биометрии (Touch ID / Face ID)
  • Обозреватель UserDefaults
  • Мониторинг буфера обмена и файловых операций
  • Подмена геолокации
  • Подмена идентификатора устройства
  • Инспекция классов и методов Objective-C
  • Открытые файловые дескрипторы и сетевые соединения (lsof)
  • Анализ безопасности (PIE, ARC, stack canaries, шифрование)
  • Просмотр каталога ресурсов (Assets.car)
  • Инспекция сообщений XPC/NSXPC

Android

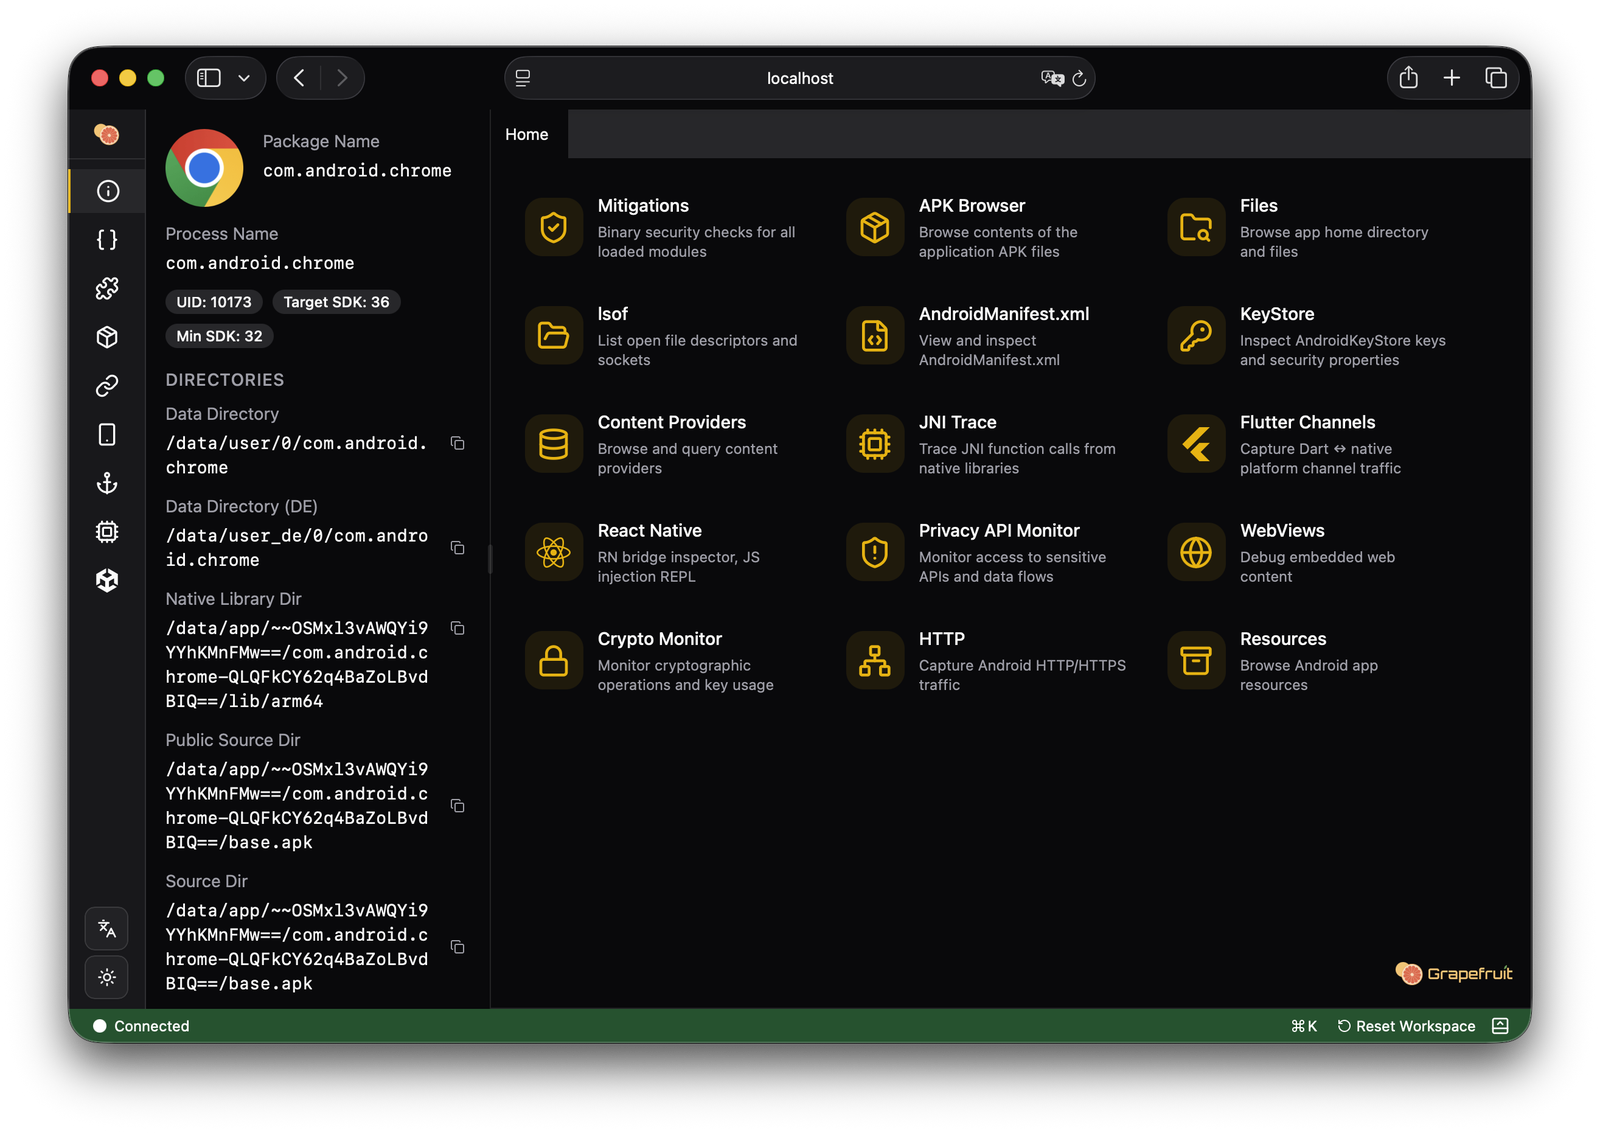
Скриншот Android
  • Декодер AndroidManifest.xml и обозреватель компонентов (activities, services, receivers, providers)
  • Инспекция Android Keystore с атрибутами ключей
  • Запрос, вставка, обновление и удаление через content provider
  • Трассировка вызовов JNI с аргументами, возвращаемыми значениями и трассировками стека
  • Инспекция Java-классов (методы, поля, интерфейсы)
  • Создание и запуск Intent
  • Открытые файловые дескрипторы и сетевые соединения (lsof)
  • Захват HTTP-трафика (OkHttp, Volley, URLConnection)
  • Обозреватель ресурсов
  • Мониторинг буфера обмена и SharedPreferences
  • Мониторинг broadcast receiver

Документация

  • CLI и демон
  • Разработка
  • Архитектура
  • RPC
  • Благодарности

Область применения и нецели

Этот проект не включает встроенные обходы защит от вмешательства:

  • Обход обнаружения Frida
  • Обход привязки SSL/TLS-сертификатов (certificate pinning)
  • Обход обнаружения джейлбрейка или рута

Обоснование: Решения RASP (Runtime Application Self-Protection) непрерывно развиваются для обнаружения фреймворков инструментирования. Поддержка эффективных обходов требует постоянных усилий, чтобы не отставать от новых методов обнаружения, что создаёт значительную нагрузку на сопровождение и потенциальные проблемы со стабильностью. Кроме того, такие обходы сильно зависят от конкретного приложения, что делает универсальные решения хрупкими.

Вместо хрупких встроенных обходов Grapefruit сосредоточен на возможностях инструментирования и инспекции, которые хорошо сочетаются со специализированными инструментами обхода.

Рекомендуемые подходы для авторизованных проверок, где требуется обход RASP:

  1. Frida Syscall Tracer — Используйте frida-strace (Frida 17.8.0+) для трассировки системных вызовов в целевом процессе. Это помогает выявить артефакты обнаружения и определить, какие патчи необходимы перед подключением Grapefruit:

    frida-strace -U -f com.example.app
    

    Подробности см. в примечаниях к выпуску Frida 17.8.0.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Данных о популярности пока нет.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →