#1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 hugsy/windbg_js_scripts
Игрушечные скрипты для работы с WinDbg JS API
sentinel-one/peafl64Инструмент статической бинарной инструментации для исполняемых файлов Windows x64
 azw413/glass
Glass - быстрая и бесплатная альтернатива IDA Pro
 plum-umd/redexer
Фреймворк Redexer для двоичной инструментации Dalvik-байткода
 mandiant/flare-qdb
Командная строка и отладчик Python для инструментирования и изменения поведения нативного программного обеспечения на Windows и Linux.
 nirizr/rematch
REmatch, полный фреймворк для бинарного дифференцирования, который является бесплатным и стремится быть открытым и управляемым сообществом.
 cellebrite-labs/ida_kernelcache
Инструментарий IDA для анализа кэшей ядра iOS.
 stefan2200/aparoid
Статический и динамический анализ безопасности Android-приложений
 xenokovah/inteltxe-poc
Intel Management Engine JTAG Proof of Concept — инструкции 2022 года
 mahmoudimus/static_asm
Заголовочный ассемблер времени компиляции на C++2x для кодирования инструкций x86/x86-64
 oblivionsage/elfpeek
Минимальный инспектор ELF, написанный на C, для быстрой проверки структуры бинарных файлов.
 manjustice/datadome-vm-internals
Анализ кастомной обфусцированной виртуальной машины и формата байт-кода DataDome, раскрывающий шифрование строк, S-блочные шифры и сигнатуры…
 tandasat/tandasat.github.io
Курс по разработке удалённого гипервизора для исследователей безопасности; охватывает внутреннее устройство виртуализации, безопасность гипервизора и…
 jas502n/xjar_tips
Получить параметры программы шифрования
 nccgroup/android_demystification_toolbox
ADT — это набор инструментов, предназначенный для моделирования поведения приложений, исследования и тестирования уязвимостей безопасности, а также…
 crussella0129/tricorne
Fedora remix, ориентированный на пентестинг и инструментарий для purple hat
 infobyte/pyrmax
Декодер/кодировщик кадров беспроводного протокола Ubiquiti AirMAX; разбор pcap-файлов и живых захватов, обнаружение устройств, сканирование на…
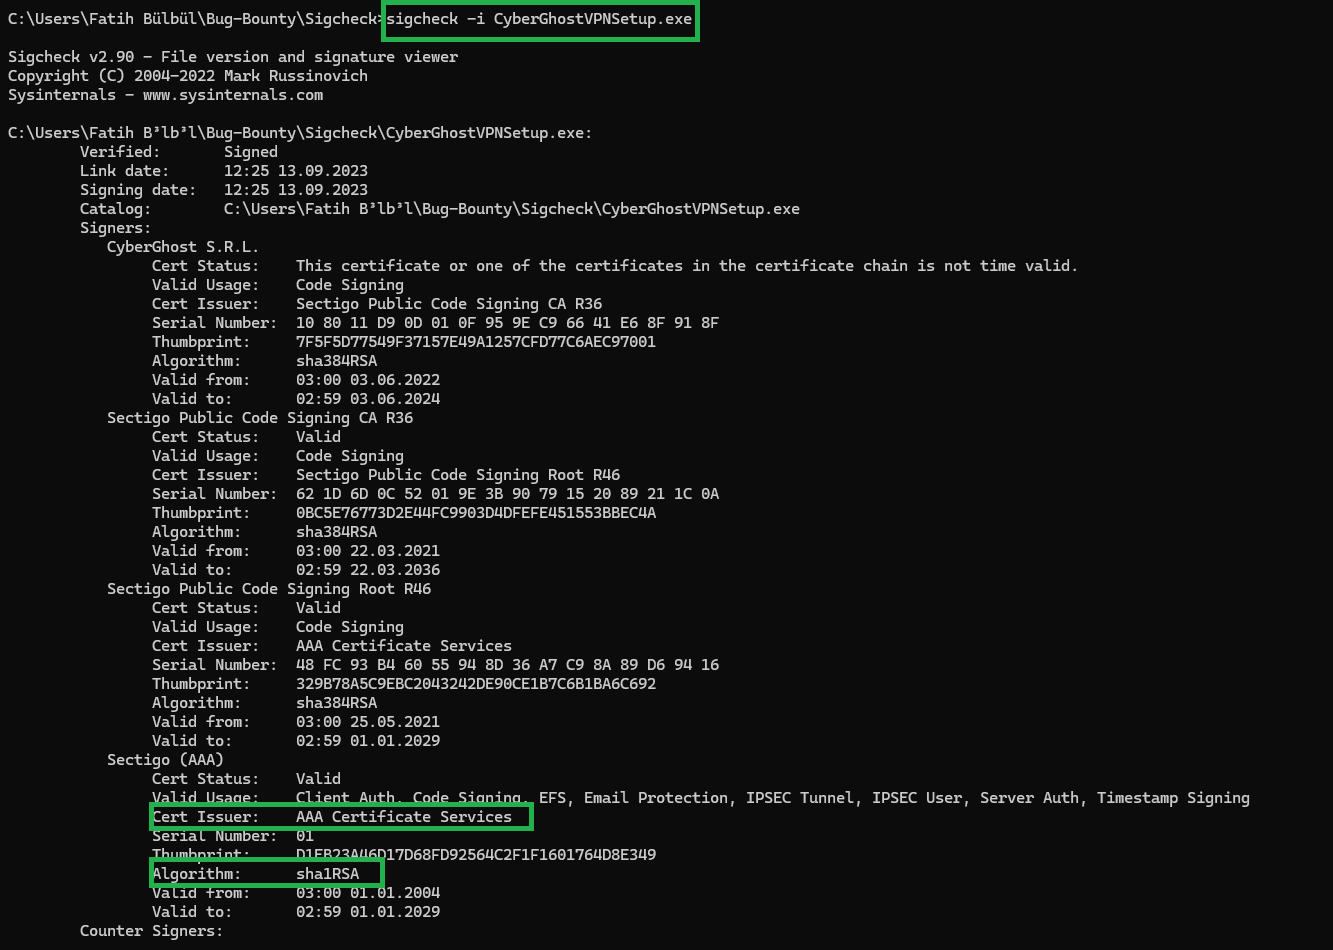 meisterlos/cve-2025-51726
PoC, демонстрирующий подделку подписи кода SHA-1 и отсутствие High Entropy ASLR в установщике CyberGhostVPN, что позволяет обойти доверие и…