
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/stefan2200/aparoid
Безопасность AndroidСтатический анализСканеры уязвимостейДинамический анализ (песочница)Пентестинг мобильных приложенийОбратная инженерияАнализ вредоносных программМобильная безопасность
GitHubstefan2200/aparoid

aparoid

Статический и динамический анализ безопасности Android-приложений

7716462 лет назадПроверено Kitploit
Поделиться
Репозиторий

Aparoid

python platform License Updates Python 3

Aparoid — это фреймворк, предназначенный для анализа Android-приложений. Он предлагает автоматизированный набор инструментов для выявления уязвимостей и других рисков в мобильных приложениях. Он построен с использованием фреймворка Flask и предлагает веб-интерфейс для загрузки APK-файлов и изучения содержимого/результатов.

Текущая версия предлагает следующие возможности:

  • Декомпиляция APK с помощью jadx
  • Система обнаружения уязвимостей (правила настраиваются через панель управления)
  • Анализ рисков бинарных файлов
  • Пользовательские функции для таких фреймворков, как React Native, Flutter, Xamarin и Cordova
  • Проверка безопасности Android Manifest
  • Динамический анализ на всех (рутованных) Android-устройствах (физических, эмулированных и облачных)
  • Скрипты Frida для обхода обнаружения root, SSL-пиннинга и обнаружения отладчика (также поддерживаются пользовательские скрипты)
  • Автоматическая установка корневого сертификата ЦС (также поддерживается Burp Suite)
  • Прокси для перехвата HTTP(S) и просмотр трафика в реальном времени с использованием Kafka
  • Просмотр хранимых данных приложения в реальном времени

Установка

git clone https://github.com/stefan2200/aparoid
cd aparoid
docker-compose up

Локальная версия

sudo apt-get install python3 python3-pip sqlite3 default-jre android-tools-adb gunicorn libmagic1
git clone https://github.com/stefan2200/aparoid
cd aparoid
python3 -m pip install --upgrade -r requirements.txt

# The python-magic-bin library is required on Windows
python3 -m pip install python-magic-bin

# Start the server on port 7300
./start.sh

Опционально рекомендуется установить Kafka, если вы хотите использовать большинство функций динамического анализа. Команда ниже также устанавливает Postgres (гораздо быстрее, чем SQLite). Вы можете переключиться на Postgres, изменив файл config.py.

cd collector
docker-compose up -d

Возможности Aparoid

Aparoid проверяет множество уязвимостей и проблем в коде.

Static code results

Список уязвимостей можно просматривать с переходами к исходному коду.
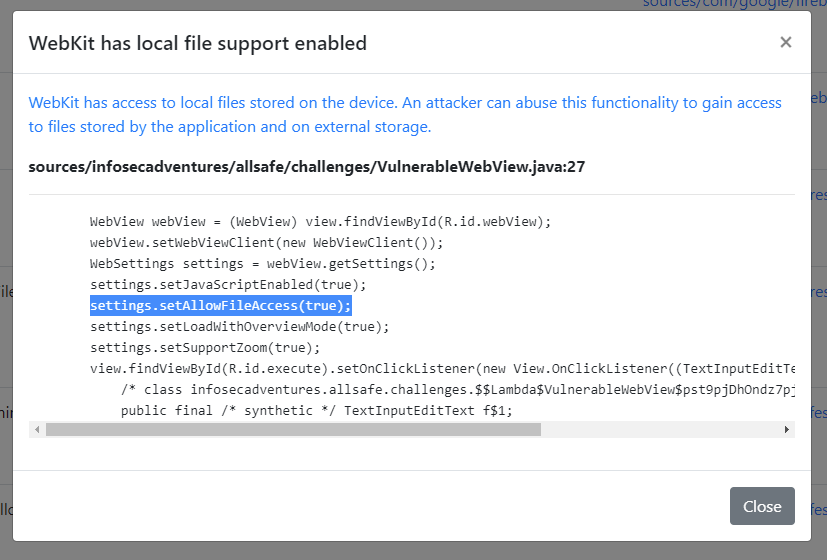
Static code vuln

Кроме того, он также анализирует нативные бинарные файлы на предмет методов защиты и предоставляет информацию о том, как этот метод может повысить безопасность.

Static binary analysis

Движок статического анализа кода предлагает простую в использовании систему базы данных для добавления или поддержки уязвимостей статического кода.

Static code database

Одна из самых замечательных функций — возможность автоматического создания патчей Frida на основе декомпилированного исходного кода.
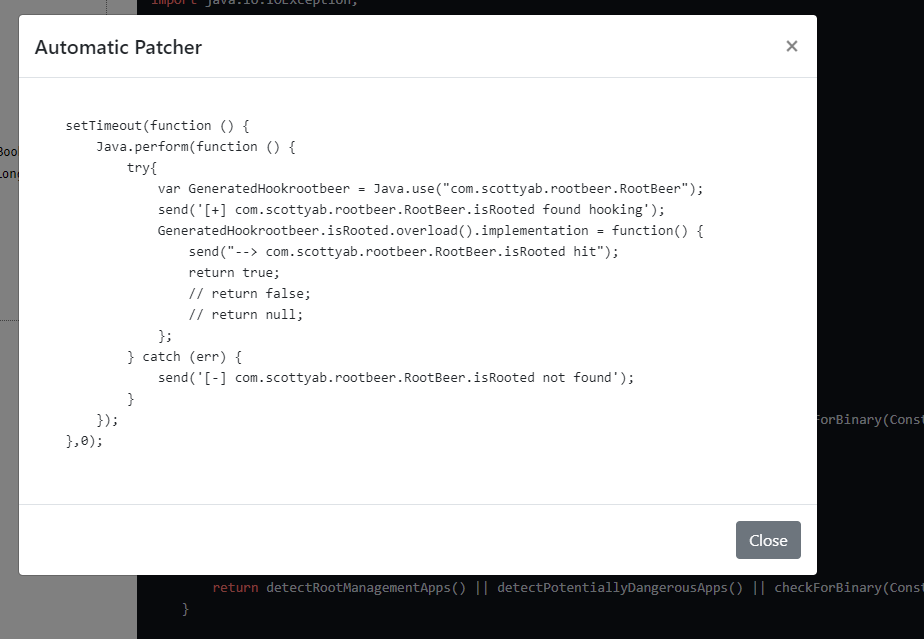
Static code frida

Динамический анализатор можно использовать для перечисления, установки и инструментирования установленных приложений. Кроме того, здесь же вы можете автоматически установить правильную версию Frida для вашего устройства.

Dynamic overview

После выбора пакета вы можете управлять скриптами Frida и направлять весь трафик приложения через прокси-сервер. Aperoid использует mitmproxy по умолчанию для перехвата трафика и записи его в Kafka.

Dynamic device

Динамическая страница также предлагает функционал для просмотра данных приложения в реальном времени.
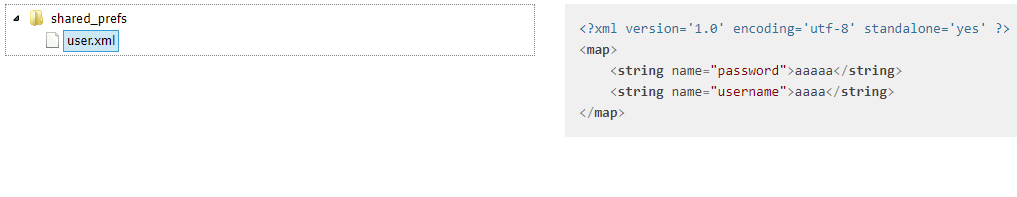

Dynamic filesystem

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





