
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 cheat-engine/cheat-engine
Cheat Engine. Среда разработки, ориентированная на моддинг.
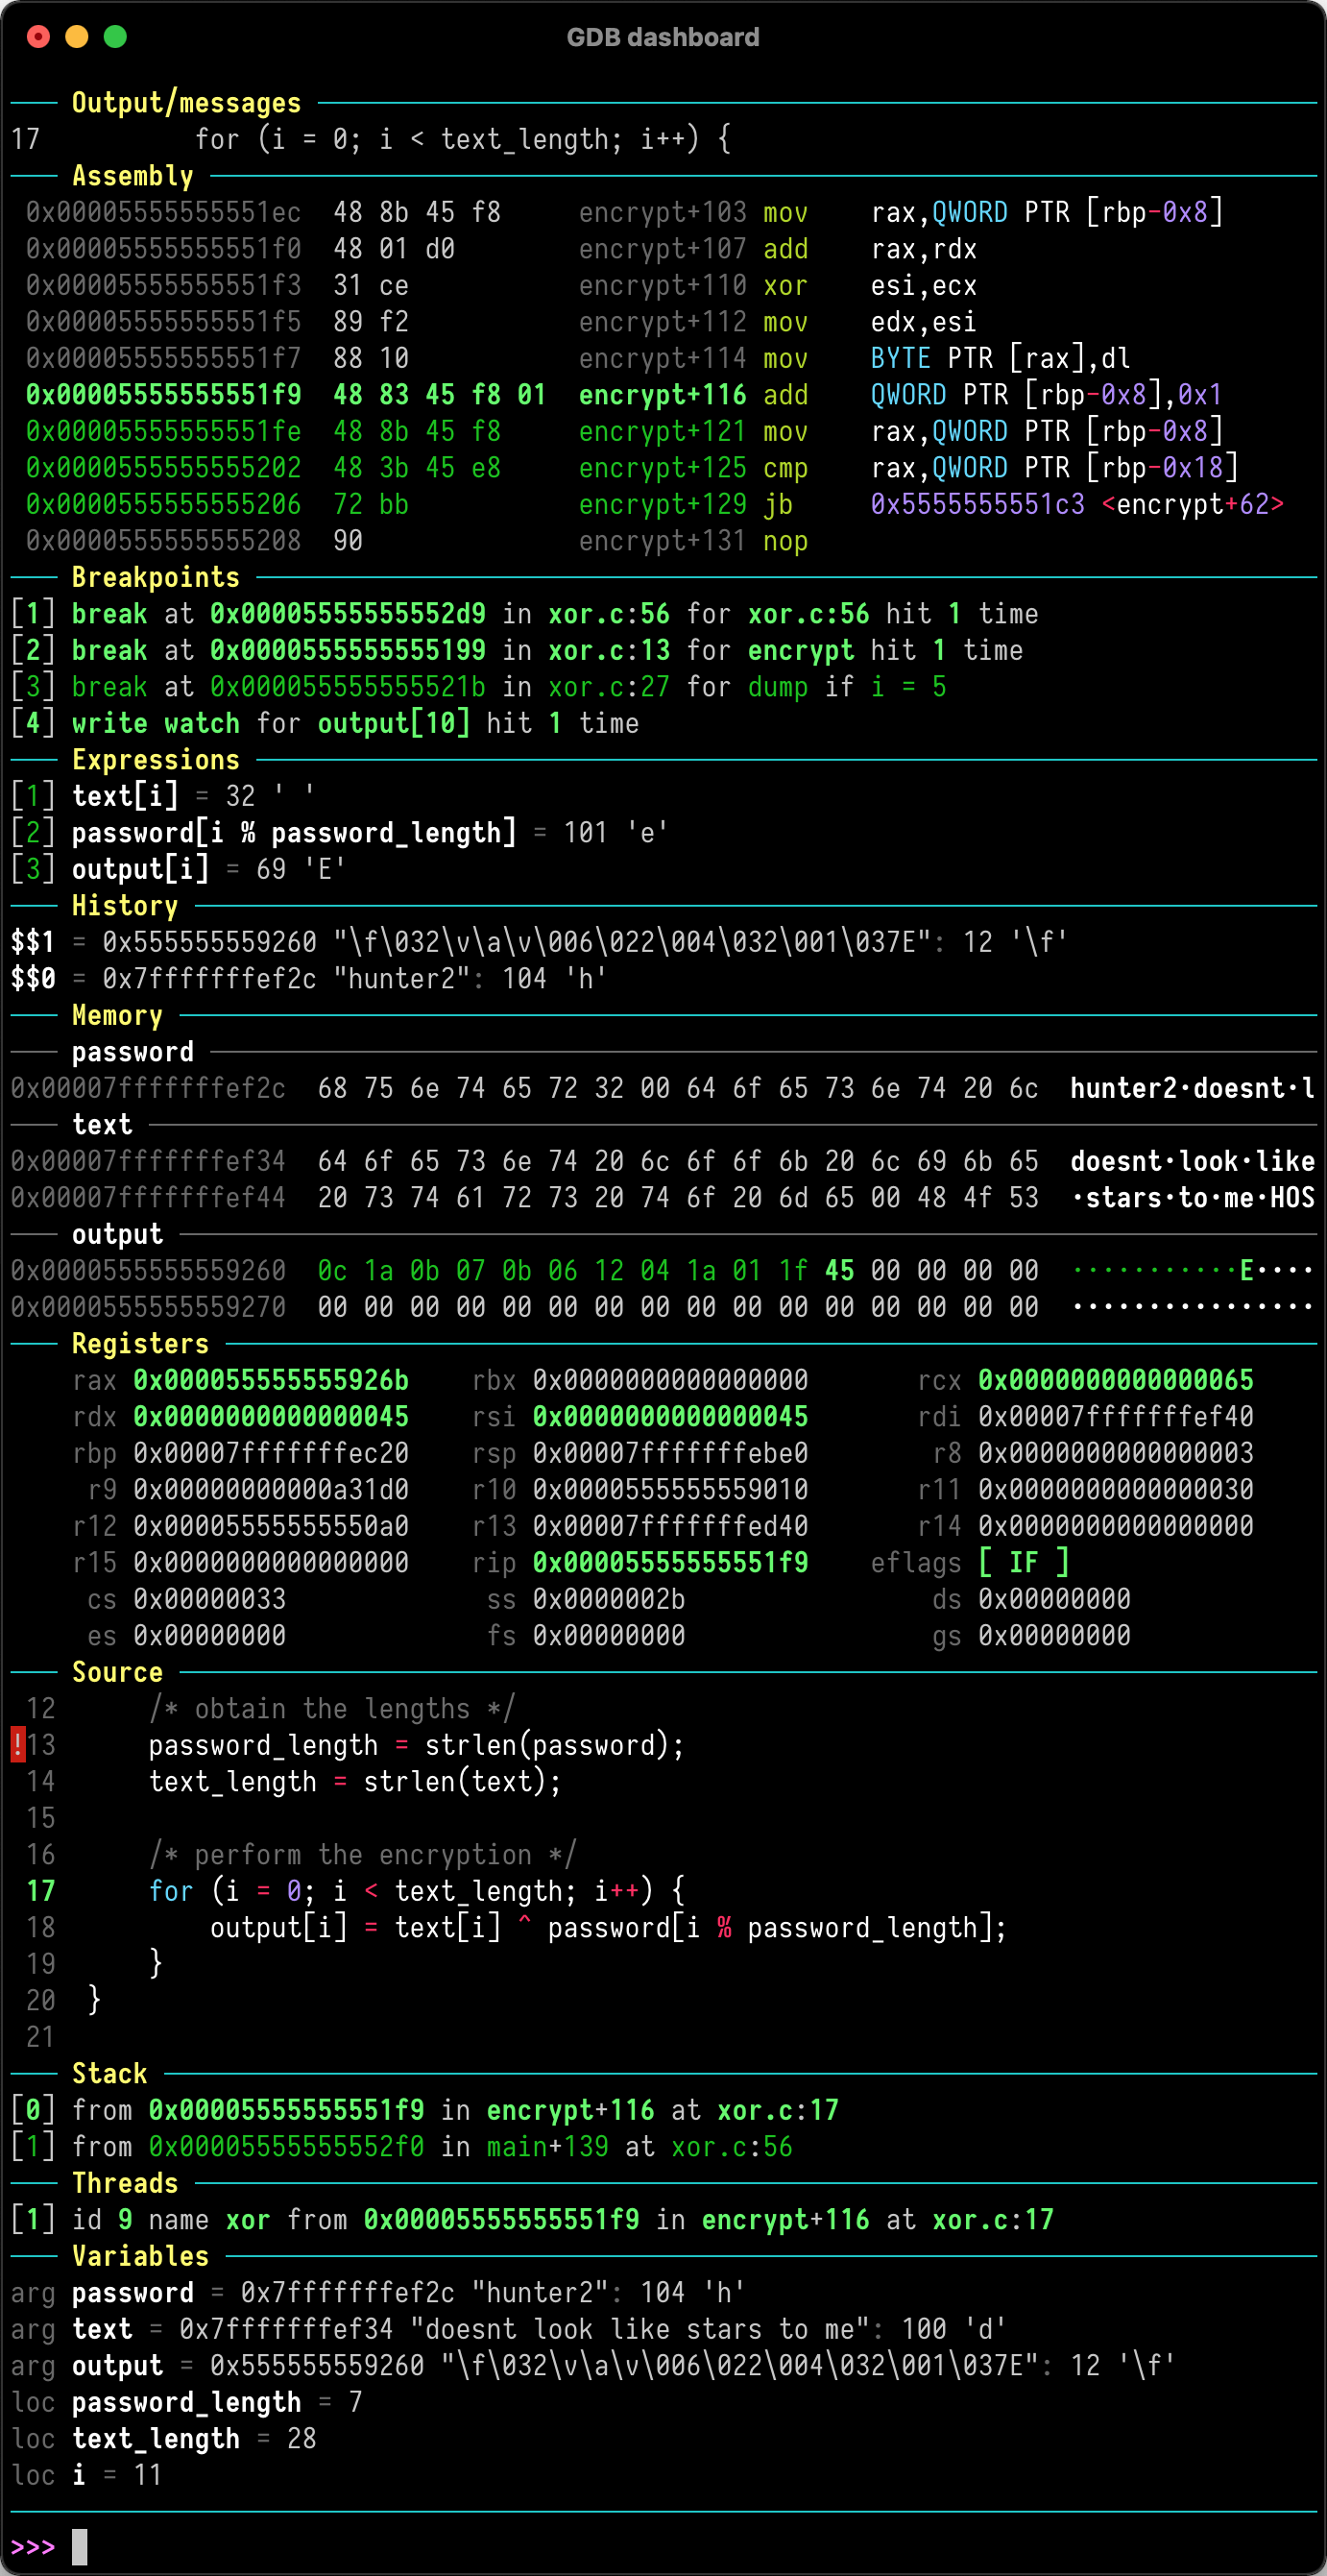 cyrus-and/gdb-dashboard
Модульный интерфейс GDB, предоставляющий визуальную панель с настраиваемыми окнами для просмотра регистров, исходного кода, ассемблера и состояния…
 storyyeller/krakatau
Декомпилятор, ассемблер и дизассемблер для Java
 0vercl0k/rp
Быстрый поисковик ROP-гаджетов на C++ для PE/ELF/Mach-O бинарных файлов на архитектурах x86/x64/ARM/ARM64, обеспечивающий эффективное построение…
 0xgalz/virtuailor
IDAPython инструмент для автоматического создания виртуальных таблиц C++ в IDA Pro
 enovella/tee-reversing
Курируемый список публичных ресурсов TEE для изучения методов реверс-инжиниринга и достижения доверенного выполнения кода на ARM-устройствах.
 nowsecure/fsmon
Инструмент мониторинга файловой системы для Linux/Android iOS/macOS
 vulhunt-re/vulhunt
Фреймворк обнаружения уязвимостей от команды REsearch компании Binarly
 secrary/makin
makin - выявление анти-отладочных и анти-VM трюков [Этот проект больше не поддерживается]
 quarkslab/binbloom
Программное обеспечение для анализа сырых бинарных прошивок
 ptresearch/inteltxe-poc
Доказательство концепции Intel Management Engine JTAG
 snowsnowsnows/eaglevm
Виртуализатор нативного кода для x64-бинарных файлов
 zeropointdynamics/zelos
Всеобъемлющая платформа для бинарной эмуляции и инструментирования.
 oalabs/hashdb
Ассортимент алгоритмов хеширования, используемых в вредоносном ПО
 felixber/findfunc
Плагин для IDA Pro для фильтрации функций по шаблонам ассемблера, последовательностям байт, ссылкам на строки/имена и ограничениям по размеру, с…
 lauriewired/artful
Библиотека ARTful для динамической модификации Android Runtime
 quarkslab/conf-presentations
Доклады Quarkslab на конференциях
 0xdea/ghidra-scripts
Курируемые скрипты Ghidra, автоматизирующие обратную разработку и анализ уязвимостей: поиск небезопасных функций, извлечение псевдокода…








