
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 minanagehsalalma/zte-smartlife-app-pwned
Результаты анализа безопасности ZTE SmartLife, приводящие к захвату учётной записи: более 100 тыс. загрузок в Google Play и CVE-2026-86552 —…
 themalwareguardian/cve-2022-34302
Демонстрирует CVE-2022-34302 — обход Secure Boot через подписанный загрузчик New Horizon Datasys, встроенный пользовательский загрузчик PE/COFF…
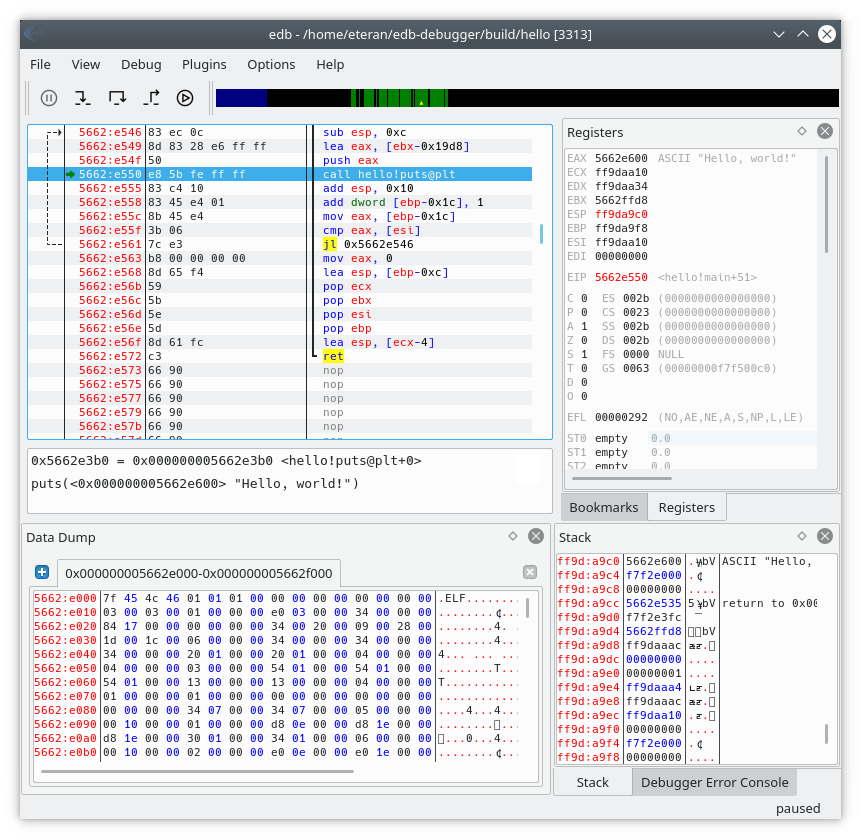 eteran/edb-debugger
edb — кроссплатформенный отладчик для AArch32/x86/x86-64.
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и…
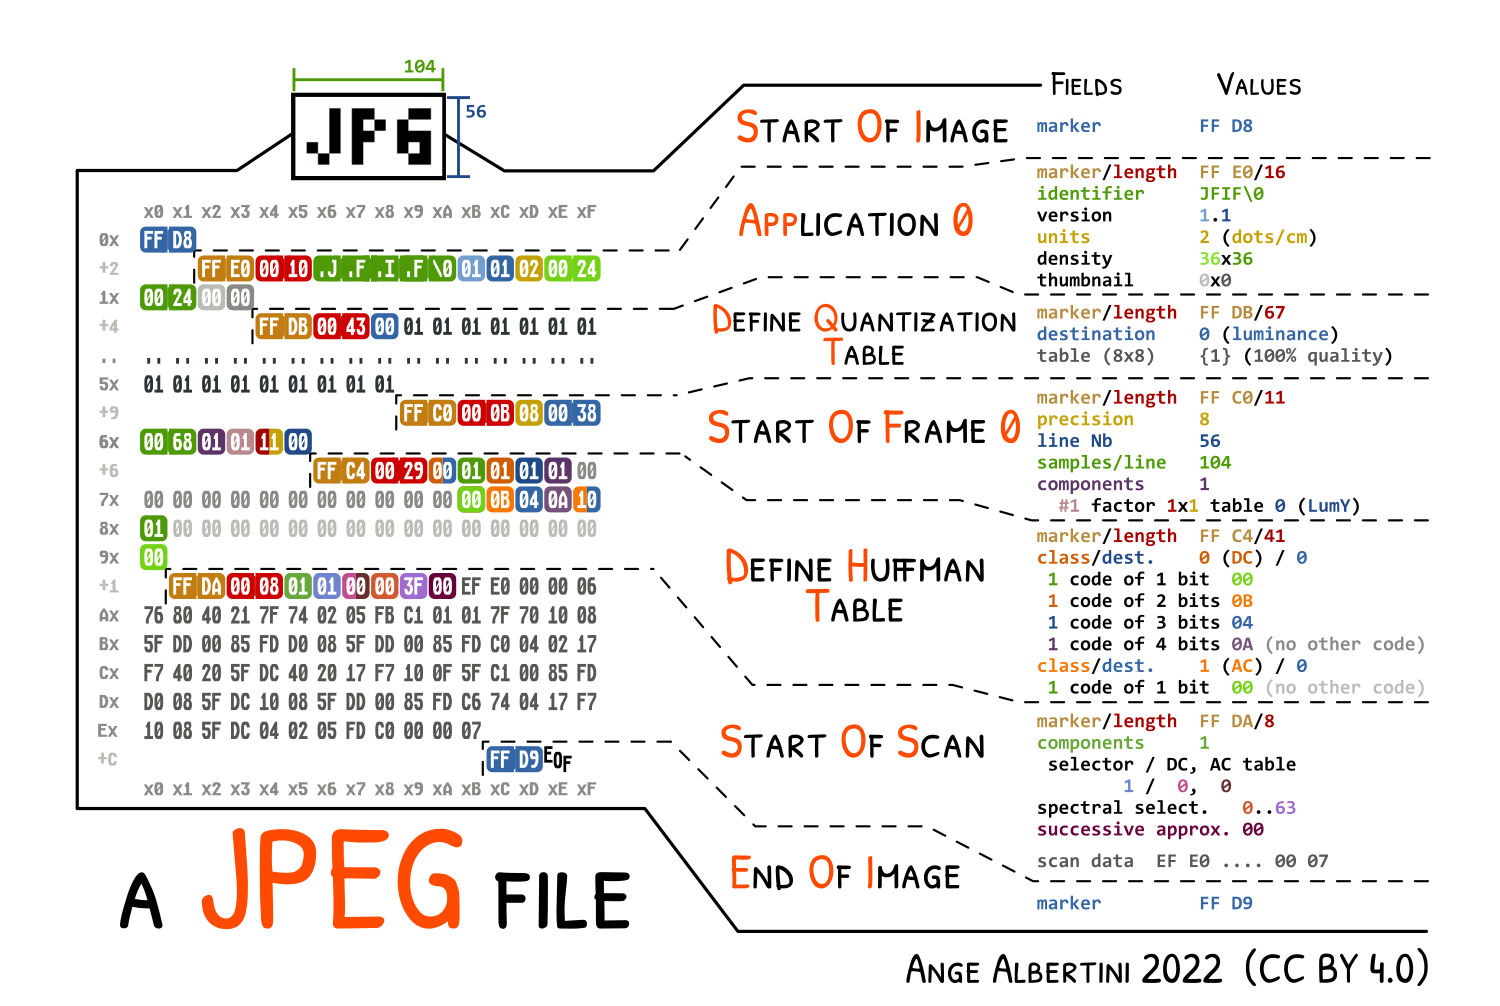 corkami/pics
Разборы файловых форматов и многое другое...
 google/android-classyshark
Просмотрщик байткода Android и Java
 ioncodes/idacode
Интеграция для IDA и VS Code, которая соединяет их для упрощения выполнения и отладки скриптов IDAPython.
 fuzzysecurity/fermion
Fermion — электронная обёртка для Frida и Monaco.
 fuzzinglabs/octopus
Инструмент анализа безопасности для модуля WebAssembly (wasm) и смарт-контрактов блокчейна (BTC/ETH/NEO/EOS)
 rogerorr/nttrace
Аналог strace для Windows 'native' API
 0xm3r/cgpwn
Облегчённая виртуальная машина для задач аппаратного взлома, обратной разработки (фаззинг, символьное выполнение, эксплуатация и т.д.) и воргейминга.
 mwemuorg/mwemu
Эмулятор аппаратного обеспечения x86 и симулятор процессов Windows на чистом Rust для анализа вредоносного ПО, эмуляции шелл-кода и распаковки…
 netspooky/scare
Мультиархитектурный REPL и эмулятор ассемблера для вашей командной строки.
 coldzer0/cmulator
Cmulator — это (x86 - x64) скриптуемая песочница-эмулятор для реверс-инжиниринга шеллкода и PE-бинарников. Основана на Unicorn, Zydis Engine и…
 nozominetworks/upx-recovery-tool
Автоматизирует восстановление повреждённых заголовков UPX в ELF-бинарниках, восстанавливая поля magic, filesize, blocksize и overlay, чтобы…
 reverseclabs/gwtmap
Составляет карту поверхности атаки GWT-приложений путем извлечения обфусцированных RPC-конечных точек и генерации сериализованных полезных нагрузок…
 v-p-b/pecloakcapstone
Кроссплатформенный форк peCloak на основе Capstone
 reveng007/amsi-patches-learned-till-now
Я задокументировал все AMSI-патчи, которые мне известны на данный момент.








