
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 ax/apk.sh
Делает реверс-инжиниринг Android-приложений проще, автоматизируя повторяющиеся задачи, такие как извлечение, декодирование, пересборка и патчинг APK.
 0xdea/frida-scripts
Коллекция моих скриптов инструментирования Frida для реверс-инжиниринга мобильных приложений и не только.
 equifox/ksdumper
Дамп процессов с использованием возможностей пространства ядра !
 0rcruxe/pass-ta-key
PoC that extracts the Google Password Manager Security Domain Secret from Chrome process memory and decrypts synced GPM passkey ECDSA P-256 private…
 0vercl0k/kepaboo
Нейтрализация методов антиотладки KEPServerEX
 bunnybuzz/enigma
Нативный C++ движок для reverse-engineering с конвейером дизассемблирования, декомпиляции и анализа PE/ELF-бинарников, включающий интерактивный GUI и…
 icicle-emu/icicle-python
Python-биндинги для эмулятора Icicle, обеспечивающие grey-box фаззинг прошивок, эмуляцию бинарных файлов и рабочие процессы обратной разработки для…
 vvirei333/abrake27
iOS 27 kernelcache: карта диспетчеризации SEP, diff AMFI, рабочий процесс в Ghidra.
 nicholasaleks/infected-drones
Коллекция уязвимостей и эксплойтов против современных GCS
 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.
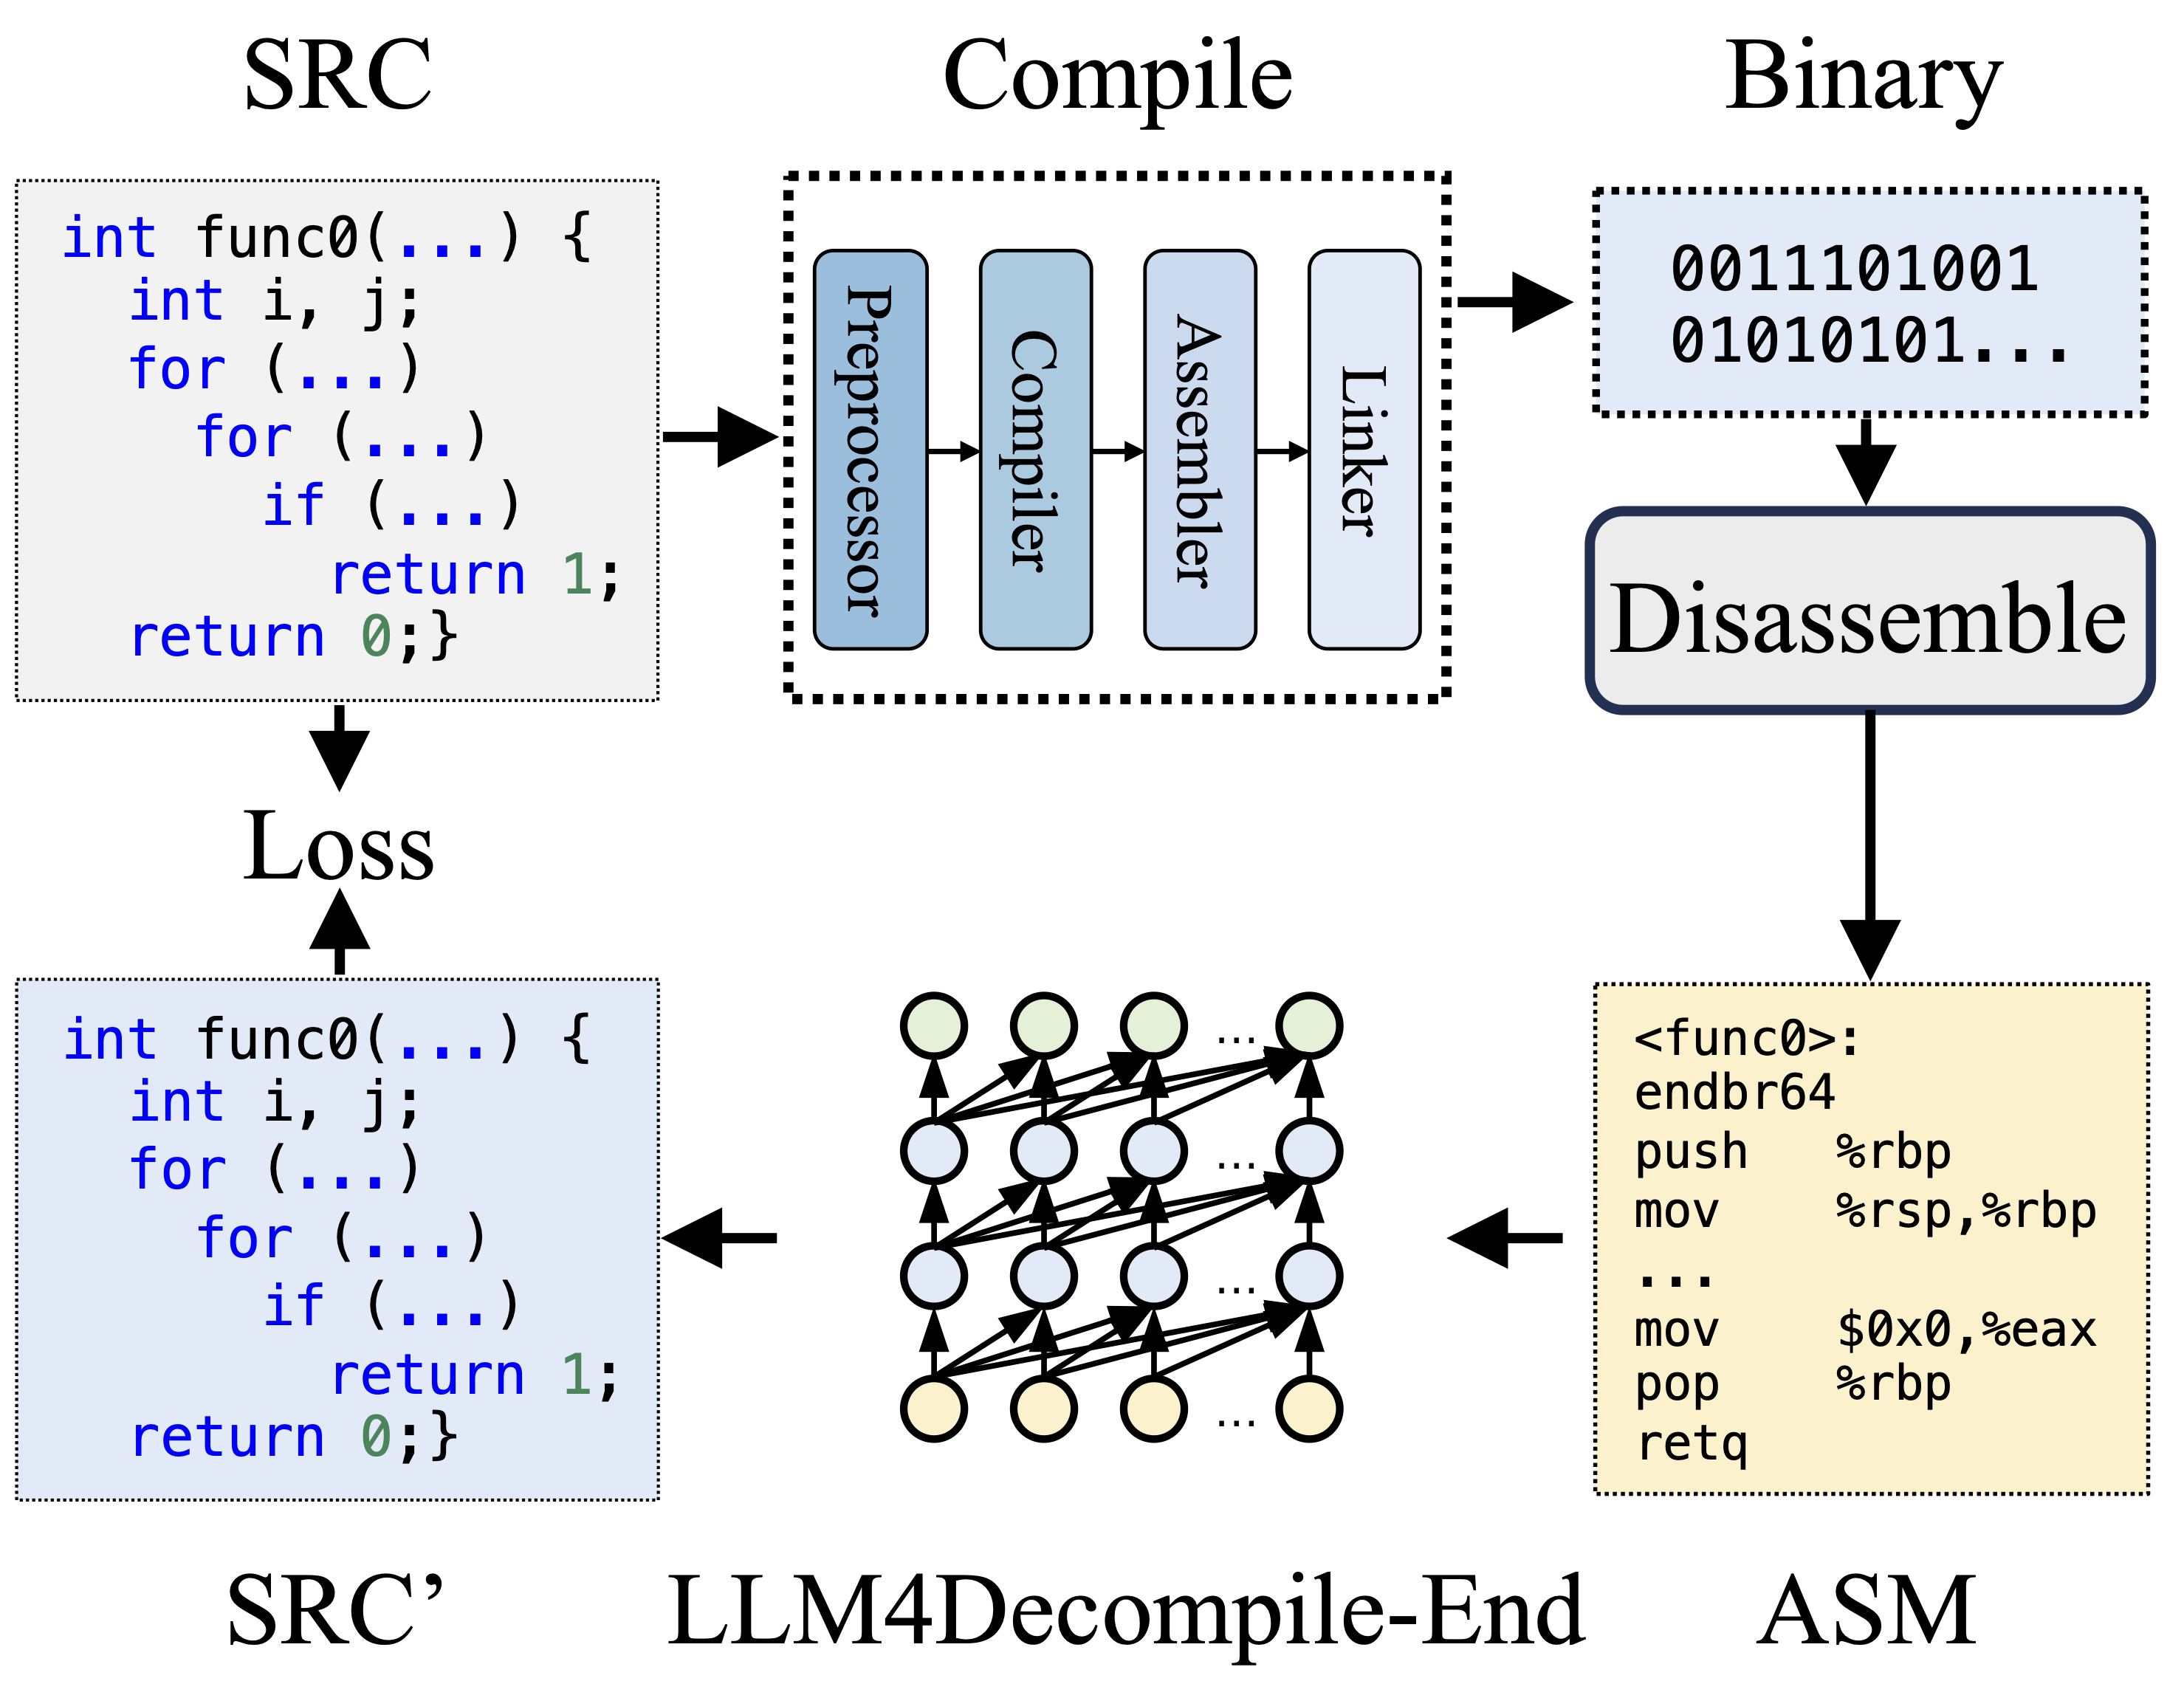 albertan017/llm4decompile
Реверс-инжиниринг: декомпиляция бинарного кода с помощью больших языковых моделей
 veridiff/veridiff
Динамический поиск расхождений ветвлений для нативного кода — трассирует два выполнения Frida и находит точную инструкцию, на которой они расходятся.
 ull0a/msrmapper
Ручной маппер драйверов ядра для Windows x64, эксплуатирующий CVE-2025-8061 в LnvMSRIO.sys от Lenovo для проведения BYOVD-атаки с отображением…
 do4choo/cve-2026-3227-tp-link-authenticated-rce
Доказательство концепции для аутентифицированного внедрения команд ОС в прошивку маршрутизатора TP-Link. Включает дешифрование, хуки шифрования на…
 nautilusbits/retrokit
Набор инструментов Headless-Ghidra для обратной разработки 32-битных игр DOS и Win32 (1993–2010): собственный загрузчик LE/LX, соглашения о вызовах…
 googleprojectzero/jackalope
Бинарный, покрытие-ориентированный фаззер для Windows, macOS, Linux и Android
 vitalysim/awesome-hacking-resources
Коллекция ресурсов по взлому и тестированию на проникновение, чтобы стать лучше!
 keensecuritylab/binabsinspector
Статический сканер уязвимостей бинарных файлов, использующий абстрактную интерпретацию на Ghidra Pcode. Обнаруживает классы CWE, такие как…







