
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit

 pbnj/infosec-interview-questions
🗒️ [в разработке] подборка вопросов для собеседований на позиции в сфере информационной безопасности
 namazso/dll-proxy-generator
Сгенерировать прокси-библиотеку DLL для произвольной DLL

 huntandhackett/concealed_code_execution
Инструменты и технические статьи, описывающие методы атак, основанные на сокрытии выполнения кода в Windows
 jas502n/cve-2019-19781
Python-эксплойт для CVE-2019-19781, нацеленный на Citrix ADC с внедрением шаблона для достижения удаленного выполнения кода на уязвимых шлюзах.
 ccob/shwmae
Злоупотребляет Windows Hello из привилегированного контекста для перечисления защитников, расшифровки ключей, извлечения токенов PRT/TGT,…
 saadahla/githubc2
Демонстрация использования Github в качестве C2, бесплатный API = бесплатная C2-инфраструктура
 twili8/homer
Развивающийся форк Donut для генерации позиционно-независимого шелл-кода, который загружает PE-полезные нагрузки Windows из памяти
 naksyn/processstomping
Вариант ProcessOverwriting для выполнения шеллкода в секции исполняемого файла
 kingsabri/godofwar
GodOfWar - Злонамеренный сборщик Java WAR-файлов со встроенными полезными нагрузками
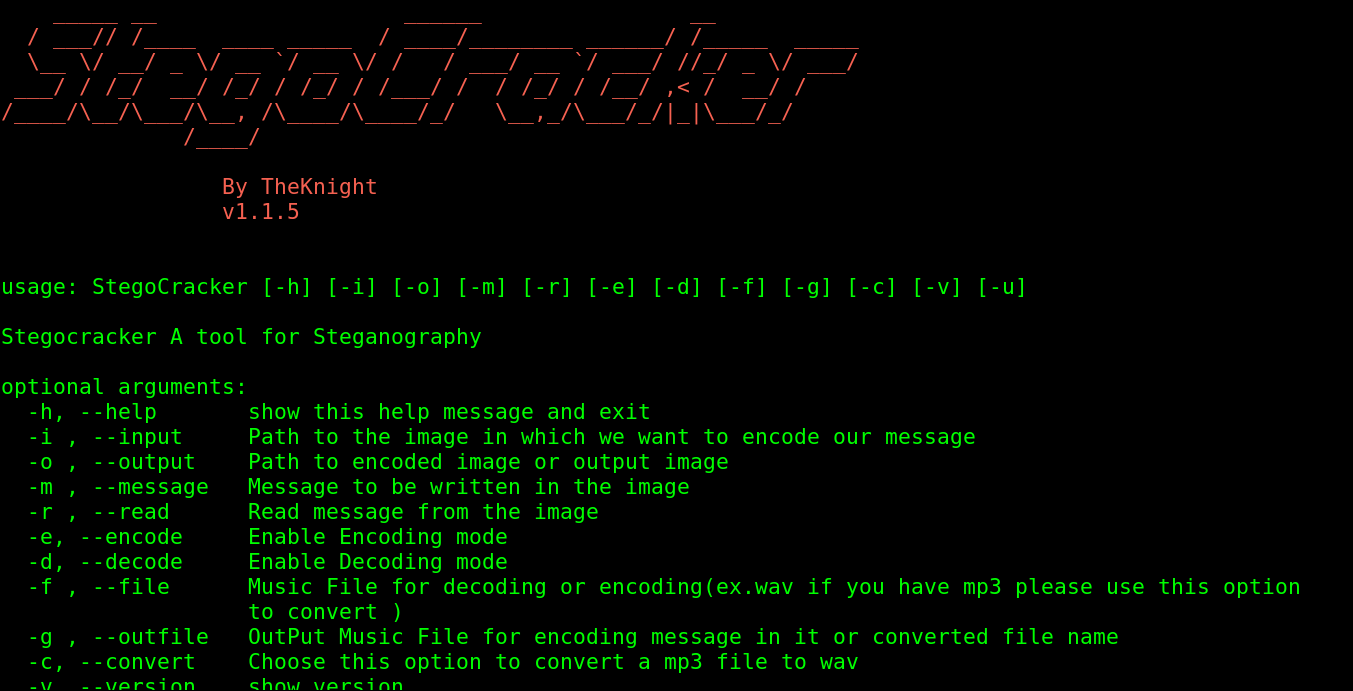 w1ldn16h7/stegocracker
Stego — это открытый и бесплатный инструмент стеганографии, который позволяет скрыть ваше секретное сообщение в изображении или аудиофайле. Вы не…
 nccgroup/change-lockscreen
Атакующий инструмент для инициирования сетевых аутентификаций от имени SYSTEM
 jm00nj/phantom-evasion-loader
x64 Assembly injection engine с использованием SROP и Zero-Copy Injection для обхода EDR/XDR и мониторов ядра. Доставляет XOR-encrypted payloads с…
 sech0us3/waf-checker
Автоматизированный инструмент оценки WAF, который определяет производителей брандмауэров, тестирует 19 категорий атак с использованием продвинутых…
 cybiere/baboossh
Распространение SSH, упрощённое для спешащих красных команд
 thundergunexpress/badministration
Наступательный инструмент для эксплуатации приложений управления (SolarWinds Orion, McAfee ePO) через нетехнические уязвимости. Обеспечивает…
 lixmk/concierge
Concierge Toolkit: идентификация и эксплуатация систем контроля физического доступа
 sirpedrotavares/proxylogon-exploit
эксплойт proxylogon - CVE-2021-26857








