Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
AI_Security_Top — Структурированная база знаний, охватывающая основы безопасности ИИ, моделирование угроз, наступательные методы красной команды и защитные меры синей команды, включая безопасность LLM, состязательное машинное обучение и меры противодействия дипфейкам. | Kitploit
Инструменты/GitHubGitHub/ghostwolflab/ai_security_top
Оборонительные ИнструментыМашинное ОбучениеСтатьи и ИсследованияОбучение и ОбразованиеRed TeamingПодобранные РесурсыБезопасность ИИСостязательная Атака
Поделиться
GitHub
ghostwolflab/ai_security_top

AI_Security_Top

Структурированная база знаний, охватывающая основы безопасности ИИ, моделирование угроз, наступательные методы красной команды и защитные меры синей команды, включая безопасность LLM, состязательное машинное обучение и меры противодействия дипфейкам.

Репозиторий
156161088 месяцев назадПроверено Kitploit

🛡️ AI-Security-Knowledge-Base

Security License: MIT PRs Welcome Standard

Это систематический исследовательский проект в области безопасности ИИ, охватывающий полную систему знаний — от теории базовых алгоритмов машинного обучения до передовых атак на основе инъекций в большие языковые модели, противодействия ИИ-обходу антивирусов и дипфейков (Deepfake).


🏗️ Архитектура системы знаний

Содержимое репозитория разделено на четыре основных блока: Базовые алгоритмы ИИ, Моделирование угроз, Атаки красной команды и Защита синей команды.

🧬 Раздел 1: Основы и теория ИИ

Глубокое понимание математической логики, лежащей в основе моделей, — это предпосылка для поиска уязвимостей в алгоритмах.

  • Введение в ИИ — История развития искусственного интеллекта, его направления и ключевые концепции.
  • Архитектуры глубокого обучения — Глубокая деконструкция архитектур от CNN/RNN до Transformer.
  • Базовые алгоритмы машинного обучения — Линейная/логистическая регрессия, SVM, деревья решений, случайный лес и наивный байесовский классификатор.
  • Исследование обучения без учителя — Кластерный анализ (K-Means, GMM) и ассоциативные правила.
  • Принципы обучения с подкреплением — Игровая логика агентов (Agent) и основы автоматизированного принятия решений.

🚨 Раздел 2: Моделирование угроз и структуры рисков

Анализ поверхности атак ИИ-систем на основе международных стандартов безопасности.

  • Структура рисков безопасности ИИ — Углублённая интерпретация OWASP ML/LLM Top 10, включая Prompt Injection, отравление данных и инверсию моделей.
  • Специализированная безопасность MCP — Новейшие исследования безопасности Model Context Protocol, включая отравление инструментов и анализ уязвимостей Cursor IDE.
  • Безопасность навыков (skill) — Разбор конфигурации безопасности навыков и практик защиты.

🏹 Раздел 3: Атаки красной команды

Исследование практического применения ИИ как «оружия» в наступательных и оборонительных кибероперациях.

  • Практика наступательного ИИ —
    • Сканирование уязвимостей с помощью ИИ: использование Shennina и Shannon для автоматизированного пентеста на основе логических рассуждений.
    • Противодействие вредоносному ПО: использование Pesidious и MalwareGAN для мутаций с обходом антивируса на основе обучения с подкреплением.
    • Мошенничество с дипфейками: принципы и эксплуатация клонирования аудио и видео в реальном времени (Deep-Live-Cam, Voice-Pro).

🛡️ Раздел 4: Усиление защиты синей команды

Исследование того, как использовать алгоритмы для построения более прогностической системы безопасности.

  • Усиление безопасности с помощью алгоритмов — Обнаружение аномального трафика на основе машинного обучения, автоматизированный аудит и охота за угрозами.

🚀 Ключевые направления внимания

Область вниманияКлючевые технологииОсновные инструменты
Безопасность LLMPrompt Injection, Excessive AgencyGitleaks, Prompt-Guard
Состязательное машинное обучениеEvasion Attacks, Data PoisoningPesidious, ART (Adversarial Robustness Toolbox)
Мошенничество с личностьюDeepfake, Voice CloningDeep-Live-Cam, RVC-WebUI
АвтоматизацияАвтономные агенты пентестаShannon, MetaGPT

🛠️ Рекомендуемый порядок чтения

  1. Начинающим: рекомендуется начать с AI.md и последовательно изучать модули алгоритмов, чтобы сформировать базовую математическую интуицию.
  2. Специалистам по безопасности: сразу перейти к AI安全.md для изучения структуры рисков OWASP и обратиться к 进攻性AI.md для проведения локальных экспериментов.
  3. Разработчикам: уделить особое внимание MCP安全.md и 算法赋能安全.md для построения безопасных интеграционных решений на основе ИИ.

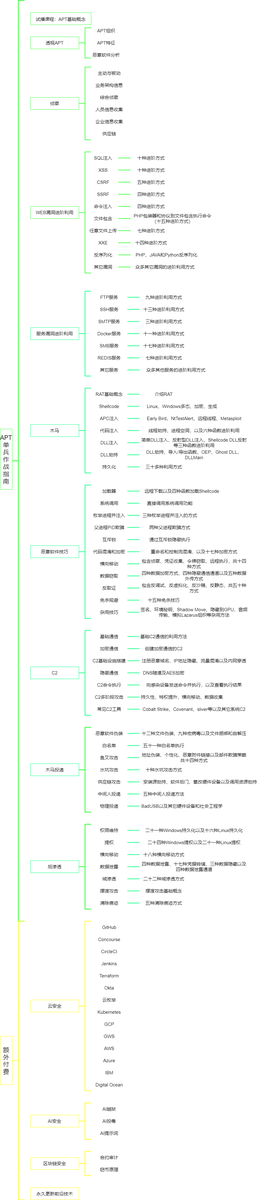
Полный видеокурс:

Более мощный и применимый на практике код, больше продвинутых способов эксплуатации уязвимостей, больше методов!
⚠️ Отказ от ответственности

Важное предупреждение: Техническое содержание данного репозитория предназначено исключительно для обучения безопасности, комплаенс-аудита и академических исследований.

  • Запрещается использовать любые технологии из этого проекта в незаконных целях.
  • Перед использованием наступательных инструментов убедитесь, что вы получили явное разрешение от владельца целевой системы.
  • Автор не несёт ответственности за любой ущерб, причинённый в результате неправомерного использования содержимого данного репозитория.

🤝 Вклад и общение

Приветствуются Issue и Pull Request для улучшения документации. Если вы считаете, что этот проект полезен, пожалуйста, поставьте Star 🌟.


Последнее обновление: 2026-03-06
Автор: GhostWolfLab/Snowwolf

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →