
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
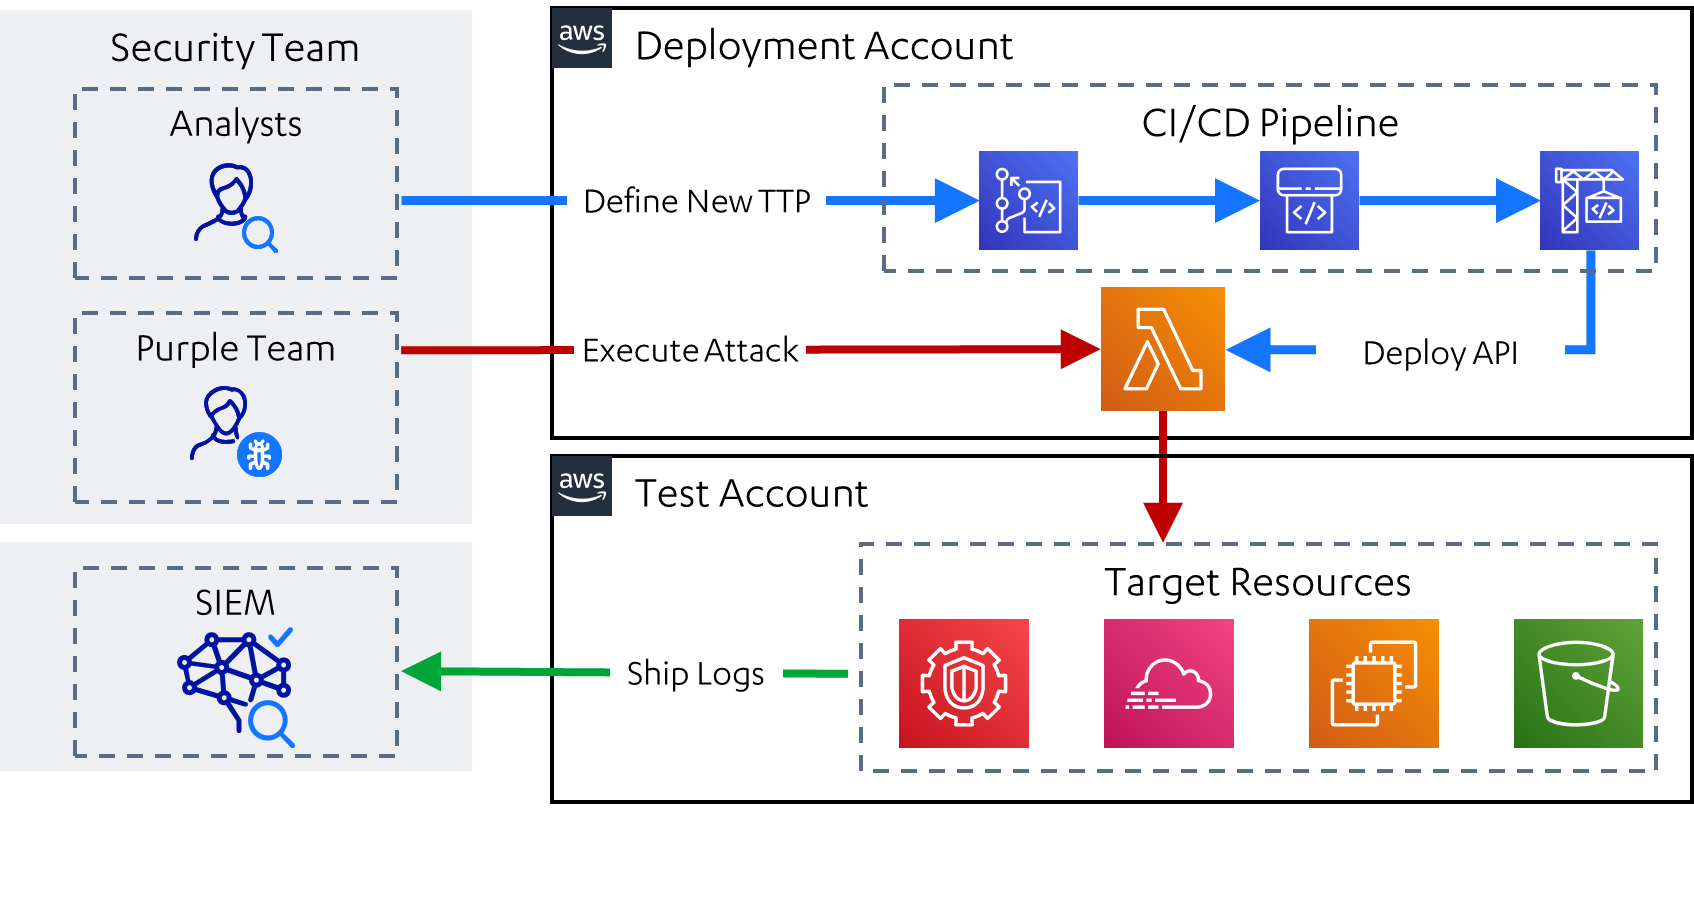
 reverseclabs/leonidas
Автоматизированная имитация атак в облаке, включая сценарии обнаружения.
 xct/xc
Небольшой реверс-шелл для Linux и Windows
 d4rks3c-group/hiddeneyereborn
HiddenEye Reborn в лучшей форме, чем когда-либо, переписан с нуля и адаптирован к современному миру
 byt3bl33d3r/offensivedlr
Инструментарий, содержащий исследовательские заметки и PoC-код для weaponizing .NET DLR

 kkevsterrr/backdoorme
мощная утилита для автоматического бэкдоринга
 x86byte/obfusk8
Obfusk8: легковесная библиотека обфускации на основе C++17 / Header Only для Windows-бинарных файлов
 dragoqcc/cruciblec2
C2-фреймворк на C#
 martian56/redcell
Платформа для red-team тестирования с использованием ИИ. Автономные LLM-агенты проводят пентест от начала до конца внутри контейнера Kali и пишут…
 mythicagents/medusa
Кроссплатформенный C2-агент для Mythic с динамической загрузкой функций, SOCKS5-прокси, файловыми операциями, внедрением шеллкода и модулями…
 frkngksl/huan
Генератор зашифрованного загрузчика PE
 ralfhacker/kerbeus-bof
BOF для злоупотребления Kerberos (реализация некоторых важных функций Rubeus).
 werkamsus/lilith
Lilith - Фундаментальный ресурс по реверс-инжинирингу для предпринимателей в сфере кибербезопасности на C++
 skahwah/sqlrecon
Набор инструментов C# для MS SQL, предназначенный для наступательной разведки и пост-эксплуатации.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 codewhitesec/handlekatz
Дампинг памяти Lsass на основе PIC с использованием клонированных дескрипторов для обхода обнаружения, создающий обфусцированные дампы с минимальным…
 mhaskar/octopus
Открытый исходный код C2-сервера предоперационной подготовки на основе Python и PowerShell
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 и так далее








