

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Huan — Генератор зашифрованного загрузчика PE | Kitploit

Инструменты/GitHubGitHub/frkngksl/huan
Инструменты шифрования/дешифрованияФреймворки для эксплойтовГенерация полезной нагрузкиАнализ вредоносных программТестирование на ПроникновениеRed TeamingРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubfrkngksl/huan

Huan

Генератор зашифрованного загрузчика PE

547105437 месяцев назадПроверено Kitploit
Поделиться
Репозиторий

Huan

Huan — это генератор загрузчика зашифрованных PE-файлов, который я разработал для изучения структуры PE-файлов и процессов загрузки PE. Он шифрует PE-файл, который нужно запустить, каждый раз с разными ключами и встраивает его в новый раздел бинарного файла загрузчика. В настоящее время работает с 64-битными PE-файлами.

Как это работает?

Сначала Huan считывает заданный PE-файл и шифрует его с помощью алгоритма шифрования AES-128 в режиме CBC. Для шифрования я использовал Tiny AES in C и подготовил код для дополнения (padding), требующийся этой библиотеке. Когда шифрование завершено, он компилирует загрузчик с помощью компилятора Visual Studio (MsBuild.exe) и создает исполняемый файл. После этого он создает раздел (с именем .huan) в этом исполняемом файле и встраивает зашифрованное содержимое, информацию о размере, IV и симметричный ключ. Оба ключа создаются случайным образом для каждой копии загрузчика. Структура этого раздела показана ниже.
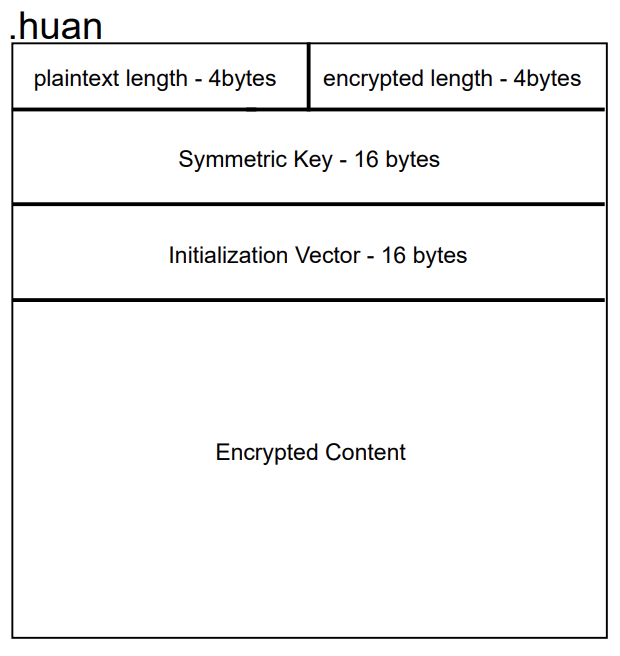
Когда загрузчик выполняется, он сначала получает базовый образ (image base) самого себя, читая Process Environment Block. Узнав базовый образ, он анализирует загруженную копию себя, чтобы найти раздел .huan. Затем он расшифровывает всё содержимое, буферизует его и загружает бинарный файл, который опирается на память.
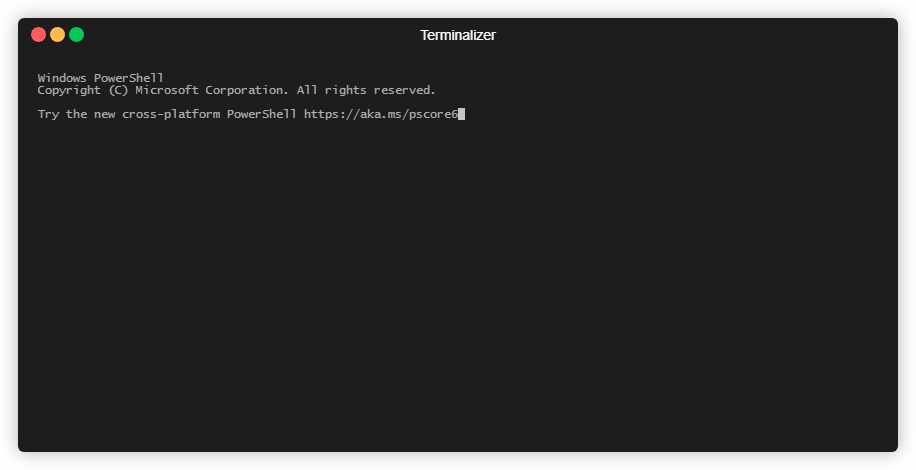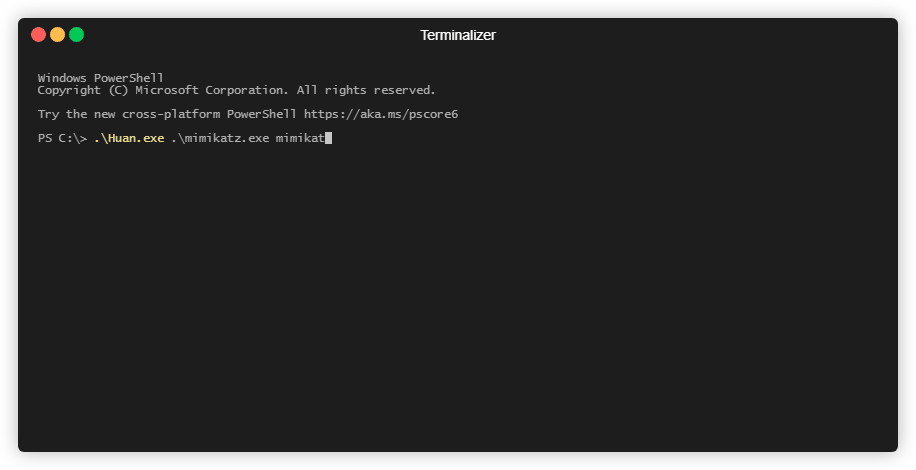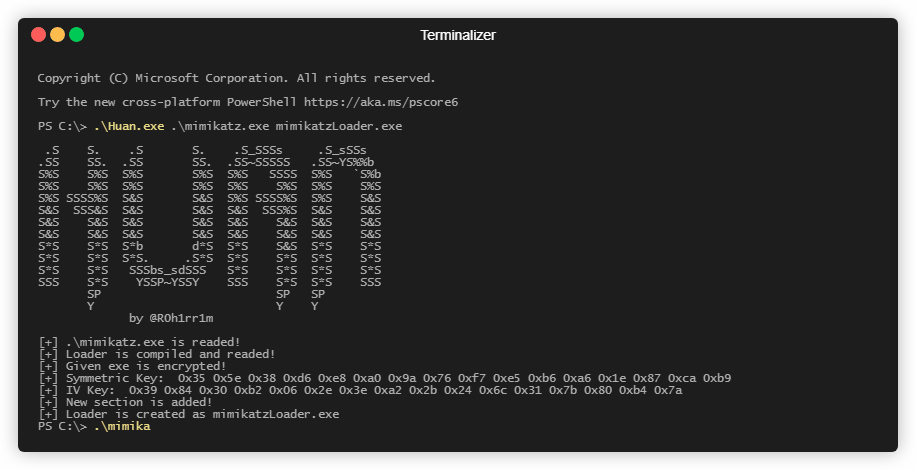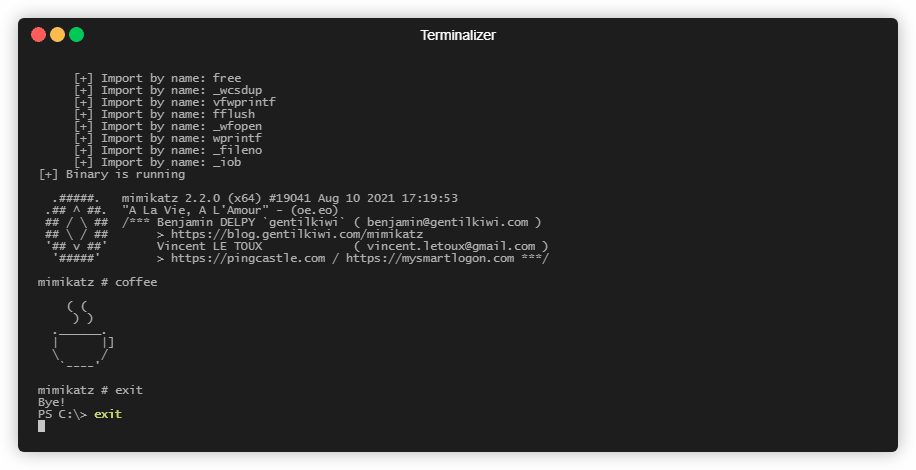
Быстрая демонстрация

Список задач

  • Поддержка 32 бит
  • Улучшения загрузчика PE
  • Статья в блоге о процессе загрузки PE
  • Снижение уровня обнаружения загрузчика

Ссылки

  • https://github.com/kokke/tiny-AES-c
  • https://relearex.wordpress.com/2017/12/26/hooking-series-part-i-import-address-table-hooking/
  • http://research32.blogspot.com/2015/01/base-relocation-table.html
  • https://blog.kowalczyk.info/articles/pefileformat.html
  • http://sandsprite.com/CodeStuff/Understanding_imports.html

Отказ от ответственности

Только для авторизованного тестирования безопасности. Неправомерное использование этого инструмента против систем без явного разрешения незаконно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




