
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 redteamoperations/redcloud-os
RedCloudOS — это операционная система для симуляции атак на облачные среды, предназначенная для Red Team, чтобы оценивать безопасность облачных…
 tomac/yersinia
Фреймворк для атак на уровне 2 сети, использующий протоколы STP и CDP, позволяющий осуществлять DoS-атаки, перехват роли корневого моста и атаки на…
 ahhh/reverse_dns_shell
Обратный шелл на Python, использующий DNS в качестве канала C2.
 cicada8-research/remotekrbrelay
Удалённый Kerberos Relay — это просто! Продвинутый фреймворк для Kerberos Relay.
 magoo/redteam-plan
Вопросы, которые следует учитывать при планировании упражнения для красной команды.
 0xmr007/lab4purplesec
Lab4PurpleSec — это модульная лаборатория для Purple Team, объединяющая уязвимую среду Active Directory (GOAD), веб-ДМЗ на основе Docker, pfSense +…
 ynsmroztas/cpanelsniper
CVE-2026-41940 — Обход аутентификации cPanel & WHM через CRLF-инъекцию в файле сессии
 hackerest/pwneye
Ваш компаньон для камер ONVIF и RTSP: обнаружение и взлом реальных камер видеонаблюдения 🎥
 sensepost/dns-shell
DNS-Shell — это интерактивная оболочка через DNS-канал
 redcode-labs/coldfire
Библиотека для разработки вредоносного ПО на Golang
 lesnuages/hershell
Мультиплатформенный генератор реверс-шеллов
 maldev-academy/dumpbrowsersecrets
Извлекает хранящиеся в браузере данные, такие как токены обновления, куки, сохранённые учётные данные, данные кредитных карт, автозаполнение, историю…
 rootsecdev/cve_2026_31431
Эксплойт POC для CVE_2026_31431
 elevenpaths/evilfoca
Инструмент для анализа и тестирования безопасности в сетях передачи данных IPv4 и IPv6
 berabuddies/redis-poc
RCE PoC для Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1
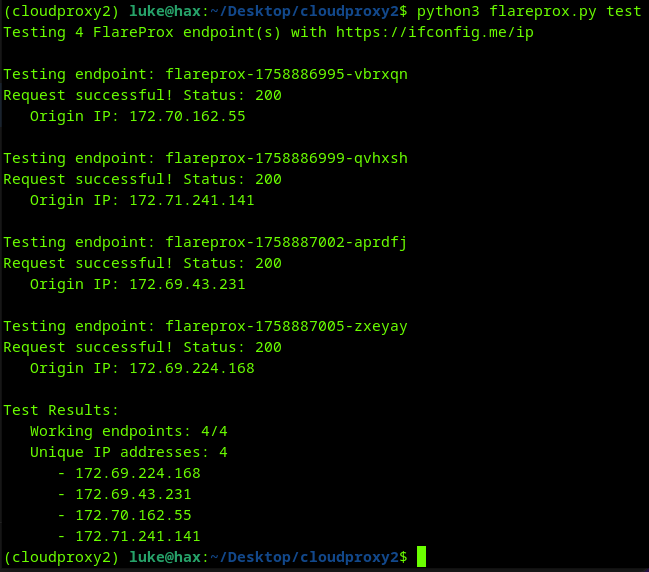 mrturvey/flareprox
Используйте Cloudflare для создания транзитных HTTP-прокси с уникальной ротацией IP-адресов, аналогично fireprox.
 davidprobinsky/redteam-physical-tools
Red Team Toolkit - A curated list of tools that are commonly used in the field for Physical Security, Red Teaming, and Tactical Covert Entry.
 nccgroup/nccfsas
Информация, опубликованная публично командой Full Spectrum Attack Simulation (FSAS) компании NCC Group.








