
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit

 fortra/impacket
Python-библиотека для манипуляции сетевыми протоколами низкого уровня, включающая реализации SMB, MSRPC, Kerberos и WMI с инструментами для атак на…
 0xmr007/lab4purplesec
Lab4PurpleSec — это модульная лаборатория для Purple Team, объединяющая уязвимую среду Active Directory (GOAD), веб-ДМЗ на основе Docker, pfSense +…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 itm4n/privesccheck
Скрипт для перечисления путей повышения привилегий в Windows
 squidsec/bloodbash
Автономный анализатор путей атак для AD/Entra на основе JSON-файлов SharpHound/AzureHound. Выявляет приоритизированные находки по повышению…
 topjohnwu/magisk
Набор инструментов для кастомизации Android, предоставляющий root-доступ (MagiskSU), установку системных модулей, распаковку/упаковку загрузочного…
 facebookincubator/bpfjailer
Основанный на eBPF LSM мандатный контроль доступа и изолятор
 dmontgomery40/pentest-mcp
НЕ для образовательных целей: MCP-сервер для профессиональных пентестеров, включающий поддержку STDIO/HTTP/SSE, а также nmap, go/dirbuster, nikto,…
 hika-sec/terminator_killer
Убийца процессов в режиме ядра, эксплуатирующий CVE-2026-0828 (BYOVD) для завершения защищённых процессов через уязвимый подписанный драйвер, в обход…
 inguardians/peirates
Peirates - инструмент для пентеста Kubernetes
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 blasty/wake-and-break
Эксплойт PSP для GPU AMD navi31 (RX 7900), который отключает проверки подписи прошивки, чтобы карта загружала неподписанную прошивку SMU, SDMA, MEC,…
 voidsecsoftwares/voidsyscall
Кроссплатформенный имплант и C2 на основе системных вызовов — прямые системные вызовы (Windows), необработанные системные вызовы (Linux), каналы…
 cravaterouge/bloodyad
LDAP-based Active Directory privilege escalation framework supporting pass-the-hash, pass-the-ticket, and certificate authentication for automated…
 bitsadmin/wesng
Windows Exploit Suggester - следующее поколение
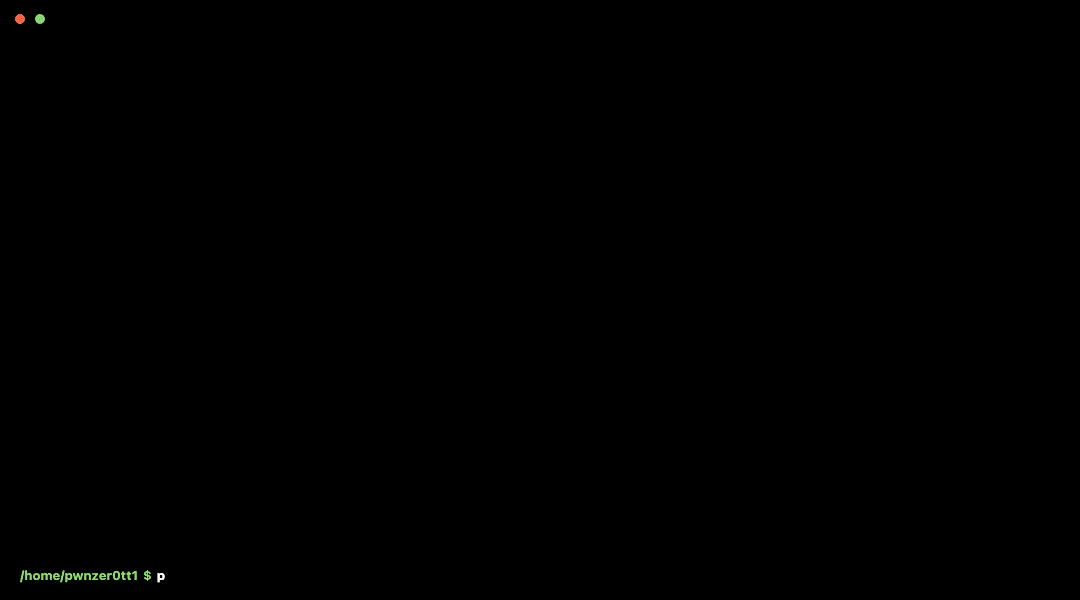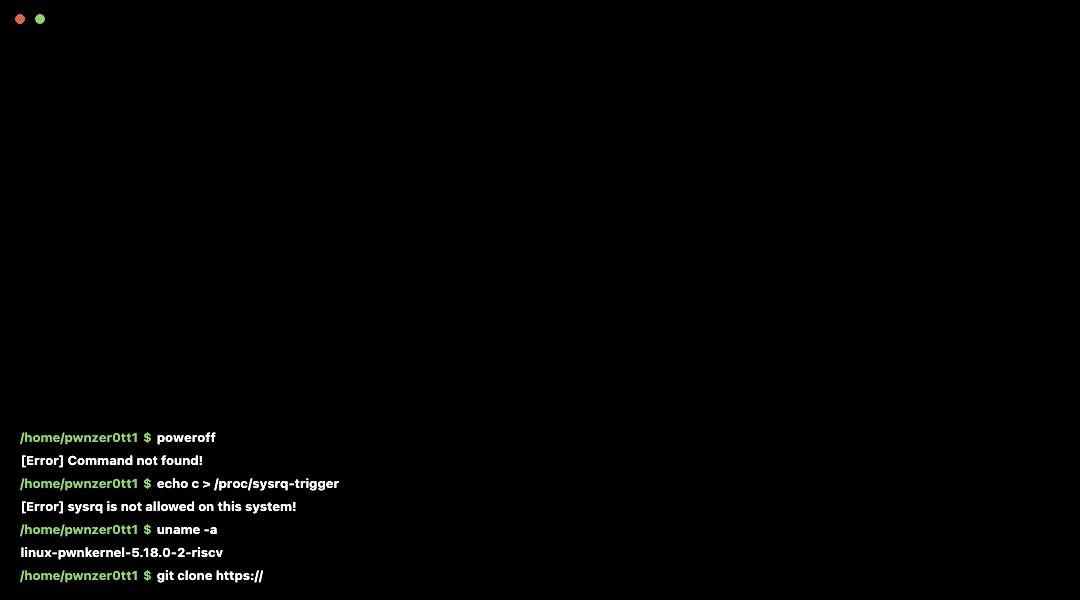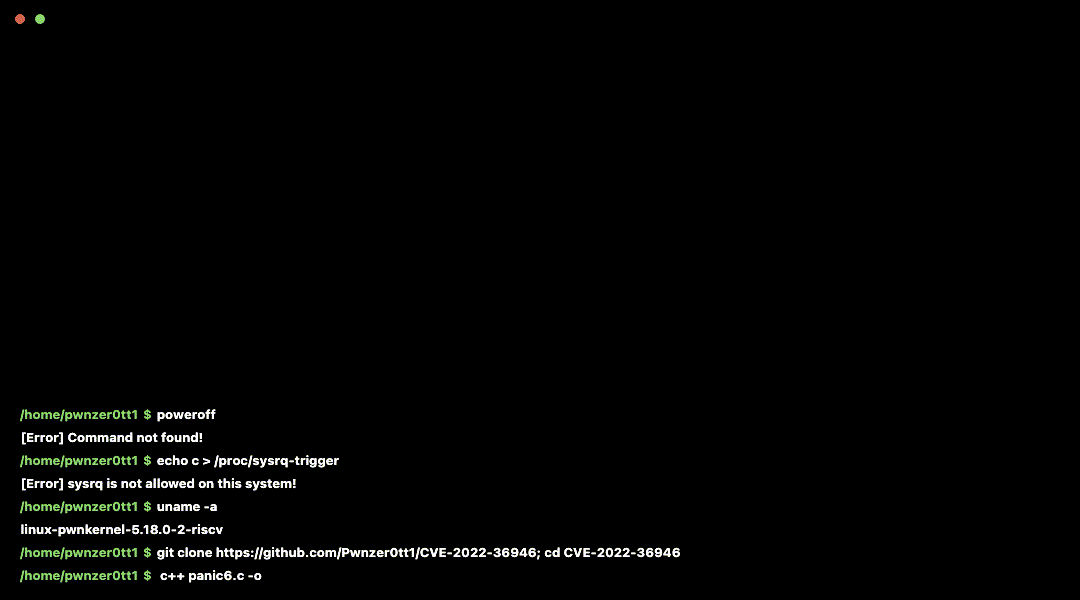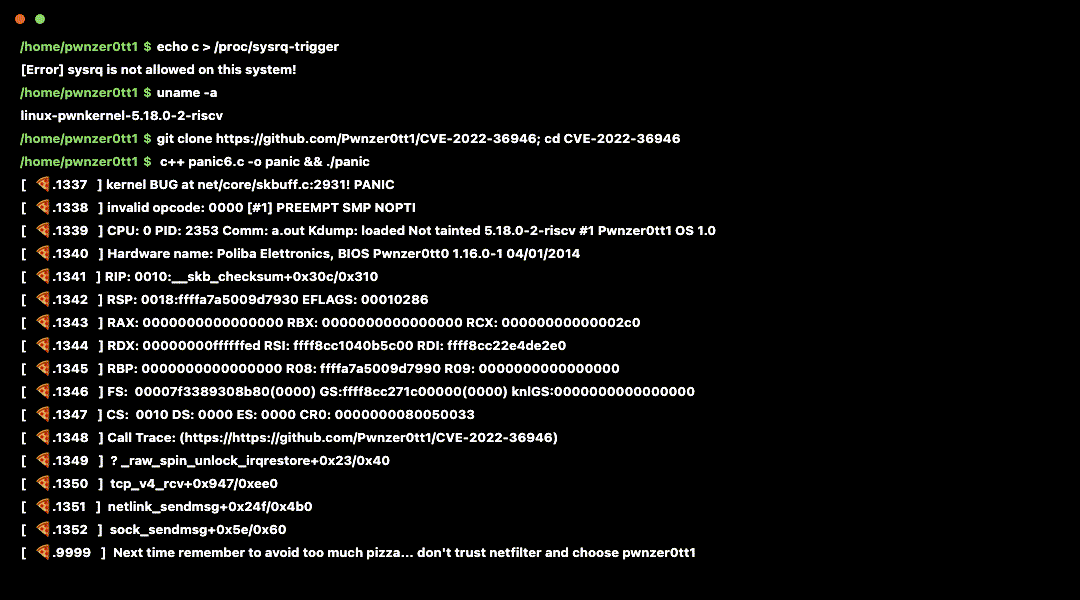 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 паника ядра Linux в netfilter_queue
 r0rt1z2/ghostlock
Эксплойт для получения root-прав через ядро (CVE-2026-43499) для некоторых устройств Amazon

 c4psu13/mali-pagecache-root
Набор инструментов для получения root на TCL 50C721 (RTD1319 / Mali-G31) — автономная цепочка эксплуатации CVE-2022-22706






