
Lab4PurpleSec — это модульная лаборатория для Purple Team, объединяющая уязвимую среду Active Directory (GOAD), веб-ДМЗ на основе Docker, pfSense + Suricata и SIEM Wazuh. Она предоставляет реалистичную среду обучения с открытым исходным кодом для веб-эксплойтинга, pivoting, атак на Active Directory и обнаружения Blue Team.




Lab4PurpleSec — это сегментированная кибербезопасная домашняя лаборатория для практических занятий Red Team и Blue Team, объединяющая тестирование на проникновение в сеть и веб-приложения, атаки на Active Directory и защитный мониторинг (SIEM, IDS/IPS). Она ориентирована на студентов и энтузиастов кибербезопасности, которые предпочитают создавать окружение с нуля, а не использовать готовые виртуальные машины. Цель — понять каждый компонент, устанавливая и настраивая его вручную, воспроизводимым, но настраиваемым способом.
Следующая таблица даёт обзор задокументированных сценариев кибербезопасности.
| Сценарий | Статус | Ссылка |
|---|---|---|
| Сценарий 1 - Эксплуатация веб-приложения (WAN → DMZ) | Задокументирован | Сценарий 1 |
| Сценарий 2 - Атаки на Active Directory в GOAD (Kerberoasting & AS-REP Roasting) | Задокументирован | Сценарий 2 |
См. также SCENARIOS/00-lab-overview.md для описания топологии лаборатории и индекса сценариев.
Lab4PurpleSec включает следующие возможности:
Lab4PurpleSec — это развивающаяся кибербезопасная домашняя лаборатория, предназначенная для обучения Red Team и Blue Team в среде, близкой к корпоративной, объединяющая сетевое и веб-тестирование на проникновение, Active Directory, обнаружение, SIEM и IDS/IPS.
Проект предназначен для студентов и энтузиастов кибербезопасности!
Lab4PurpleSec разработан с расчётом на гибкость и может быть развёрнут в соответствии с вашими потребностями и доступными ресурсами. Вам не нужно запускать все виртуальные машины одновременно — сценарии рассчитаны на пошаговое выполнение.
Примечание: Эти требования относятся к эталонной конфигурации. Вы можете адаптировать их под свои нужды. Разумеется, RAM — наиболее важный ресурс, который следует учитывать (для виртуализации мощность CPU/GPU не так важна, как RAM).
Важные примечания:
Vagrantfile в соответствии с вашим оборудованием (при необходимости уменьшите RAM/CPU для каждой виртуальной машины)Подробные требования к оборудованию и программному обеспечению см. в docs/SETUP/prereqs.md.
docs/SETUP/prereqs.mdLab4PurpleSec не предоставляет готовые виртуальные машины (OVA/OVF). Установка выполняется полностью «с нуля» по подробным предоставленным руководствам. Такой подход:
Lab4PurpleSec — это среда, предназначенная для эксплуатации уязвимостей приложений и систем, содержащая намеренно уязвимые машины (Metasploitable2/3), веб-приложения OWASP в изолированной зоне DMZ, а также уязвимую среду Active Directory (GOAD MINILAB). Общая топология показана на следующей схеме.
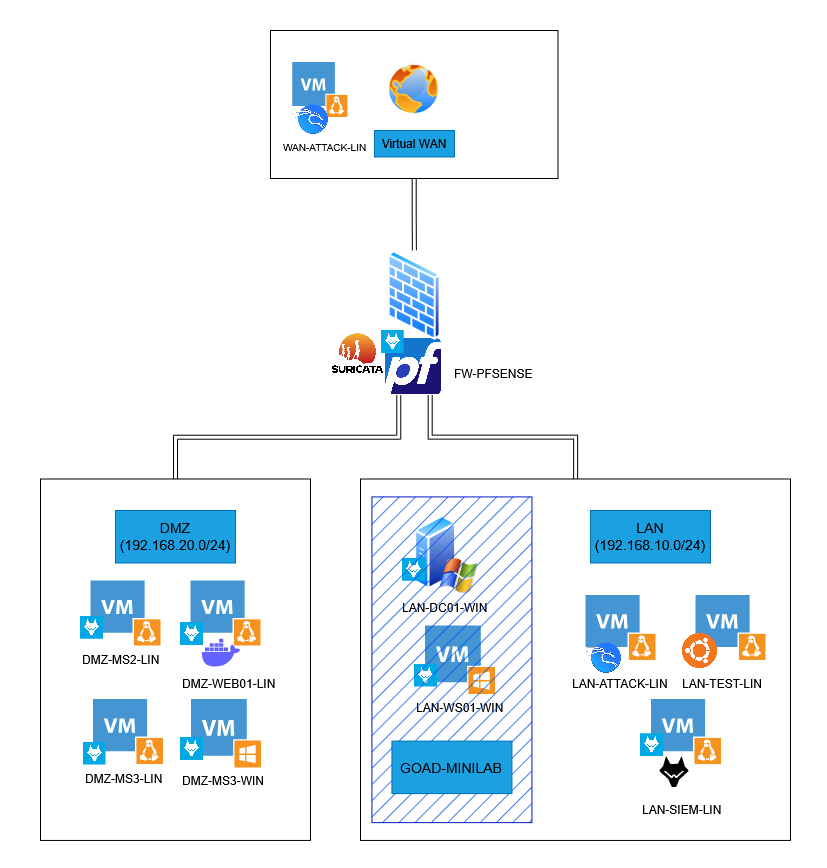
GOAD-MINILAB воспроизводит упрощённую среду Active Directory с контроллером домена и клиентской рабочей станцией Windows (при необходимости — несколькими), что позволяет моделировать различные типы атак, ориентированных на Active Directory.






