
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
 olivsec/loboguara
Платформа киберразведки для обнаружения SSL-сертификатов, сканирования доменов/URL-адресов, мониторинга утечек данных, генерации отслеживаемых ссылок…
 wh04m1001/diagtrackeop
Эксплойт повышения привилегий Windows, злоупотребляющий привилегией SeImpersonate через RPC DiagTrack и использующий Secondary Logon для получения…
 anonymous941/zygote-injection-toolkit
Утилита командной строки для эксплуатации инъекции в Android Zygote (CVE-2024-31317)
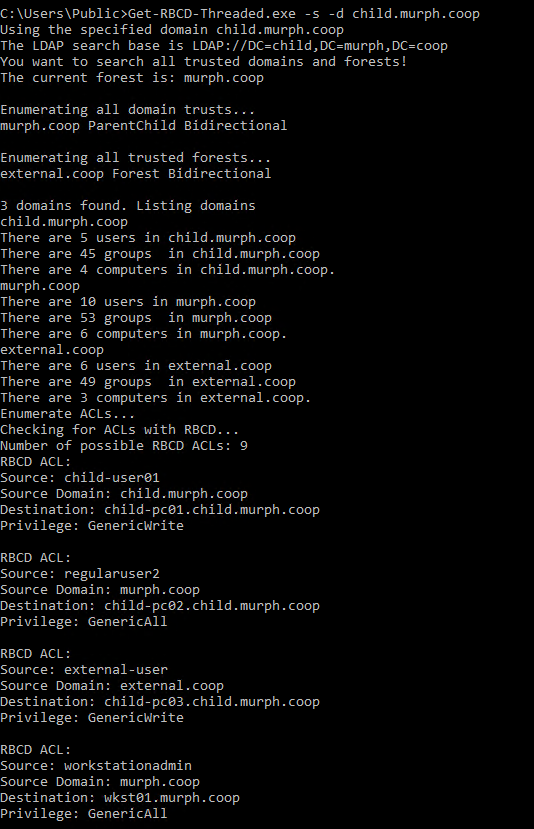 fatrodzianko/get-rbcd-threaded
Инструмент для обнаружения путей атак Resource-Based Constrained Delegation в средах Active Directory
 nmulasmajic/cve-2018-8897
Реализует уязвимость POP/MOV SS (CVE-2018-8897) путем вызова багчека машины (локальный DoS).
 jollheef/libreoffice-remote-arbitrary-file-disclosure
Доказательство концепции уязвимости удалённого произвольного раскрытия файлов в LibreOffice
 zarkones/bloodfangc2
Современный PIC-имплант для Windows (64 и 32 бита)
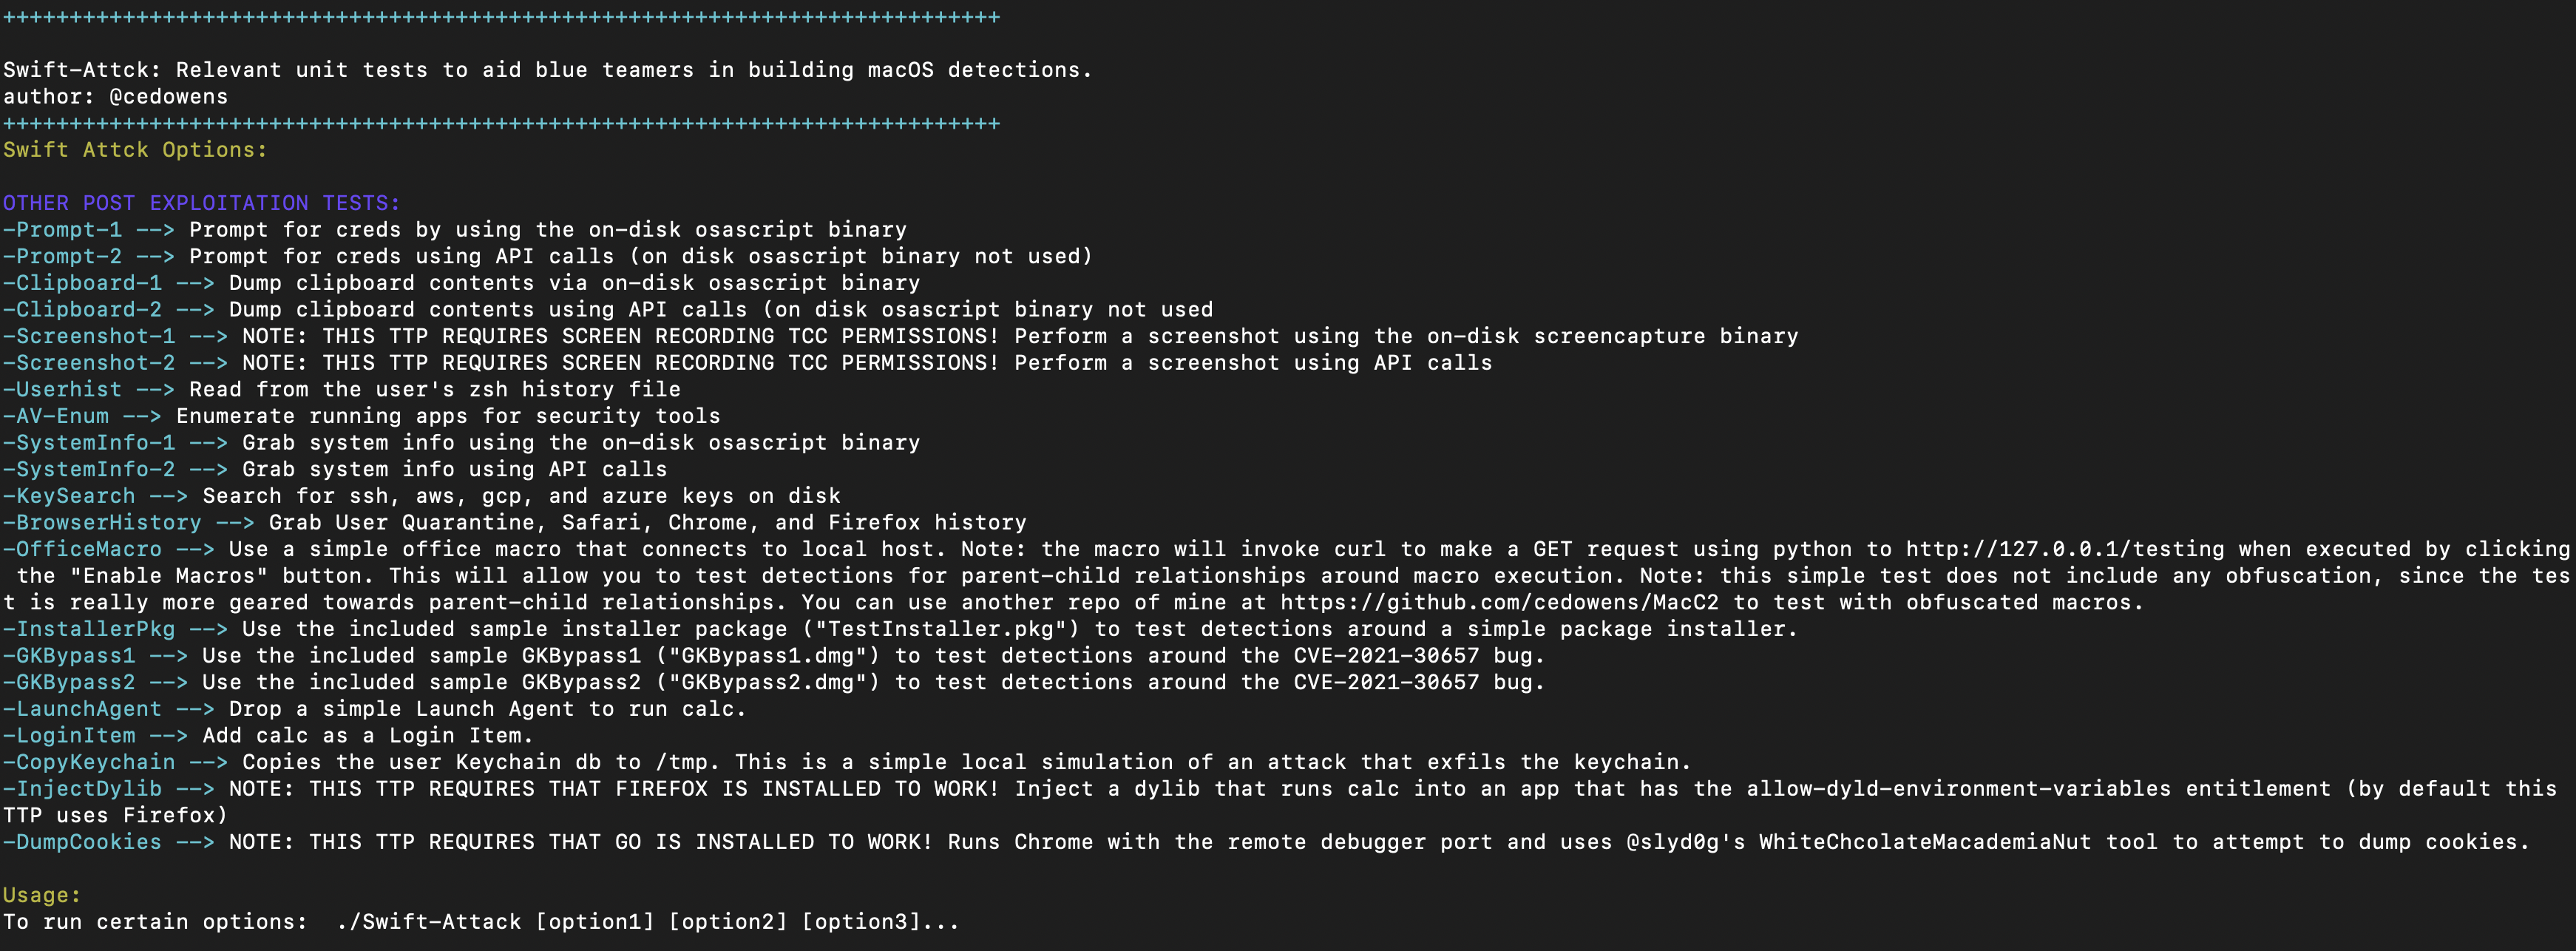 cedowens/swift-attack
Модульные тесты для синих команд, помогающие создавать методы обнаружения некоторых распространенных методов пост-эксплуатации в macOS.
 deadjakk/reg1c1de
Сканер разрешений реестра, написанный на C#, для поиска потенциальных путей повышения привилегий в реестре
 estimated1337/lenovo_exec
CVE-2022-3699 с возможностью выполнения произвольного кода в режиме ядра
 deh00ni/ntdumpbof
Cobalt Strike BOF, который создаёт минидамп LSASS в памяти и экфильтрирует его через C2 callback для автономного разбора учётных данных с помощью…
 zcgonvh/ms16-032
MS16-032 (CVE-2016-0099) ТОЛЬКО ДЛЯ СЛУЖБ
 manizada/cifswitch
Доказательство концепции эксплуатации для CVE-2026-46243, использующее поддельную библиотеку NSS и манипуляцию пространствами имён для повышения…
 secdev02/easytokens
Kali365 - EvilTokens Replica
 scs-labrat/android_autorooter
Удалённо извлекайте конфиденциальные пользовательские данные из приложений на Android 12 и 13, используя уязвимость CVE-2024-0044
 lloydlabs/process-enumeration-stealth
Стелс-PoC перечисления процессов Windows, который получает список PID через NTFS с помощью NtQueryInformationFile, минуя стандартные API мониторинга…
 daniomass/slivermirage
Crystal Palace PICO loader for Sliver C2 двухуровневый обход AMSI, подавление ETW, полезные нагрузки, зашифрованные AES-256-CBC, 6 вариантов доставки
 connectedlucy/plague
Обнаружения по умолчанию для EDR








