
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit

 wra7h/flavortown
Различные способы выполнения шеллкода
 reverseclabs/physmem2profit
Physmem2profit может использоваться для создания минидампа процесса LSASS на целевом хосте путём удалённого анализа физической памяти
 punk-security/smbeagle
SMBeagle - инструмент аудита файловых ресурсов.
 synacktiv/nord-stream
Nord Stream — это инструмент, который позволяет извлекать секреты, хранящиеся в CI/CD-средах, путём развёртывания вредоносных пайплайнов. В настоящее…
 samybaiwir/dnslivery
Лёгкая доставка файлов и полезных нагрузок через DNS
 cxnturi0n/convoc2
Инфраструктура C2 через Microsoft Teams.
 treehacks/botnet-hackpack
Создание базового ботнета Command & Control на C
 twosevenonet/wsass
Это инструмент для дампа процесса LSASS на современной Windows 11.
 forcequitos/bad_query
Proof-of-concept побега из песочницы iOS 26.0–27.0b4, предоставляющий доступ к системным путям и путям контейнеров приложений, включая каталоги App…
 0x00pf/0x00sec_code
Образовательный репозиторий исходного кода для наступательной безопасности: удалённые оболочки, ELF-инъекторы, криптеры, инъекции в память и дропперы…
 paulnorman01/forensia
Инструмент анти-форензики для Red Team, используемый для стирания следов на этапе пост-эксплуатации.
 0xthirteen/staykit
Расширение Cobalt Strike для обеспечения персистентности после эксплуатации с использованием .NET сборки SharpStay. Предоставляет управляемую через…
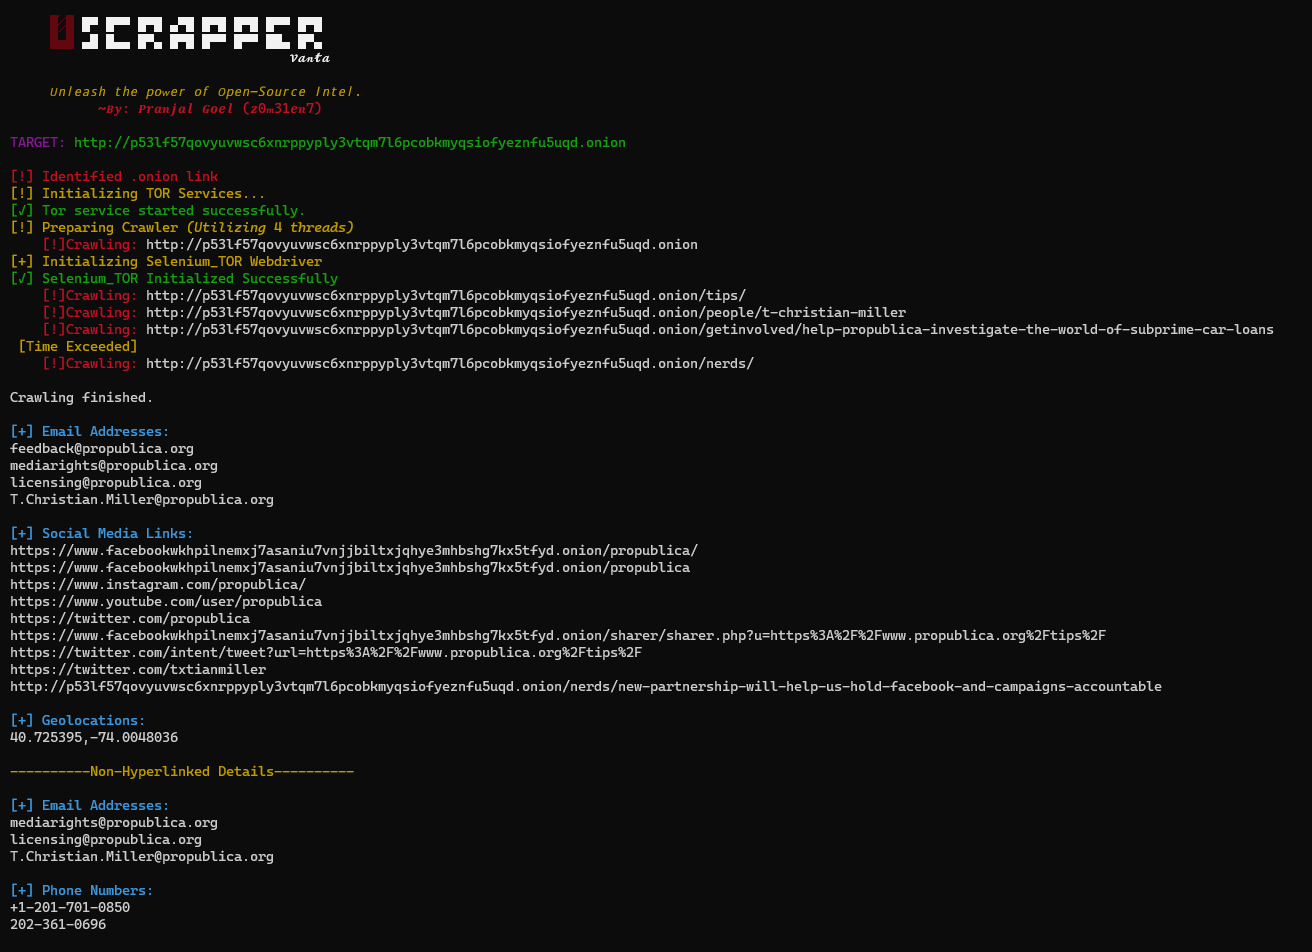 z0m31en7/uscrapper
Uscrapper Vanta: Погрузитесь глубже в веб с помощью этого мощного инструмента с открытым исходным кодом. Извлекайте ценные инсайты легко и эффективно…
 al1ex/linuxeelvation
Linux Eelvation(持续更新)

 daem0nc0re/vectorkernel
PoC для исследования техник руткитов режима ядра.
 hagrid29/peloader
PE loader с различными техниками инъекции shellcode
 machine1337/telegramrat
Кроссплатформенный RAT на базе Telegram, который общается через Telegram для обхода сетевых ограничений








