 punk-security/smbeagle
SMBeagle - инструмент аудита файловых ресурсов.


    ____              __   _____                      _ __
   / __ \__  ______  / /__/ ___/___  _______  _______(_) /___  __
  / /_/ / / / / __ \/ //_/\__ \/ _ \/ ___/ / / / ___/ / __/ / / /
 / ____/ /_/ / / / / ,<  ___/ /  __/ /__/ /_/ / /  / / /_/ /_/ /
/_/    \__,_/_/ /_/_/|_|/____/\___/\___/\__,_/_/  /_/\__/\__, /
                        PRESENTS                        /____/
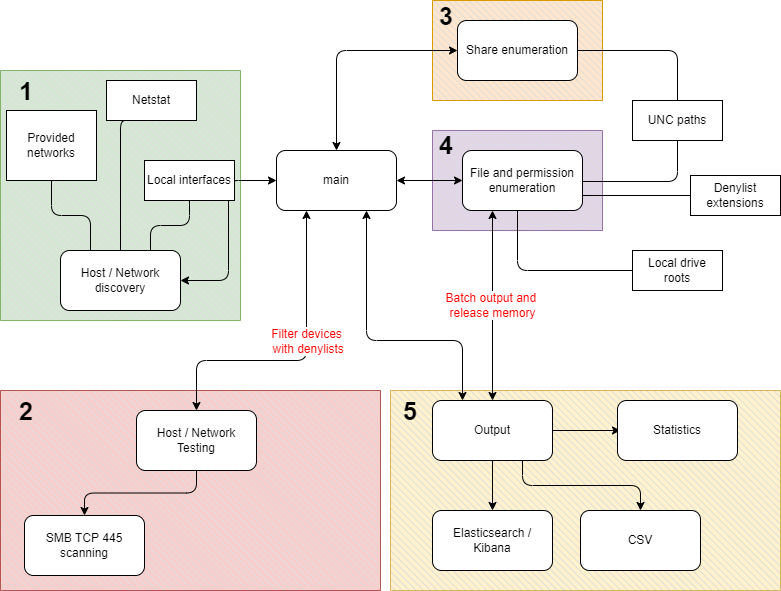
SMBeagle — это кроссплатформенное средство аудита файловых ресурсов SMB, которое находит все файлы, доступные в сети, и сообщает, можно ли их прочитать и/или записать. Все результаты передаются либо в CSV-файл, либо на узел Elasticsearch, либо сразу в оба! 🚀
При запуске в Windows без указания учётных данных SMBeagle использует Win32 API для максимальной скорости и встроенную аутентификацию.
При запуске в Linux или при указании учётных данных используется кроссплатформенное сканирование через SMBLibrary.
SMBeagle до версии v3 был цифровым подписью, но v4 добавляет более атакующие функции. А именно, теперь он ищет и извлекает подозрительные файлы. Отлично подходит для пентестов, но мы не хотим подписывать такие функции цифровой подписью!
Если вам нужна оригинальная версия без функций захвата файлов, используйте v3, которая подписана.
У него два отличных сценария использования:
Компании любого размера часто имеют файловые ресурсы с ужасными правами доступа.
Крупные предприятия имеют обширные общие папки на файловых серверах, и нередко в них обнаруживаются конфиденциальные данные с неправильно настроенными разрешениями.
Малые предприятия часто имеют небольшой NAS в углу офиса вообще без ограничений!
SMBeagle обходит эти общие папки и перечисляет все файлы, которые может прочитать и записать. Если он может их прочитать, то и программы-вымогатели тоже смогут.
SMBeagle может предоставить пентестерам менее очевидные пути для повышения привилегий и бокового перемещения.
Выводя результаты напрямую в Elasticsearch, тестеры могут быстро найти читаемые скрипты и записываемые исполняемые файлы.
Находить атаки типа «водопой» и незащищённые пароли ещё никогда не было так просто! 🐱👤
Чтобы упростить задачу, мы добавили флаг -g, который теперь будет извлекать файлы, если они выглядят интересно!
Что выглядит интересно? По умолчанию мы ищем скрипты и имена файлов, содержащие такие слова, как password.
... Вы можете задать собственные регулярные выражения с помощью флага --file-pattern.
Подробные инструкции по установке и использованию панелей Kibana, которые предоставляют управленческую визуализацию и облегчают анализ данных, см. в документации Kibana.
docker pull punksecurity/smbeagleЕдинственный обязательный параметр — указать выходной поток: либо IP-адрес узла Elasticsearch, либо CSV-файл.
Хорошей отправной точкой является включение быстрого режима и вывод в CSV, но этот CSV может стать огромным в зависимости от количества найденных файлов.
./SMBeagle.exe -c out.csv -f
Сканирование обнаруженных публичных хостов и сетей отключено по умолчанию, так как SMBeagle обнаруживает сети из netstat, который включает все текущие подключения, например, сеансы браузера.
Чтобы просканировать публичную сеть, укажите её вручную, например: -n 1.0.0.1/32 или -n 1.0.0.0/24.
Punk security предоставляет образ Docker для Linux с SMBeagle.
Чтобы получить результаты, вам нужно примонтировать папку в контейнер и указать SMBeagle сохранять вывод в эту папку (или использовать Elasticsearch).
Хороший начальный пример:
docker run -v "$(pwd)/output:/tmp/output" punksecurity/smbeagle -c /tmp/output/results.csv -n 10.10.10.0/24
Обратите внимание, что обнаружение сети отключено при запуске в Docker, поэтому обязательно передавайте диапазоны, которые вы хотите сканировать, с помощью ключа командной строки -n, или хосты с ключом -h.
USAGE:
Output to a CSV file:
  SMBeagle -c out.csv
Output to elasticsearch (Preferred):
  SMBeagle -e 127.0.0.1
Output to elasticsearch and CSV:
  SMBeagle -c out.csv -e 127.0.0.1
Disable network discovery and provide manual networks:
  SMBeagle -D -e 127.0.0.1 -n 192.168.12.0./23 192.168.15.0/24
Do not enumerate ACLs (FASTER):
  SMBeagle -A -e 127.0.0.1
