
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit
 gluxon/cve-2018-13257
Эксплойт, подтверждающий концепцию, для CVE-2018-13257, демонстрирующий подмену заголовка Host в CAS в Blackboard Learn для перехвата сеансов…
 charlesgargasson/cve-2023-41425
Эксплойт XSS-to-RCE для Wonder CMS 3.2.0–3.4.2 с автоматической доставкой полезной нагрузки, реверс-шеллом и кражей cookie через вредоносную…
 sanupl/cve-2024-34568
В плагине LetterPress версии <= 1.2.1 присутствует уязвимость кражи cookie-файлов. Злоумышленник может украсть cookie-файлы, внедрив JavaScript-код.
 sybelle03/cve-2021-43617
Это воспроизведение уязвимости Cross Site Scripting (XSS) к Cross Site Request Forgery (CSRF) в PHP Laravel 8.70.1.
 iwallplace/cve-2026-26897-ecoonline-deeplink
Публичное уведомление и PoC для CVE-2026-26897 — Обход глубоких ссылок в EcoOnline EHS Android (com.airsweb.v10), исправлено в версии 0.2.500
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Эксплойт доказательства концепции для CVE-2024-21413, критической уязвимости удаленного выполнения кода в Outlook, которая утекает хэши NetNTLMv2…
 artur-augustyniak/class_struggle
Обнаружение аномалий на основе автоэнкодера для идентификации фишинговых доменов с использованием данных списка предупреждений CERT Polska, с…
 razielx64/cve-2025-69606-gsvoip-xss
Доказательство концепции для отражённой XSS-уязвимости (CVE-2025-69606) в GSVoIP Web Panel v2.0.90, демонстрирующее неаутентифицированное…
 kaleth4/cve-2022-30190
Автоматизированный эксплойт PoC для CVE-2022-30190 (Follina), который генерирует вредоносные RTF/DOCX-файлы, злоупотребляя протоколом MSDT для…
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Инструмент для исследования безопасности, предназначенный для имитации целевых фишинговых кампаний с использованием CVE-2024-21413 (Moniker Link).
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Обнаружена эксплуатация Windows OLE Zero-Click RCE (CVE-2025-21298) Прохождение
 alessandrobertoldi/research
Опубликованный репозиторий исследований в области безопасности, содержащий академические статьи по перехвату доменов, обходу двухфакторной…
 yoguicr/cve-2024-21413-outlook-assessment
Подробный отчет об оценке уязвимости и эксплуатации для CVE-2024-21413 (Moniker Link) в Microsoft Outlook, включая путь атаки, утечку хэша NetNTLMv2,…
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
Образовательный проект по кибербезопасности, демонстрирующий эксплуатацию и нейтрализацию уязвимости CVE-2020-25213 (RCE плагина File Manager для…
 star-sg/random-scripts
Коллекция Python-скриптов для DFIR и OSINT, предназначенных для разбора вредоносных образцов LNK, извлечения объектов OLE из MHTML и хеширования…
 4n4s4zi/cve-2025-33053_poc
POC-эксплойт для CVE-2025-33053 (внешний контроль пути выполнения файла в URL-файле)
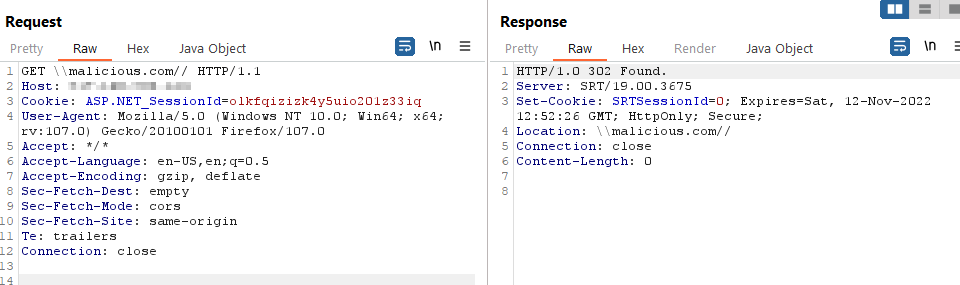 jbalanza/cve-2022-44215
Публичное раскрытие уязвимости открытого перенаправления (Open Redirection) в TitanFTP 19.X
 pescada-dev/cve-2025-22381
Обнаружение CVE-2025-22381: Внедрение заголовка Host в проекте с открытым исходным кодом Aggie








