Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298 — SOC336 - Обнаружена эксплуатация Windows OLE Zero-Click RCE (CVE-2025-21298) Прохождение | Kitploit
Инструменты/GitHubGitHub/abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
Анализ уязвимостейЭксплуатацияЛатеральное перемещениеОбратная инженерияФорензикаФишингАнализ вредоносных программКомандование и УправлениеРазведка угроз
Обучение и Образование
Реагирование на Инциденты
Безопасность Электронной Почты
GitHubabc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298

SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298

SOC336 - Обнаружена эксплуатация Windows OLE Zero-Click RCE (CVE-2025-21298) Прохождение

РепозиторийСайт
595 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

LinkedIn Gmail Instagram Old Discord Reddit


SOC336 - Обнаружена эксплуатация Windows OLE Zero-Click RCE (CVE-2025-21298) - Пошаговое руководство

phishing email

🔎 Содержание
  1. Ситуация
  2. Обзор оповещения
  3. Используемые инструменты
  4. Анализ
    • Безопасность электронной почты
    • Управление журналами
      • Прокси-журнал
    • Безопасность конечных точек
      • История терминала
      • Сетевые действия
      • Процессы
      • CVE-2025-21298
  5. Плейбук
  6. Примечание аналитика
  7. Ссылки

(Наверх)

Ситуация

Один из наших сотрудников, Остин, получил фишинговое письмо от подозрительного отправителя, и после того, как он открыл письмо в Outlook, 4 февраля 2025 года в 16:18, было сработано оповещение. Причина срабатывания: "Вредоносное вложение RTF с известным шаблоном эксплуатации CVE-2025-21298" .

(Наверх)
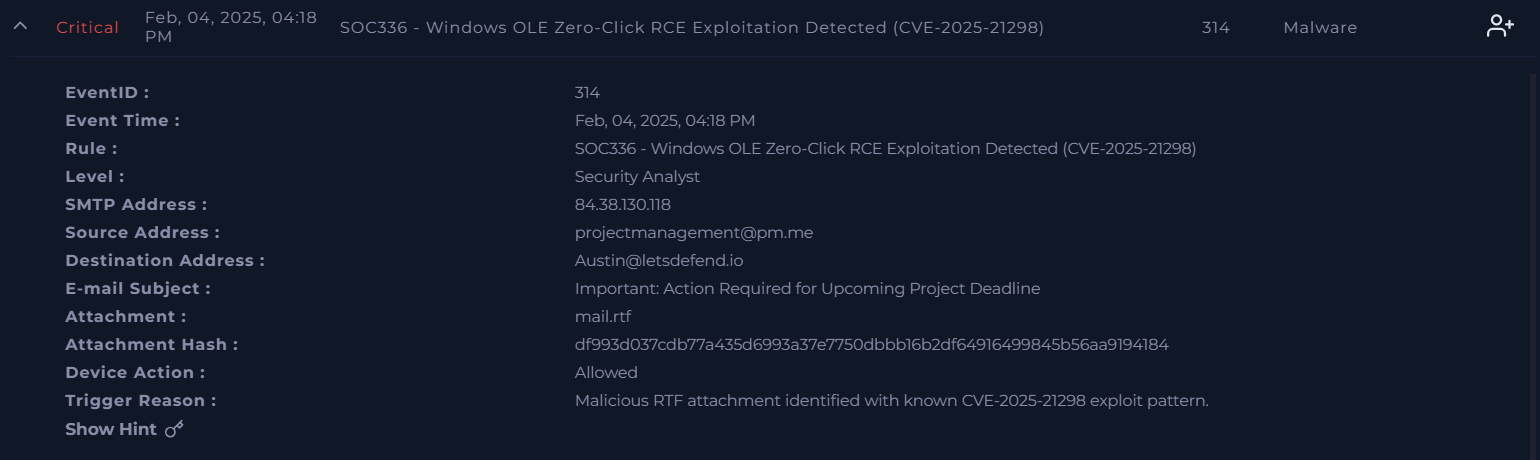
Обзор оповещения

image

EventID : 314

Время события : 4 февраля 2025, 16:18 (думаю, это неверно)

Правило : SOC336 - Обнаружена эксплуатация Windows OLE Zero-Click RCE (CVE-2025-21298)

Уровень : Аналитик безопасности

SMTP-адрес : 84.38.130.118

Адрес источника : [email protected]

Адрес назначения : [email protected]

Тема письма : Важно: Требуются действия для предстоящего дедлайна проекта

Вложение : mail.rtf

Хэш вложения : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184

Действие устройства : Разрешено

Причина срабатывания : Обнаружено вредоносное вложение RTF с известным шаблоном эксплуатации CVE-2025-21298.

(Наверх)

Используемые инструменты

  1. VirusTotal
  2. AbuseIPDB
  3. Gemini

(Наверх)

Анализ

Погрузимся в журналы безопасности электронной почты, управления журналами и безопасности конечных точек для триажа оповещения.
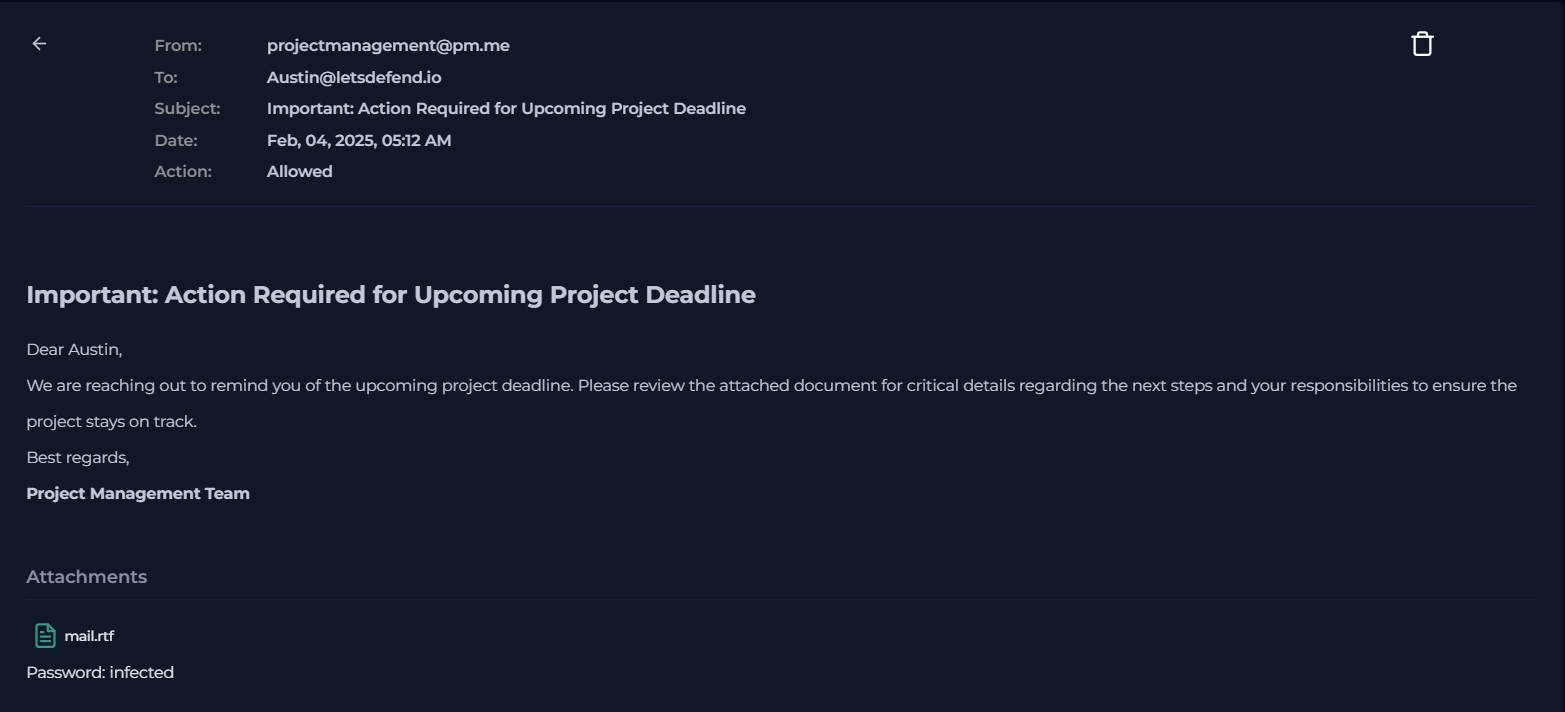
Безопасность электронной почты

Screenshot 2026-05-27 151659

Я выполнил поиск адреса отправителя projectmanagement@pm[.]me и открыл письмо с темой "Важно: Требуются действия для предстоящего дедлайна проекта", отправленное в 05:12 того же дня, что показалось мне странным, поскольку срочный тон и формулировки, такие как "Важно" и "Требуются действия", дали мне понять, что это фишинговое письмо.


Screenshot 2026-05-27 175944

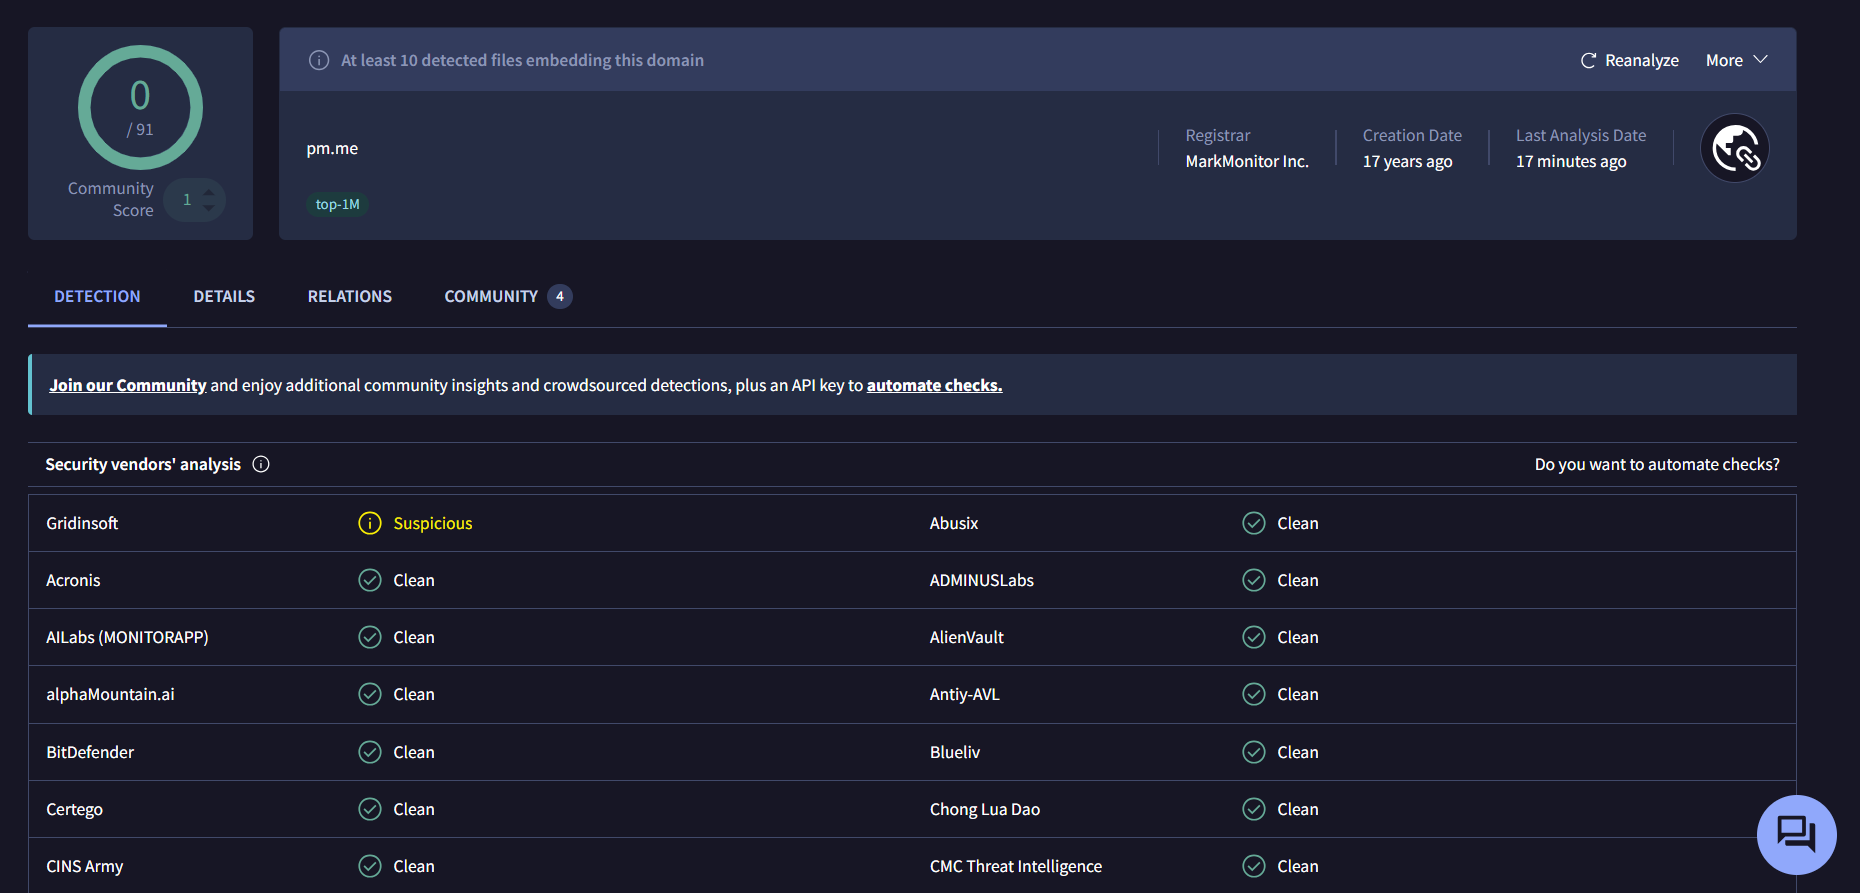
Я выполнил поиск домена pm[.]me в VirusTotal, и только один вендор посчитал его подозрительным.


Screenshot 2026-05-27 151915

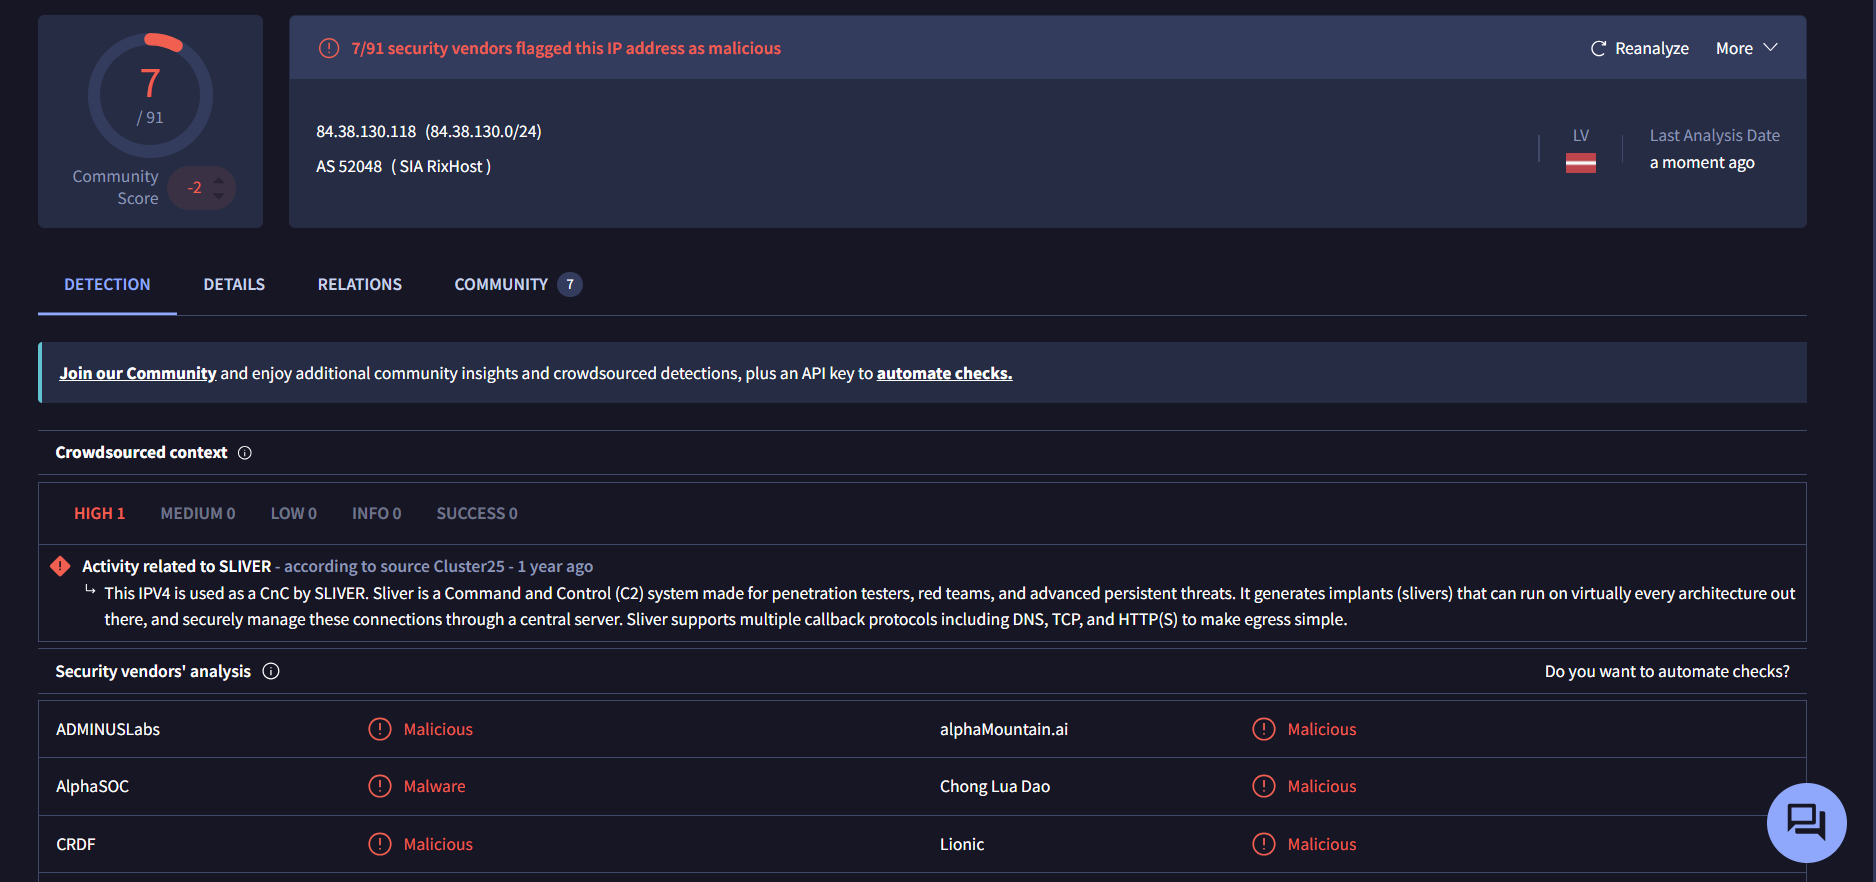
Однако, когда я выполнил поиск SMTP-адреса 84[.]38[.]130[.]118, 7 вендоров пометили его как вредоносный и содержащий вредоносное ПО, и он был связан с C2-сервером SILVER.

Screenshot 2026-05-27 180753 Screenshot 2026-05-27 180810

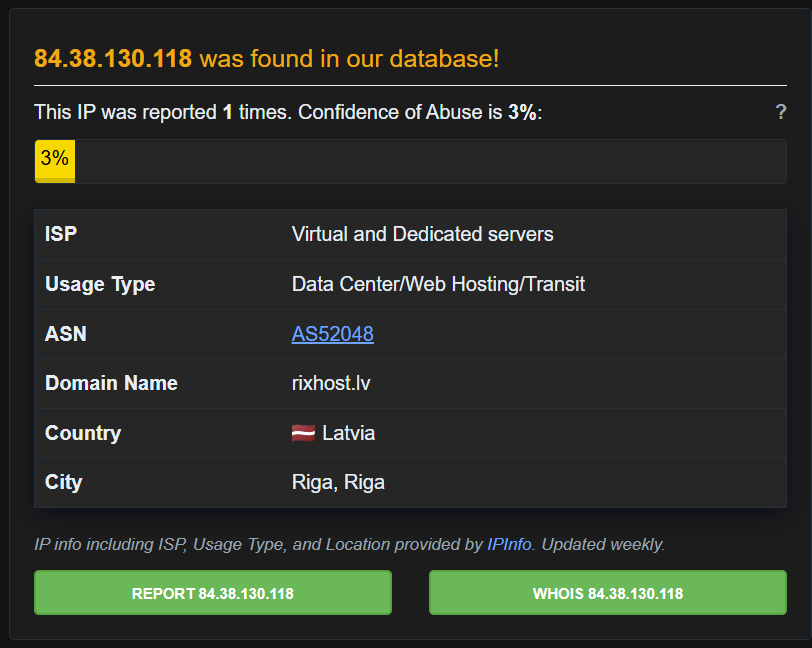
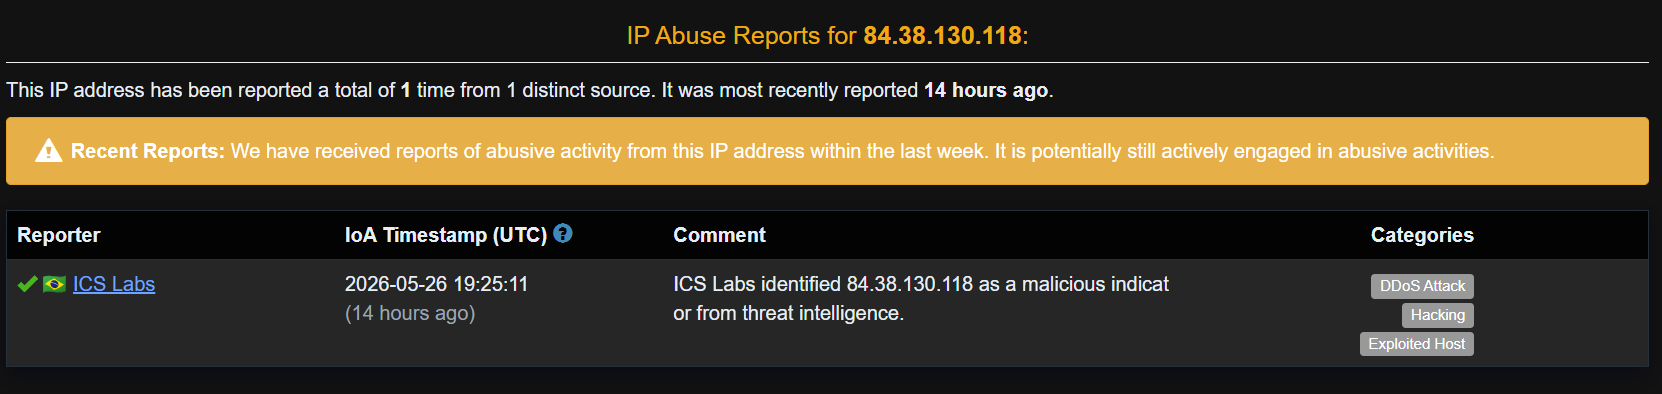
84[.]38[.]130[.]118 также был найден в базе данных AbuseIPDB. Он находится в Риге, Латвия, принадлежит домену rixhost.lv и классифицируется как DDoS-атака, взлом и эксплуатируемый хост.


Screenshot 2026-05-27 152243

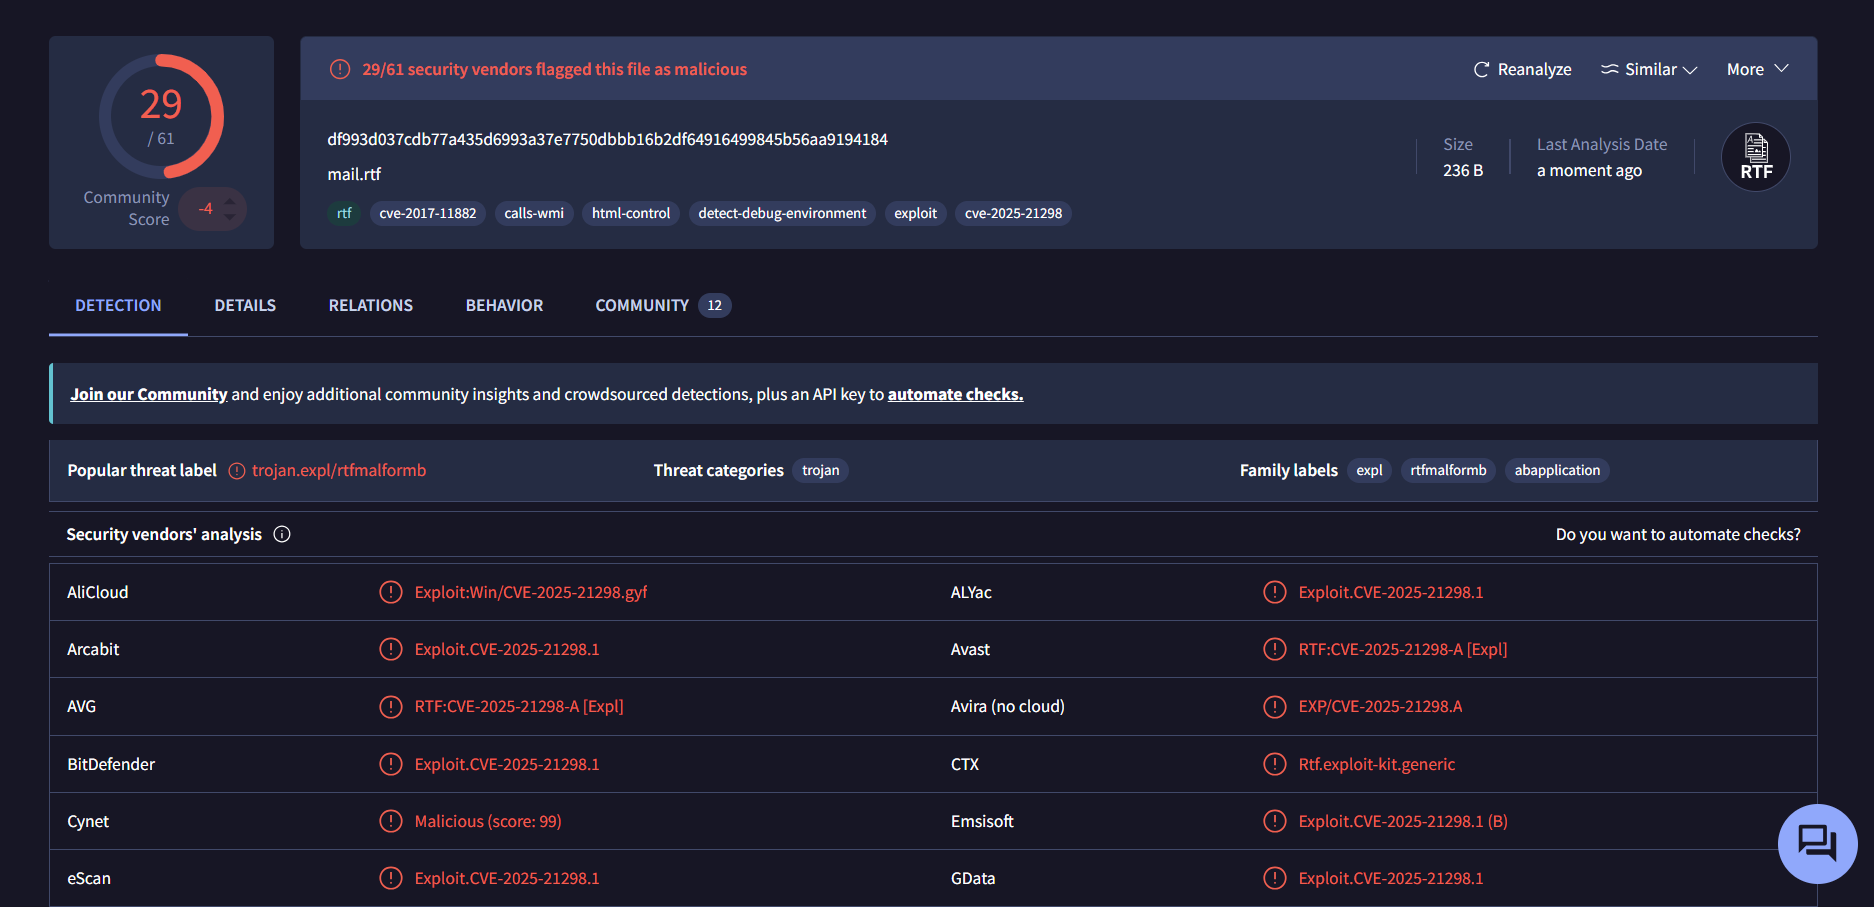
Наконец, я выполнил поиск хэша df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 вложения mail.rtf в VirusTotal, и 29 из 61 вендоров пометили вложение как вредоносное. Оно принадлежит семейству вредоносных программ rtfmalformb и связано с уязвимостью CVE-2025-21298.

Было подтверждено, что Остину было отправлено фишинговое письмо с вредоносным вложением.

(Наверх)

Скачать инструмент