
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit
 rat5ak/cve-2025-59382-qnap-password-reset-account-takeover
Доказательство концепции и техническое описание для CVE-2025-59382, неаутентифицированная инъекция URL сброса пароля в QNAP NAS, которая позволяет…
 romain-deperne/cve-2026-33715
Эксплойт proof-of-concept для неаутентифицированного SSRF и открытого релея электронной почты в Chamilo LMS через install.ajax.php, позволяющий…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 — Yordam Kütüphane Otomasyon Sistemi — отражённая HTML-инъекция в трёх отдельных точках, перехват действия формы и кража учётных…
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
Эксплойт Proof-of-concept для CVE-2026-11113, демонстрирующий SMTP-инъекцию в заголовки в контактной форме Flask через несанитизированный ввод email;…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Фиолетовая команда: проект эксплуатации утечки NTLM в Outlook через CVE-2023-23397 с доставкой фишинга, а также детектирования Sigma/Wazuh,…
 roxanne_ardary/emailxpose
EmailXpose — это система безопасности электронной почты с открытым исходным кодом на базе искусственного интеллекта, которая обнаруживает фишинг,…
 toxy4ny/bl00dym4ry
Обучающий симулятор трояна для тренировки по кибербезопасности, моделирующий фишинговые атаки с социальной инженерией, разведку системы, обход…
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Прохождение комнаты TryHackMe по CVE-2024-21413, охватывающее обход Protected View через Outlook Moniker Link, утечку NTLM-хэша и перехват учётных…
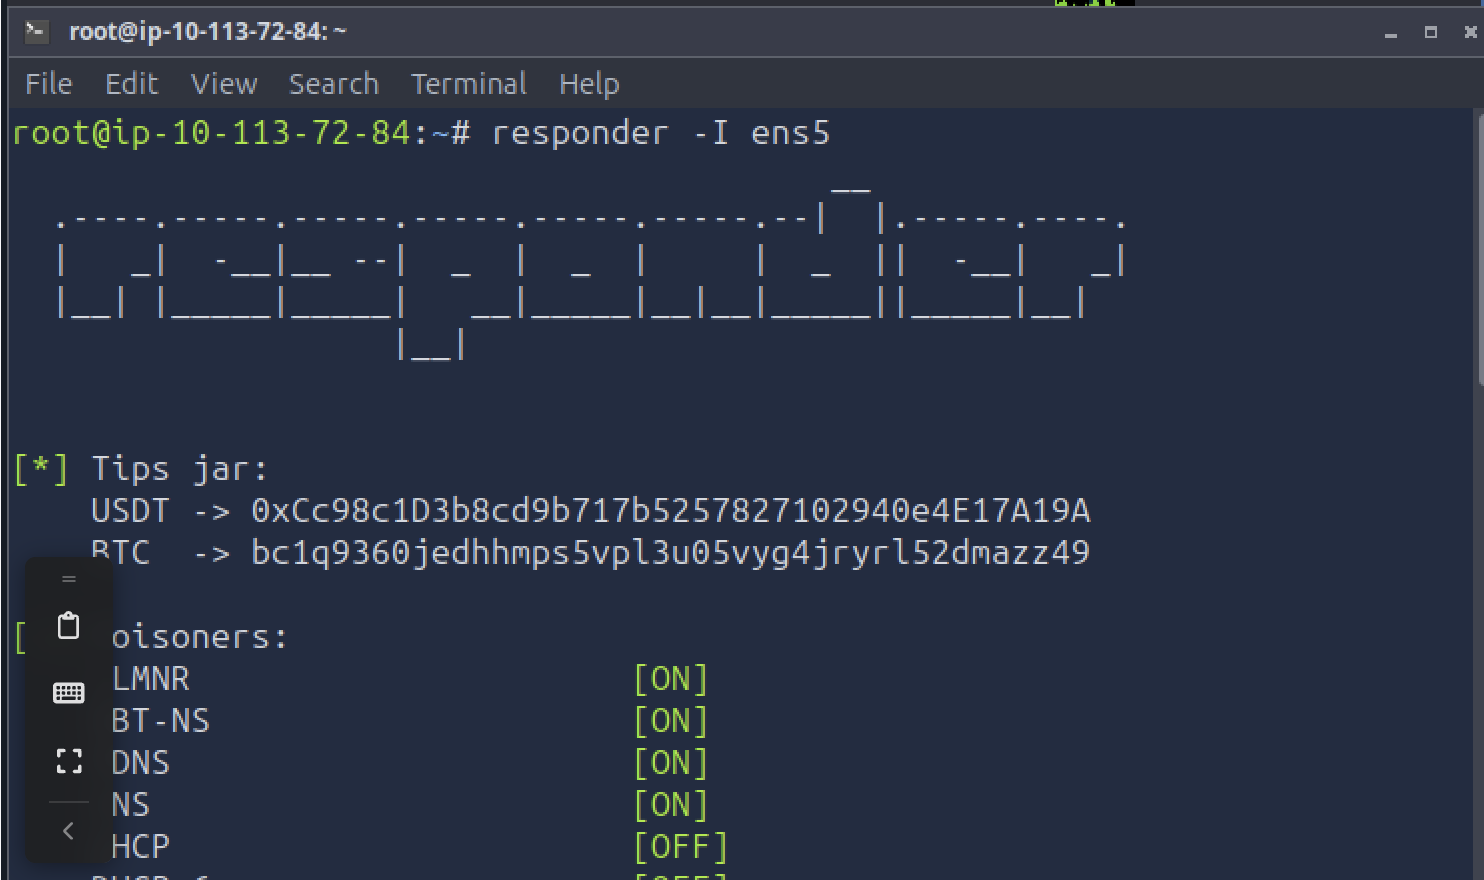 omarmahmoud1024/tryhackme-monikerlink-writeup
Прохождение TryHackMe Moniker Link (CVE-2024-21413): обход Protected View в Outlook, приводящий к захвату NTLMv2-хэша через специально созданную…
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
Разбор лабораторной работы по эксплуатации CVE-2024-21413 Outlook Moniker Link, утечке учётных данных NetNTLMv2 через SMB, обнаружению с помощью…
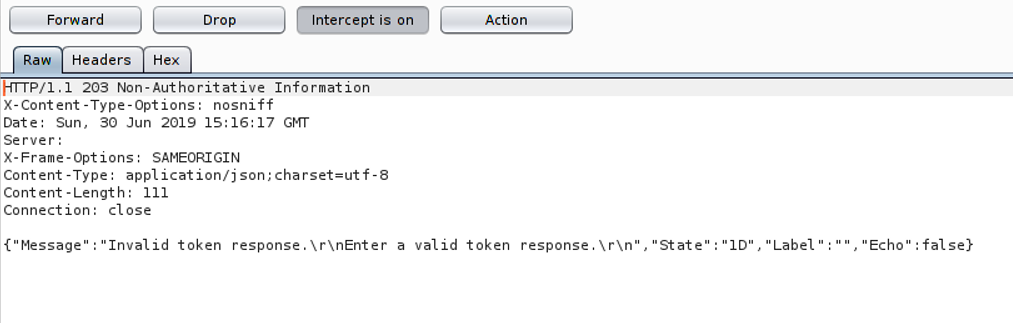 furqankhan1/cve-2019-13496
Proof-of-concept эксплойт, демонстрирующий обход OTP в One Identity Cloud Access Manager 8.1.3 через MITM/SSL-strip, повторное воспроизведение…
 atn1ght/fakeauth
Создает поддельное окно аутентификации для перехвата паролей пользователей в открытом виде.
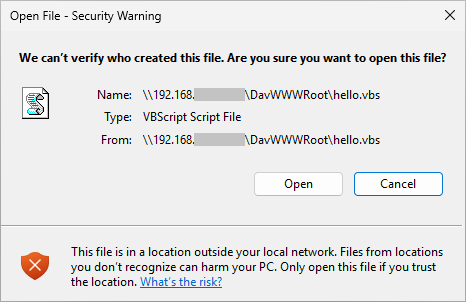 tangent65536/cve-2026-20841
PoC для "Windows Notepad RCE"
 mcorybillington/suitecrm-rce
Разбор уязвимости CVE-2020-28328: удаленное выполнение кода через файл журнала SuiteCRM и дополнительный межсайтовый скриптинг
 brodsbytes/cyberpup
Бесплатное приложение с открытым исходным кодом для кибербезопасности, предназначенное для людей, далёких от технологий.
 v35hr4j/cve-2021-24545
Плагин не санирует HTML, разрешенный в Bio пользователей, что позволяет им использовать вредоносный код JavaScript, который будет выполнен, когда…
 nictjh/threatdemos
Комплексные демонстрации уязвимостей безопасности Android, включая CVE-2017-13156 (Janus), эксплуатацию приемника широковещательных сообщений, угрозы…
 gluxon/cve-2018-13257
Эксплойт, подтверждающий концепцию, для CVE-2018-13257, демонстрирующий подмену заголовка Host в CAS в Blackboard Learn для перехвата сеансов…








