
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 cappricio-securities/socialengineering-templates
a SET framework templates
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Неаутентифицированная отражённая XSS + CSRF
 secsys-fdu/cve-2025-51863
Доказательство концепции для уязвимости Self-XSS в ChatGPTUtil, демонстрирующее кражу cookie и захват учетной записи через специально созданные…
 0pts/cve-2023-0214
Безопасный веб-шлюз 10.2.11 - Межсайтовый скриптинг (XSS)
 gmh5225/fullscreenbrowserphishing
PoC фишинга через перевод браузера в полноэкранный режим
 samsayen/jqueryingu
Валидный JQuery, который профилирует систему и возвращает информацию на сервер в виде поддельного аналитического GET-запроса.
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
Плагин LetterPress версии <= 1.2.1 подвержен уязвимости HTML-инъекции, которая в дальнейшем может привести к уязвимости открытого перенаправления.
 amirzargham/cve-2024-37383-exploit
Эксплойт почтового сервера Roundcube для CVE-2024-37383 (Stored XSS)
 am0nt31r0/password-analysis
Скрипт на Go, который анализирует список паролей на основе их энтропии и слабых паролей из словаря. Полезно для тестов на проникновение и фишинговых…
 geozin/poc-cve-2018-25031
Эксплойт proof-of-concept для CVE-2018-25031 (XSS в Swagger UI), который извлекает коды авторизации через специально созданные параметры…
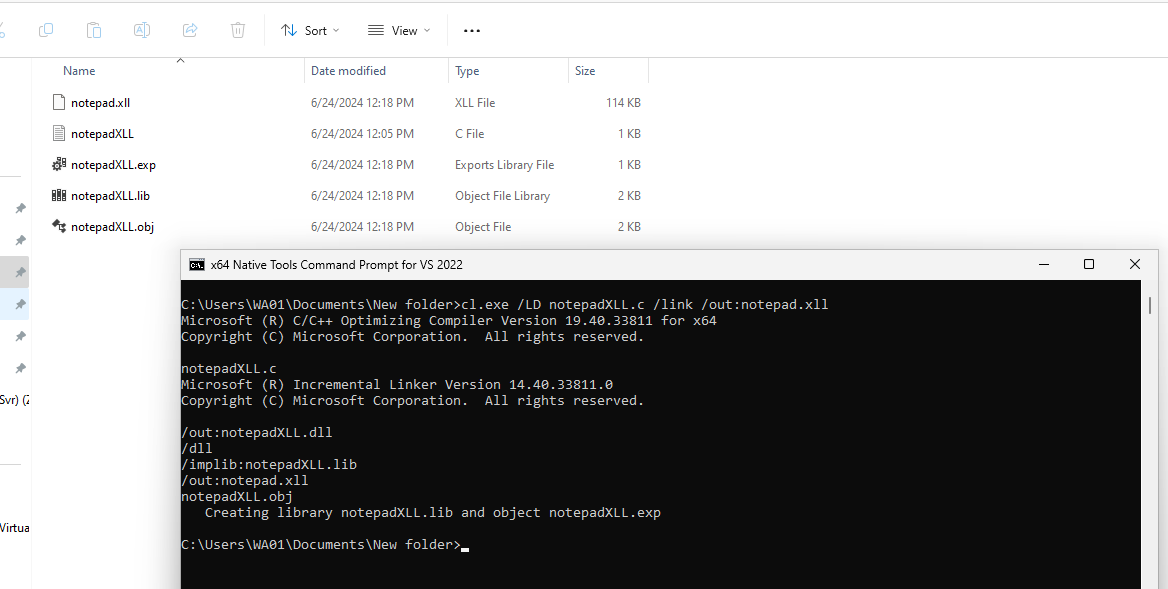 h3x0v3rl0rd/xll_windows_reverse_shell
xll Windows реверс-шелл
 spiralbl0ck/ios-safari-mallicous-extension-example
Пример того, как внедрить (в настоящее время в работе) keylogger js через расширение Safari (эта часть готова)
 b0marek/cve-2023-4549
Репозиторий для уязвимости CVE-2023-4549.
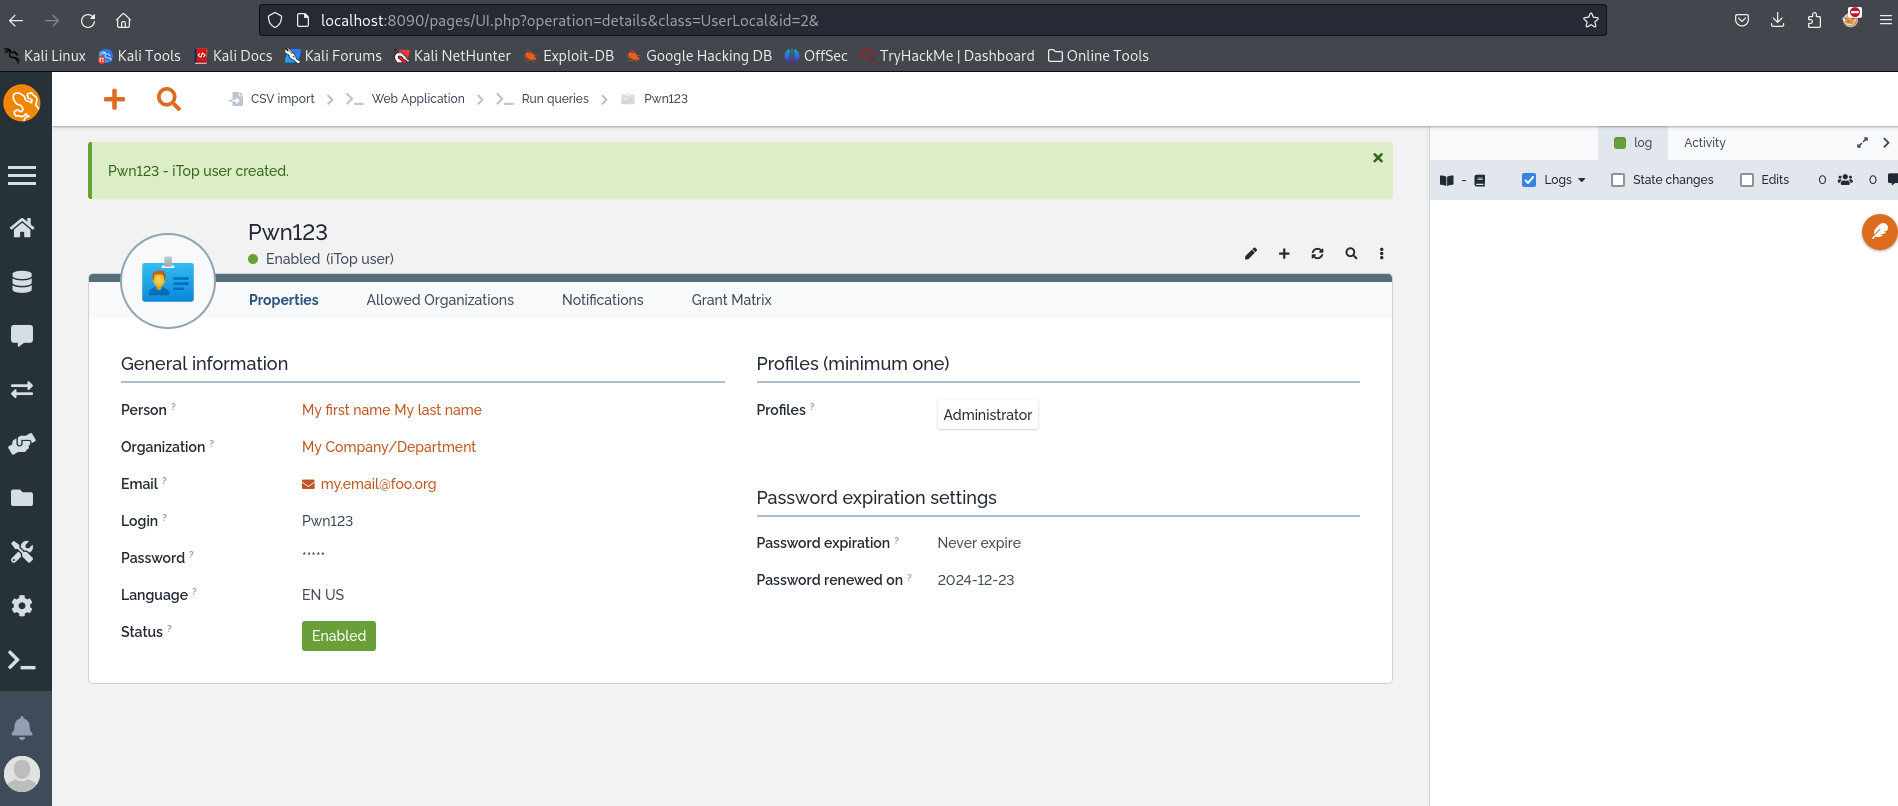 harshit-mashru/itop-cves-exploit
Этот репозиторий содержит эксплойты для iTOP CVE-2024-52002, 52000, 31998, 31448, которые используют цепочку CSRF+XSS для получения RCE.
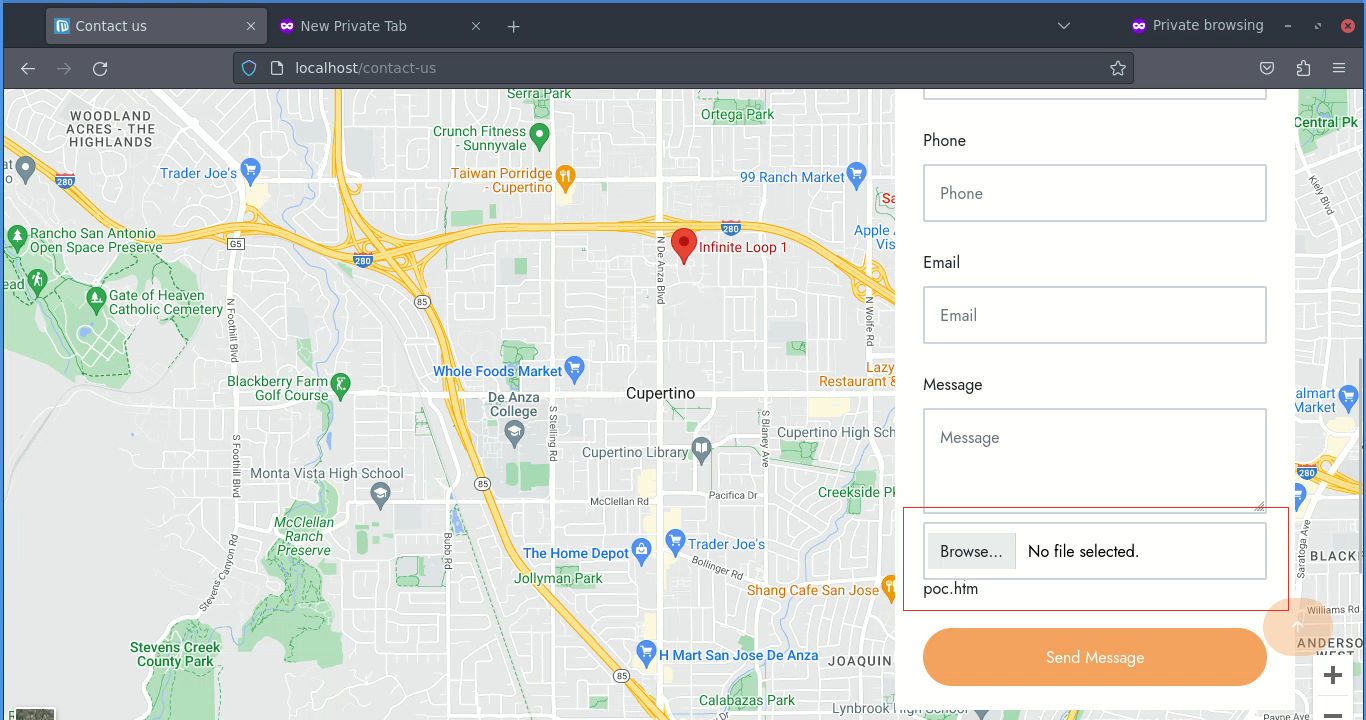 cyber-wo0dy/cve-2023-49052
Microweber версии 2.0.4 уязвим к "Загрузке вредоносных файлов"
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Межсайтовый скриптинг через вредоносное XML-вложение в Roundcube Webmail
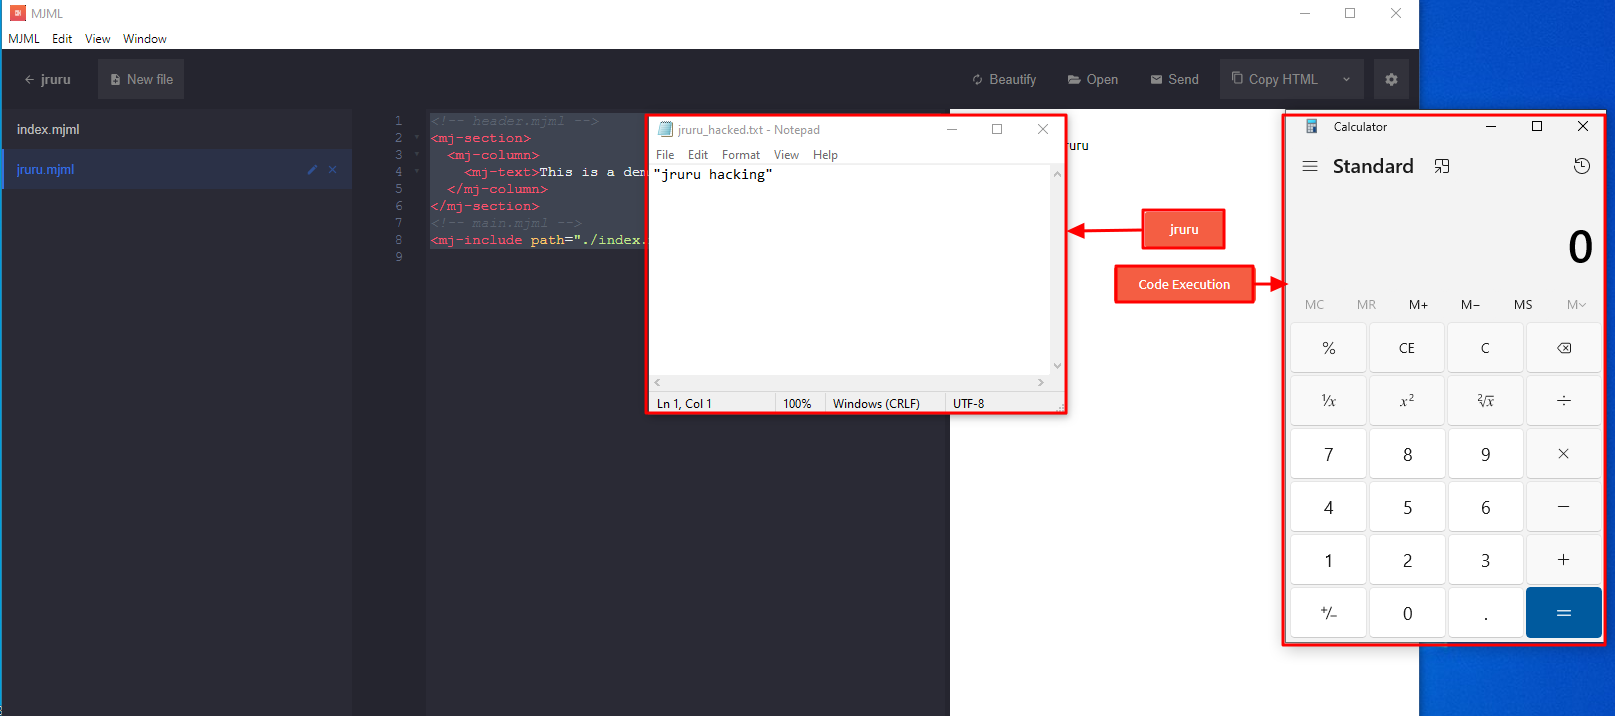 eqstlab/cve-2024-25293
Эксплойт RCE для mjml-app v3.0.4 и 3.1.0-beta
 mnqazi/cve-2023-33977
Читайте больше на Medium








