
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
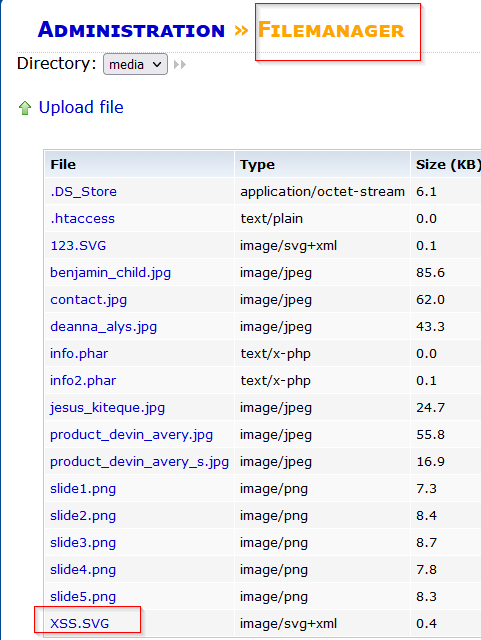
 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
RiteCMS 3.0 подвержен уязвимости File Upload - XSS, позволяющей злоумышленникам загружать PDF-файл со скрытым XSS, который при выполнении запускает…
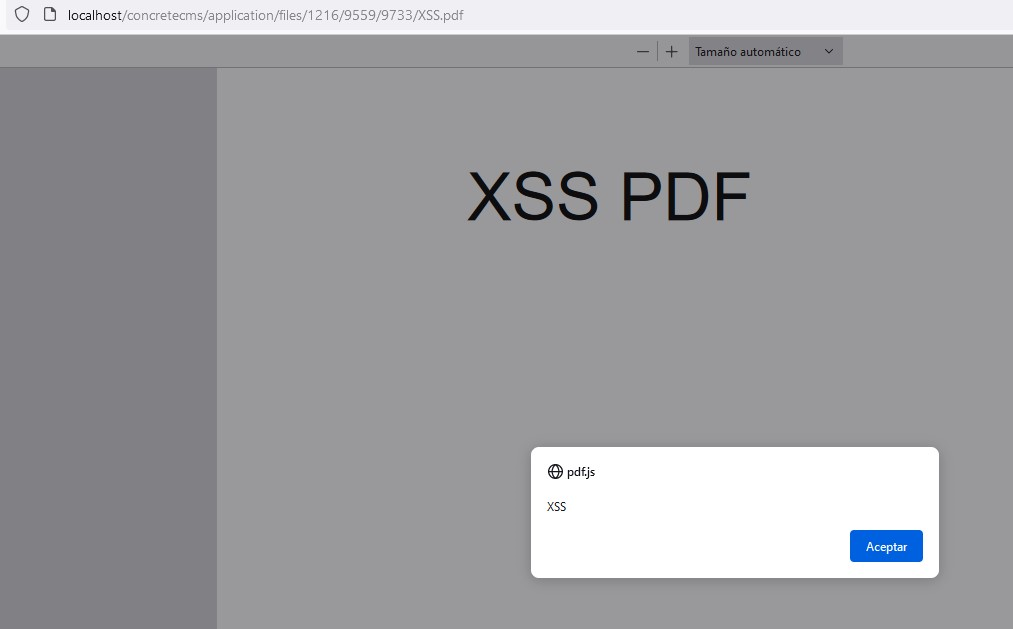 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 подвержен уязвимости произвольной загрузки файлов, приводящей к хранимому межсайтовому скриптингу (XSS).
 leocottret/cve-2024-30956
(DOM-based XSS) Уязвимость внедрения HTML в TOWeb v.12.05 и ранее позволяет атакующему внедрять HTML/JS-код через компонент _message.html.
 urban4/cve-2022-3992
Межсайтовый скриптинг в sanitization-management-system
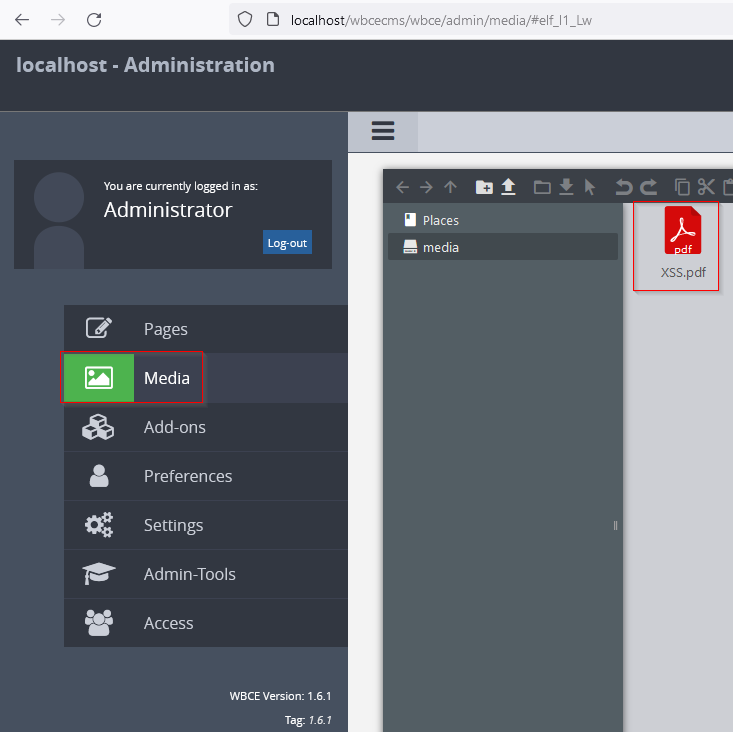 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1 подвержен уязвимости File Upload - XSS, которая позволяет злоумышленникам загружать PDF-файл со скрытым XSS, который при выполнении…
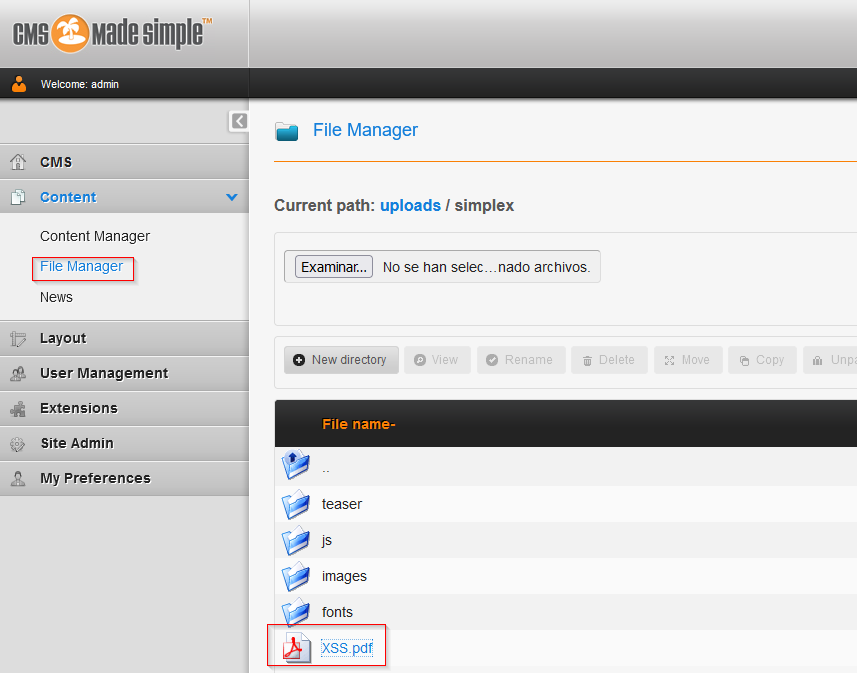 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 подвержен уязвимости File Upload - XSS, которая позволяет злоумышленникам загрузить PDF-файл со скрытым XSS, при выполнении…
 mcracker2002/mailphish
Создает профессиональные фишинговые письма с более чем 20 шаблонами для сбора учетных данных, включая генерацию HTML и прямую доставку писем целям.
 thespeedx/tbomb
Это SMS And Call Bomber для Linux и Termux
 spiderlabs/responder
Responder — это отравитель LLMNR, NBT-NS и MDNS со встроенным поддельным сервером аутентификации HTTP/SMB/MSSQL/FTP/LDAP, поддерживающим…
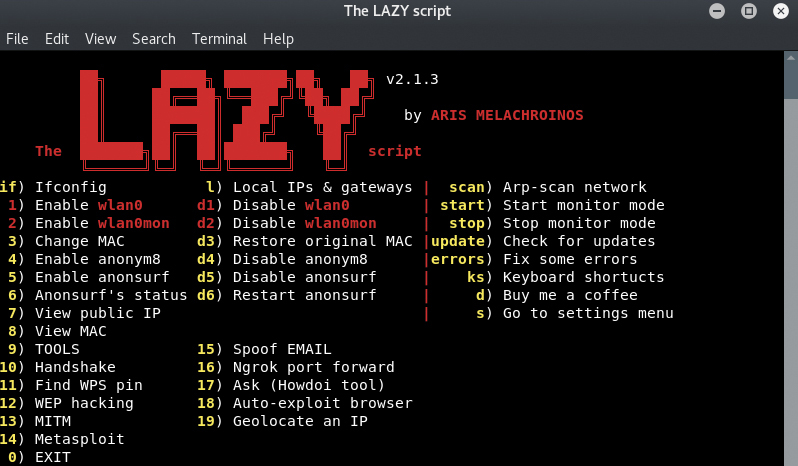 arismelachroinos/lscript
Скрипт LAZY сделает вашу жизнь проще и, конечно, быстрее.
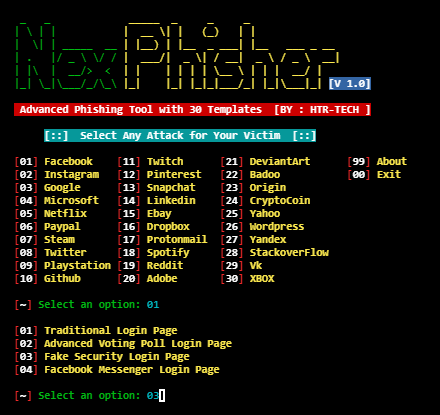 htr-tech/nexphisher
Продвинутый инструмент для фишинга
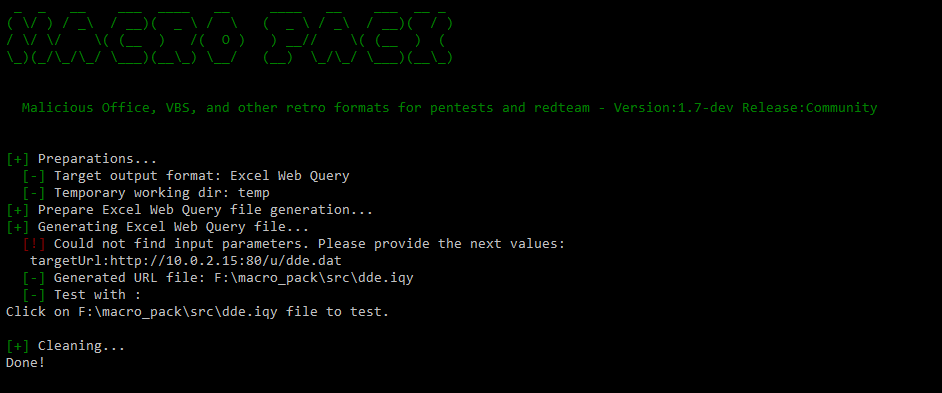 sevagas/macro_pack
macro_pack — это инструмент от @EmericNasi, предназначенный для автоматизации обфускации и генерации документов Office, VB-скриптов, ярлыков и других…
 xdavidhu/mitmap
📡 Программа на Python для создания поддельной точки доступа и перехвата данных.
 th3unkn0n/telegram-scraper
Инструмент для парсинга групп Telegram. Получает всю информацию об участниках группы.
 curi0usjack/luckystrike
Утилита на основе PowerShell для создания вредоносных документов Office с макросами.
 jaykali/lockphish
Lockphish — это первый инструмент (07/04/2020) для фишинговых атак на экране блокировки, предназначенный для перехвата учётных данных Windows,…
 utkusen/socialhunter
сканирует веб-сайт и находит неработающие ссылки на социальные сети, которые могут быть захвачены








